Early Init
Остановите известный плохой трафик у входной двери, ещё до запуска WordPress.
Обычно BotBlocker проверяет визит, пока загружается WordPress. Это хорошая защита, но WordPress всё равно должен запуститься для каждого плохого визита. Он загружает свои файлы и подключается к базе данных. При множестве ботов эта работа накапливается, и ваш сайт становится медленным.
Early Init переносит ваши правила блокировки IP в самое начало каждого визита. Он запускается до того, как WordPress закончит запуск: до плагинов, до темы, до подключения к базе данных. Для посетителя из вашего списка блокировки BotBlocker обрывает запрос прямо здесь. WordPress для него вообще не загружается.
Именно здесь Early Init даёт наибольшую разницу. Уже заблокированный бот часто возвращается снова и снова. Без Early Init ваш сервер выполняет всю работу WordPress для каждого из этих визитов, только чтобы отказать им в конце. С Early Init каждый из этих визитов стоит почти ничего. Во время атаки это резко снижает нагрузку на ваш сервер, и ваши настоящие посетители сохраняют быстрый сайт.
Все остальные посетители, как обычно, продолжают к полной защите BotBlocker. Вы получаете ту же защиту при гораздо меньшей работе для вашего сервера.
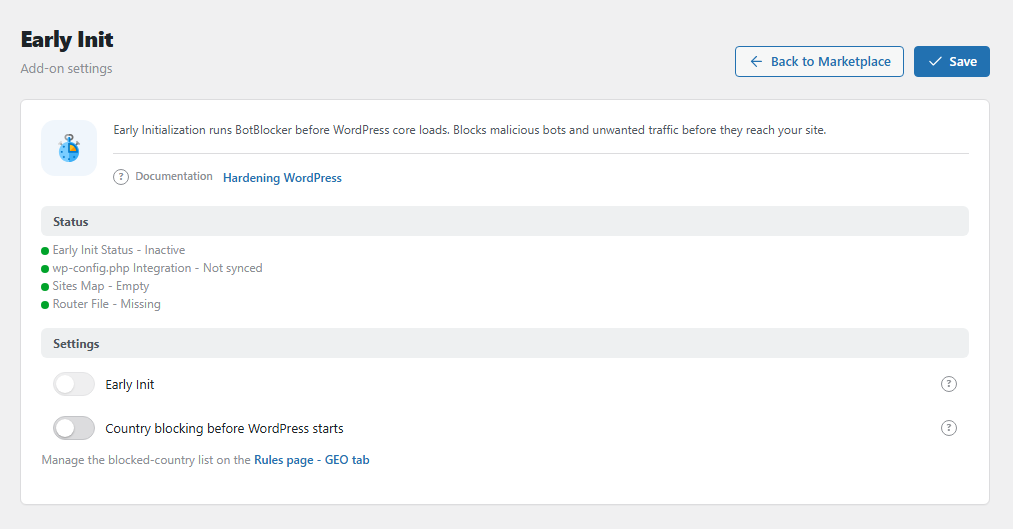
Панель Early Init. Откройте её через BotBlocker → Аддоны.
Нужна лицензия PRO
Early Init работает только с активной лицензией PRO. Без неё переключатель Early Init заблокирован. Если лицензия заканчивается, BotBlocker сам выключает Early Init и удаляет его строку из wp-config.php.
Как устроен шлюз
Чтобы работать до WordPress, BotBlocker нужен способ войти. Для этого он делает для вас 2 вещи:
- Он помещает небольшой файл маршрутизации в вашу защищённую папку загрузок.
- Он добавляет несколько строк в
wp-config.php. Это главный файл настроек WordPress, и это первый файл, который читает WordPress. Строки загружают файл маршрутизации.
Когда вы выключаете Early Init, BotBlocker снова удаляет строки. BotBlocker проверяет настройку в фоне, когда вы пользуетесь админ-зоной, и восстанавливает её при необходимости.
Группа Статус на панели показывает состояние каждой части:
| Строка | Хорошее значение | Значение |
|---|---|---|
| Статус Early Init | Активный | Функция включена. |
| Интеграция wp-config.php | Синхронизировано | Строки находятся в wp-config.php. |
| Карта сайтов | Построена | BotBlocker знает, какой сайт использует какие данные. На одном сайте вы видите 1 сайт. |
| Файл роутера | Развёрнуто | Файл маршрутизации на месте. |
Серый кружок означает, что эта часть не готова.
Что проверяет шлюз
Шлюз читает те же правила IP, которые BotBlocker уже использует. Вы не создаёте новых правил. Для каждого визита он ищет адрес посетителя:
- У адреса есть правило блокировки: посетитель получает страницу блокировки 403 (страница «нет доступа»). WordPress не запускается.
- У адреса есть правило разрешения: шлюз пропускает посетителя.
- Всё остальное: шлюз пропускает посетителя. Затем внутри WordPress выполняются полные проверки BotBlocker.
Шлюз обрабатывает только правила блокировки. Серые правила (подозрительные посетители, которых ещё проверяют) и тёмные правила (плохие посетители — боты или взломщики — с тихой блокировкой) всё равно работают, но внутри WordPress, как и раньше.
Шлюз также использует недавние короткие блокировки, например 15-минутную блокировку от ограничения скорости, пока они активны.
Он никогда не блокирует ваши собственные инструменты
Шлюз всегда пропускает эти запросы:
- Когда вы приостановили BotBlocker переключателем паузы на Панели управления.
- Когда посетитель использует действующую ссылку аварийного восстановления, и на следующих страницах этой сессии после Отключить текущую проверку.
- Запланированные задачи WordPress (
wp-cron.php) и инструмент командной строки WP-CLI. - Запросы от WordPress к вашему собственному серверу.
Если у шлюза проблема, он отступает
Early Init меняет файл вне папки плагина. Поэтому он устроен так, чтобы безопасно отказывать. Если шлюз наталкивается на ошибку, он не останавливает ваш сайт. BotBlocker выключает Early Init, удаляет строки из wp-config.php и показывает вам уведомление. Затем ваши посетители получают обычную защиту внутри WordPress.
Быстрые кешированные страницы для подтверждённых посетителей
Плагин кеша страниц сохраняет готовую копию каждой страницы и отправляет её следующему посетителю. Это делает ваш сайт быстрым. Но копия уходит до того, как BotBlocker может проверить посетителя. Без Early Init BotBlocker поэтому вообще не даёт кешировать страницы, и вашему плагину кеша нечего отправить.
С Early Init шлюз решает, кому можно отдать кешированную страницу:
- Посетитель, которого BotBlocker подтвердил, получает короткоживущий пропуск в куки. С этим пропуском шлюз позволяет плагину кеша отправить кешированную страницу. Визит быстрый.
- Бот или неподтверждённый посетитель не имеет действующего пропуска. Шлюз не даёт плагину кеша вмешаться. Посетитель получает свежую страницу, и BotBlocker сначала проверяет его, как обычно.
Пропуск подписан и привязан к адресу посетителя. Посетитель не может его выдумать или взять чужой с другого адреса. Когда пропуск заканчивается, следующая страница для него не кешируется: BotBlocker проверяет его снова и выдаёт новый пропуск.
Это работает с плагинами кеша, которые отправляют кешированные страницы через WordPress, и с собственным аддоном BotBlocker Кеш страниц. Примечание под описанием аддона показывает, активен ли Кеш страниц, и ведёт к его настройкам или к странице аддонов, если нет.
Это не охватывает кеш, который отправляется до запуска WordPress: правила кеша в .htaccess или в конфигурации сервера, серверные кеши вроде LiteSpeed, nginx или Varnish, и кеш страниц CDN. Такой кеш всё ещё может отправить страницу кому угодно.
Одновременно только один ранний слой
Early Init и режим MU оба пытаются запустить BotBlocker рано. Они не могут работать вместе. Когда вы включаете один, BotBlocker выключает другой. Прочитайте Ранняя фаза и режим MU, чтобы выбрать подходящий.
Настройки
Здесь четыре переключателя. Переключатель Early Init вы также найдёте в разделе BotBlocker → Настройки → Система → Ранняя фаза. Оба места меняют одну и ту же настройку. Остальные переключатели есть только на этой странице.
Настройки
Ранняя инициализация
По умолчанию: Включено после активации (нужна лицензия PRO)
Главный переключатель. Когда вы его включаете, BotBlocker настраивает шлюз: добавляет файл маршрутизации и строки в wp-config.php. Когда вы выключаете его, BotBlocker удаляет строки.
- Вкл.: посетителям с правилом блокировки отказывают до запуска WordPress.
- Выкл.: BotBlocker проверяет всех посетителей внутри WordPress. Защита та же, но каждый заблокированный визит стоит больше работы.
Прежде чем включать его, уточните у своего хостинга, можно ли менять wp-config.php. Некоторые хостинги управляют этим файлом и перезаписывают его. Тогда шлюз перестаёт работать, и BotBlocker снова его выключает.
Блокировка по стране до запуска WordPress
По умолчанию: Выкл.
Применяет ваш список заблокированных стран на шлюзе. Посетителю из заблокированной страны отказывают до загрузки WordPress. Так что блокировка целой страны почти ничего не стоит вашему сайту. Списком стран вы управляете на странице Правила и IP, вкладка GEO. См. Правила по странам и ASN.
Как шлюз находит страну:
- Он читает страну, которую отправляет ваш CDN, например заголовок
CF-IPCountryот Cloudflare. CDN (content delivery network — сеть доставки контента) — это сервис перед вашим сервером. - Если такого заголовка нет, он ищет адрес в локальной базе данных стран.
Когда шлюз не уверен в стране, он пропускает посетителя, и решение принимают обычные проверки. Адрес с правилом разрешения никогда не блокируется по стране.
Будьте осторожны: блокировка по стране отказывает многим людям сразу. Прежде чем оставить это включённым, проверьте, что ваша собственная страна, ваши клиенты и поисковые системы всё ещё проходят. Если ваш сайт не за CDN, посетитель может подделать заголовок страны. Прочитайте Типы сетевых подключений, чтобы узнать больше.
Кеширование страниц
Кешированные страницы для подтверждённых посетителей
По умолчанию: Вкл.
Позволяет вашему плагину кеша отправлять кешированные страницы посетителям, которых BotBlocker подтвердил, как описано в Быстрые кешированные страницы для подтверждённых посетителей.
- Вкл.: подтверждённые посетители получают быстрые кешированные страницы. Все остальные получают свежую страницу, и сначала их проверяют.
- Выкл.: BotBlocker вообще не даёт кешировать страницы, как без Early Init. Ни одна кешированная страница не может обойти проверки. Сайт медленнее, но безопасен.
Выключайте, только если плагин кеша ведёт себя неправильно. После выключения очистите кеш страниц. Иначе страницы, закешированные, пока это было включено, ушли бы ко всем без проверок BotBlocker. Панель показывает это напоминание под переключателем.
Проверять подтверждённых посетителей снова каждые
По умолчанию: 15 минут
Как долго подтверждённый посетитель может просматривать кешированные страницы, прежде чем BotBlocker проверит его снова. Можно выбрать 1 минуту, 5 минут, 15 минут, 30 минут или 1 час.
- Короче: посетителя, который становится проблемой, например получает бан, останавливают раньше. Больше страниц загружается без кеша.
- Дольше: сайт быстрее, но посетителей проверяют реже.
Если вы заблокированы или сайт ведёт себя странно
- Ваш сайт ведёт себя странно после включения? Выключите Раннюю инициализацию на панели. Это также удаляет строки из
wp-config.php. - Вы не можете открыть админ-зону? Воспользуйтесь своей ссылкой аварийного восстановления. Шлюз всегда её пропускает.
- Ничего не работает? Откройте
wp-config.phpв файловом менеджере своего хостинга. Удалите строки BotBlocker, которые загружаютbbcs-early-router.php. Или попросите хостинг сделать это. - Настоящий посетитель заблокирован? Посмотрите на правила IP. Шлюз блокирует только адреса с правилом блокировки или страны из вашего списка. Удалите или измените правило.
- Переключатель заблокирован? Лицензия PRO не активна. Сначала подключите её. См. Тарифы и лицензирование.
- Статус показывает «Не синхронизировано» или «Отсутствует»? Откройте любую страницу админки. BotBlocker восстановит настройку. Если это не меняется, ваш хостинг, возможно, не разрешает изменения в
wp-config.php.