Типы сетевых подключений
Решите, какие типы сетей могут обращаться к вашему сайту, и сохраните работу фоновых задач собственного сайта.
Каждый запрос приходит с сетевого адреса. Адрес не говорит, кто такой посетитель, но он говорит, как тот подключается: напрямую из дома, через прокси, с арендованного сервера в дата-центре, через VPN или через сеть Tor. Многие боты используют арендованные серверы и прокси-сети, потому что это дёшево и даёт им много адресов.
Правила на этой панели блокируют целые типы подключений. Это сильный инструмент, и он же широкий. Одно правило может остановить большую часть вашего бот-трафика, но оно также останавливает каждого настоящего человека, который подключается так же. Правило для VPN, например, блокирует и удалённых сотрудников, и путешественников. Поэтому каждое правило здесь — решение о вашей аудитории, а не только о безопасности.
На той же панели есть группа Самоподключения. WordPress часто отправляет запросы с вашего сайта на ваш же сайт, например для запланированных задач. Эти настройки следят за тем, чтобы BotBlocker пропускал эту внутреннюю работу.
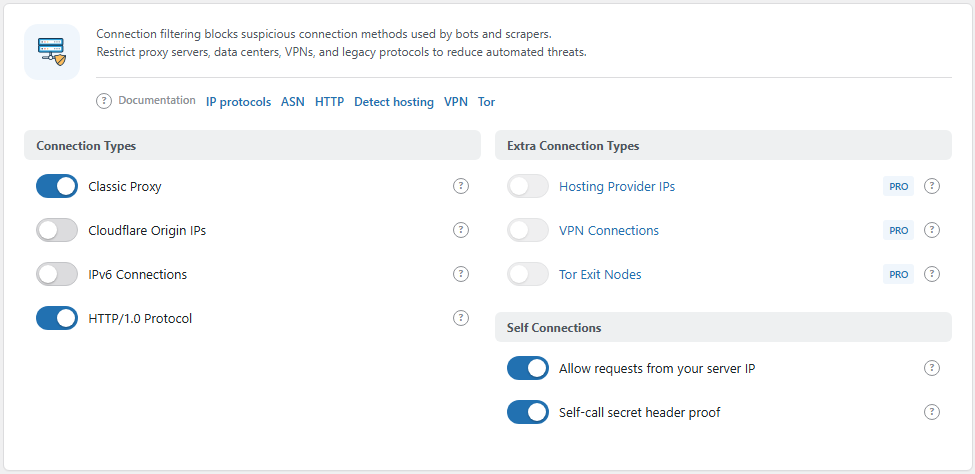
Панель Типы подключения. Откройте её через BotBlocker → Настройки → Трафик → Типы подключения.
Адрес — это зацепка, а не имя
IP-адрес — это не человек. Семья, офис, школа или мобильный провайдер могут скрывать за одним адресом многих людей. Один человек может завтра получить новый адрес. VPN или прокси могут сделать так, что тысячи людей выглядят как один адрес.
Поэтому, блокируя тип сети, вы блокируете всех, кто им пользуется. Прежде чем включить правило, спросите себя: «Мои настоящие посетители, мои собственные инструменты или мои партнёры подключаются так?» Если ответ «возможно», оставьте правило выключенным и сначала понаблюдайте за своими отчётами. Прочитайте Мониторинг и обслуживание.
Что видит заблокированный посетитель
Запрос, который останавливает одно из этих правил, получает страницу отказа BotBlocker. Проверки нет, потому что правило смотрит на сеть, а не на человека. Код состояния и текст берутся из ваших настроек блокировки. Прочитайте Блокировки и ответы.
Эти правила срабатывают для каждого посетителя, в том числе для тех, кто уже прошёл проверку и имеет куки проверки. Адреса из вашего списка разрешённых, подтверждённые поисковые системы и внутренние запросы сайта обрабатываются раньше и не затрагиваются.
Некоторым правилам нужна лицензия PRO
Правила из группы Типы подключения работают на любом сайте. Они используют данные, которые BotBlocker хранит на вашем сервере.
Правила из группы Дополнительные типы подключений (IP-адреса хостинг-провайдеров, VPN-подключения, Выходные узлы Tor) показывают значок PRO. Им нужна действующая лицензия PRO, потому что данные о хостинговых, VPN- и Tor-сетях приходят из облака BotBlocker. Без PRO переключатели заблокированы и остаются выключенными. Прочитайте Cloud API.
Ваш собственный сайт получает доверенный путь
WordPress постоянно отправляет запросы на свой собственный адрес: чтобы запускать запланированные задачи, проверять обновления, поддерживать сессию редактора и позволять плагинам общаться друг с другом через HTTP API. Эти запросы приходят не из браузера, поэтому они не могут пройти проверку. Если BotBlocker обращается с ними как с посетителями, фоновая работа останавливается.
BotBlocker распознаёт внутренние запросы двумя способами:
- По адресу. Запрос, который приходит с адреса вашего собственного сервера, — внутренний запрос.
- По секретному доказательству. Когда WordPress обращается к вашему собственному домену, BotBlocker добавляет к запросу подписанную метку. Когда запрос приходит, BotBlocker проверяет метку. Это работает и тогда, когда запрос выходит через прокси или балансировщик нагрузки и возвращается с другим адресом.
Запланированные задачи с адреса вашего собственного сервера проходят всегда. Две настройки в группе Самоподключения управляют остальными внутренними запросами.
Настройки
Начните со значений по умолчанию. Меняйте по одному правилу за раз и записывайте, что и когда вы изменили. Широкие правила легко включить и легко забыть о них.
Типы подключения
Эти правила смотрят на протокол и информацию о прокси каждого запроса. Они работают без PRO.
Классический прокси
По умолчанию: Вкл.
Блокирует запросы, которые приходят через известную прокси-сеть способом, которому BotBlocker не может доверять. BotBlocker хранит список прокси- и CDN-сетей, например Cloudflare, AWS и Google Cloud. Вы можете увидеть и изменить этот список на вкладке Прокси ваших списков IP. Когда запрос приходит из одной из этих сетей и несёт заголовки пересылки, но не тот заголовок, который BotBlocker ожидает для этой сети, BotBlocker считает его классическим прокси и блокирует.
- Вкл.: останавливает ботов, которые прячутся за открытыми прокси и облачными форвардерами.
- Выкл.: эти запросы проходят обычные проверки.
Если ваш сайт стоит за CDN или балансировщиком нагрузки, которых нет в списке прокси, добавьте их сеть на вкладку Прокси. Не выключайте это правило просто так.
Когда такого edge нет в списке, BotBlocker не видит адрес посетителя. Бот, который заявляет доверенную личность с такого edge, записывается как непроверенный edge, а не как поддельный бот. Сам edge всё равно можно заблокировать, когда он реальный отправитель и не является общей инфраструктурой; такое правило действует недолго, и хостинговые, облачные и краулерные сети так не блокируются никогда. Бот, который подтверждает собственный адрес подключения через обратный DNS, всё равно проходит без заголовка, поэтому инструменты измерения, такие как PageSpeed Insights, продолжают работать. Добавьте сеть edge на вкладку Прокси, чтобы нормально определять посетителя. Если сеть узнать не удаётся, ежедневная задача может предложить edge с доказательствами, а Авто-доверие проверенным edge на панели Обнаружение ботов позволит доверять этому edge автоматически.
Поставляемые диапазоны AWS и CloudFront остаются в списке прокси, но помечены как shared. BotBlocker нормально определяет их посетителя, однако автоматическая блокировка на короткое время нацелена на адрес общего edge, а не на заявленный адрес посетителя, который мог бы присвоить любой клиент этого облака. Вы можете увидеть эти записи на вкладке Прокси; добавленные администратором edge не помечаются как shared.
Исходные IP-адреса Cloudflare
По умолчанию: Выкл.
Блокирует запросы, которые приходят из сети Cloudflare с адресом посетителя в заголовке CF-Connecting-IP. Иными словами, он блокирует трафик, который Cloudflare пересылает на ваш сайт.
Если ваш сайт использует Cloudflare как прокси или CDN, выключите это правило. При включённом правиле посетители, которых Cloudflare пересылает вам, получают страницу отказа.
- Вкл.: для сайтов, которые не используют Cloudflare. Тогда настоящий посетитель не должен приходить через Cloudflare, и правило останавливает инструменты, которые используют сеть Cloudflare, чтобы добраться до вашего сервера.
- Выкл.: для сайтов за Cloudflare. Тогда BotBlocker читает настоящий адрес посетителя от Cloudflare и проверяет каждого посетителя как обычно.
После изменения этой настройки откройте свой сайт из обычного браузера и с телефона и проверьте, что страницы загружаются.
Подключения IPv6
По умолчанию: Выкл.
Блокирует каждого посетителя, который подключается по IPv6. Сегодня многие дома и большинство мобильных сетей используют IPv6. IPv6 — не признак бота.
- Вкл.: только для сайтов, которые обязаны обслуживать исключительно посетителей IPv4 по технической причине или по требованиям политики.
- Выкл.: посетители IPv6 проходят обычные проверки. Это подходит почти каждому сайту.
Если вы его включите, сначала проверьте, что ваши службы мониторинга, платёжные провайдеры и другие интеграции могут использовать IPv4.
Протокол HTTP/1.0
По умолчанию: Вкл.
Блокирует запросы, которые используют HTTP/1.0, очень старую версию протокола HTTP. Современные браузеры никогда её не используют, но многие простые боты и скрипты всё ещё применяют. Поэтому это правило останавливает ботов почти без риска для настоящих посетителей.
- Вкл.: тихий фильтр, который отлавливает старые скрипты.
- Выкл.: запросы HTTP/1.0 проходят обычные проверки.
Выключите его, если перестали работать старый мониторинг доступности, серверное устройство или устаревшая интеграция. Эти инструменты — обычные клиенты HTTP/1.0.
Дополнительные типы подключений
Эти правила используют сетевые данные из облака BotBlocker. Им нужна действующая лицензия PRO.
IP-адреса хостинг-провайдеров
По умолчанию: Выкл.
Блокирует посетителей, чей адрес принадлежит дата-центру или хостинг-провайдеру, например VPS или облачному серверу. Настоящие люди просматривают сайты из домов, офисов и с телефонов, а не из дата-центров. Многие боты арендуют серверы. Поисковые системы разрешены всегда.
- Вкл.: останавливает большую часть ботов, которые работают на арендованных серверах.
- Выкл.: посетители из дата-центров проходят обычные проверки.
Ваши собственные инструменты тоже могут работать в дата-центрах: мониторинги доступности, службы резервного копирования, SEO-инструменты и платёжные колбэки. Прежде чем включить это, добавьте их адреса в свой список разрешённых в разделе Списки IP.
VPN-подключения
По умолчанию: Выкл.
Блокирует трафик от известных VPN-сервисов. Люди используют VPN для работы, в поездках и для приватности. Боты используют их, чтобы менять адреса.
- Вкл.: только когда ваш сайт обязан отклонять VPN-трафик, например из-за лицензии или политики против мошенничества.
- Выкл.: пользователи VPN проходят обычные проверки, как все остальные.
Подумайте о своей аудитории, прежде чем включать это. Блокировка VPN останавливает многих настоящих людей, а серьёзный атакующий просто арендует другое подключение. Для пользователя VPN, которому снова и снова показывают проверки, лучшее решение — Верификация сессионного токена в разделе Куки и сессии.
Выходные узлы Tor
По умолчанию: Выкл.
Блокирует трафик с выходных точек сети Tor. Tor скрывает, откуда подключается посетитель. Им пользуются журналисты, исследователи и люди в странах с цензурой. Через Tor приходит и часть злоупотреблений.
- Вкл.: когда ваш сайт обязан отклонять анонимный трафик по требованиям политики.
- Выкл.: пользователи Tor проходят обычные проверки.
Самоподключения
Эти настройки дают запросам вашего собственного сайта доверенный путь через BotBlocker, чтобы запланированные задачи, проверки обновлений и обмен данными между плагинами продолжали работать, пока защита посетителей остаётся включённой.
Разрешить запросы с IP вашего сервера
По умолчанию: Вкл.
Позволяет запросам с адреса вашего собственного сервера пропускать проверки посетителей. Сюда входят вызовы HTTP API WordPress к вашему собственному сайту и «heartbeat» редактора, который поддерживает вашу сессию входа. Запланированные задачи с адреса вашего сервера проходят даже тогда, когда это выключено.
- Вкл.: внутренняя работа продолжается. Это подходит почти каждому сайту.
- Выкл.: проверки пропускают только запланированные задачи и запросы с секретным доказательством ниже.
На общем хостинге многие не связанные между собой сайты могут использовать один и тот же адрес сервера. Тогда эта настройка доверяет и запросам с тех соседних сайтов. Если это вас беспокоит, спросите у своего хостинг-провайдера, как используется этот адрес, и вместо этого полагайтесь на Доказательство секретного заголовка при самовызове.
Доказательство секретного заголовка при самовызове
По умолчанию: Вкл.
Добавляет подписанный заголовок X-BotBlocker-Self к каждому запросу HTTP API WordPress к вашему собственному домену. Когда запрос приходит, BotBlocker проверяет подпись. Действительное доказательство принимается в течение 2 минут. Подпись использует секретную соль вашего сайта, поэтому никто извне не может создать действительную.
- Вкл.: внутренние запросы проходят, даже когда они приходят с другого адреса, например через прокси, CDN или балансировщик нагрузки.
- Выкл.: BotBlocker распознаёт внутренние запросы только по адресу сервера.
Выключайте её только если ваш хостинг или файрвол блокирует запросы с неизвестными заголовками. Посетители этот заголовок не видят.
Когда что-то идёт не так
- Ваш сайт за Cloudflare, и посетители получают страницу отказа? Выключите Исходные IP-адреса Cloudflare.
- Один офис, школа или мобильная сеть не могут попасть на сайт? Проверьте правило, которое вы меняли на этой панели последним. Затем проверьте Агрегация подсетей в разделе Ограничение скорости.
- Мониторинг доступности или старая интеграция перестали работать? Проверьте Протокол HTTP/1.0 и IP-адреса хостинг-провайдеров. Добавьте адрес сервиса в свой список разрешённых в разделе Списки IP.
- Трафик вашего CDN или балансировщика нагрузки блокируется как прокси? Добавьте его сеть на вкладку Прокси в разделе Списки IP.
- Запланированные задачи, обновления или функции плагинов не работают? Убедитесь, что обе настройки Самоподключения включены. Затем прочитайте Где применяется защита.
- Переключатели PRO заблокированы? Им нужна действующая лицензия PRO.
- Пользователи VPN снова и снова видят проверку? Не блокируйте VPN. Проверьте Верификация сессионного токена в разделе Куки и сессии.