Типи мережевих з’єднань
Вирішіть, які типи мереж можуть дістатися вашого сайту, і збережте роботу його фонових завдань.
Кожен запит приходить із мережевої адреси. Адреса не каже, хто відвідувач, але каже, як він підключається: напряму з дому, через проксі, з орендованого сервера в дата-центрі, через VPN або через мережу Tor. Багато ботів користуються орендованими серверами й проксі-мережами, бо це дешево і дає їм багато адрес.
Правила на цій панелі блокують цілі типи з’єднань. Це сильний інструмент, і водночас широкий. Одне правило може зупинити велику частину вашого бот-трафіку, але воно ж зупиняє кожну справжню людину, яка підключається так само. Правило для VPN, наприклад, блокує також віддалених працівників і мандрівників. Тож кожне правило тут це рішення про вашу аудиторію, не лише про безпеку.
На тій самій панелі є група Власні з’єднання. WordPress часто надсилає запити з вашого сайту до вашого ж сайту, наприклад для запланованих завдань. Ці налаштування гарантують, що BotBlocker пропускає цю внутрішню роботу.
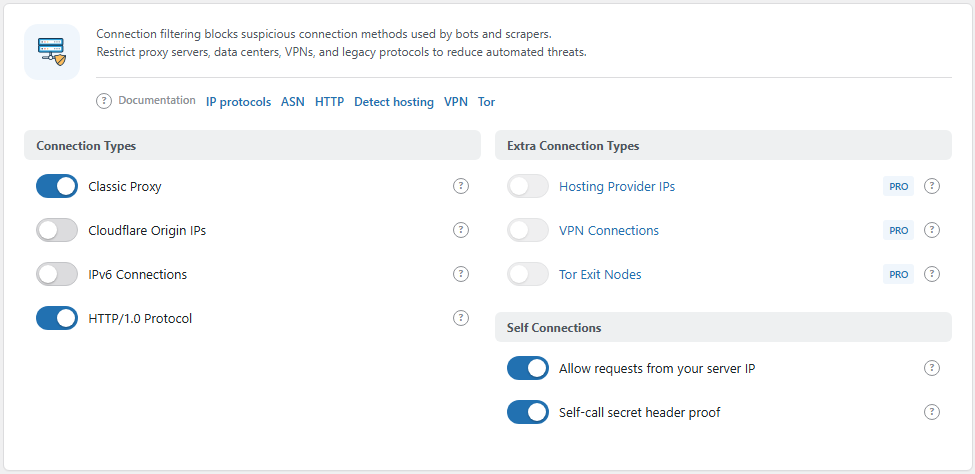
Панель Типи з’єднань. Відкрийте її через BotBlocker → Налаштування → Трафік → Типи з’єднань.
Адреса це зачіпка, а не ім’я
IP-адреса це не людина. Родина, офіс, школа або мобільний провайдер можуть поставити багато людей за одну адресу. Одна людина завтра може отримати нову адресу. VPN або проксі можуть зробити тисячі людей схожими на одну адресу.
Тож коли ви блокуєте тип мережі, ви блокуєте всіх, хто нею користується. Перш ніж увімкнути правило, запитайте себе: «Чи мої справжні відвідувачі, мої власні інструменти або партнери підключаються так?» Якщо відповідь «можливо», залиште правило вимкненим і спершу поспостерігайте за звітами. Читайте Огляд моніторингу.
Що бачить заблокований відвідувач
Запит, який зупиняє одне з цих правил, отримує сторінку відмови BotBlocker. Перевірки немає, бо правило дивиться на мережу, а не на людину. Код стану й текст беруться з ваших налаштувань блокування. Читайте Блокування та відповіді.
Ці правила працюють для кожного відвідувача, також для тих, хто вже пройшов перевірку й має cookie підтвердження. Адреси з вашого білого списку, підтверджені пошукові системи й внутрішні запити сайту обробляються раніше, і ці правила на них не впливають.
Деякі правила потребують ліцензії PRO
Правила в групі Типи з’єднань працюють на кожному сайті. Вони використовують дані, які BotBlocker має на вашому сервері.
Правила в групі Додаткові типи з’єднань (IP-адреси хостинг-провайдерів, VPN-з’єднання, Вихідні вузли Tor) показують позначку PRO. Їм потрібна активна ліцензія PRO, бо дані про хостинг, VPN і мережі Tor надходять із хмари BotBlocker. Без PRO перемикачі заблоковані й лишаються вимкненими. Читайте Cloud API.
Ваш власний сайт отримує довірений шлях
WordPress постійно надсилає запити на власну адресу: щоб запускати заплановані завдання, перевіряти оновлення, підтримувати сесію редактора й дозволяти плагінам спілкуватися через HTTP API. Ці запити приходять не з браузера, тож не можуть пройти перевірку. Якщо BotBlocker ставиться до них як до відвідувачів, фонова робота зупиняється.
BotBlocker розпізнає внутрішні запити двома способами:
- За адресою. Запит, що приходить з адреси вашого власного сервера, є внутрішнім.
- За секретним доказом. Коли WordPress звертається до вашого домену, BotBlocker додає до запиту підписану позначку. Коли запит надходить, BotBlocker перевіряє позначку. Це працює й тоді, коли запит виходить через проксі або балансувальник навантаження і повертається з іншої адреси.
Заплановані завдання з адреси вашого сервера проходять завжди. Два налаштування в групі Власні з’єднання керують іншими внутрішніми запитами.
Налаштування
Почніть з початкових значень. Змінюйте по одному правилу за раз і записуйте, що ви змінили і коли. Широкі правила легко ввімкнути й легко забути.
Типи з’єднань
Ці правила дивляться на протокол і інформацію про проксі кожного запиту. Вони працюють без PRO.
Класичний проксі
За замовчуванням: Увімкнено
Блокує запити, які приходять через відому проксі-мережу так, що BotBlocker не може їм довіряти. BotBlocker тримає список проксі-мереж і мереж CDN, наприклад Cloudflare, AWS і Google Cloud. Ви можете побачити й відредагувати цей список на вкладці Проксі у ваших списках IP. Коли запит приходить з однієї з цих мереж і несе заголовки пересилання, але не той заголовок, якого BotBlocker очікує для цієї мережі, BotBlocker вважає його класичним проксі і блокує.
- Увімкнено: зупиняє ботів, які ховаються за відкритими проксі та хмарними пересилачами.
- Вимкнено: ці запити проходять звичайні перевірки.
Якщо ваш сайт стоїть за CDN або балансувальником навантаження, якого немає в списку проксі, додайте його мережу на вкладку Проксі. Не вимикайте це правило просто так.
Коли такого edge немає в списку, BotBlocker не бачить адресу відвідувача. Бот, який заявляє довірену особу з такого edge, записується як неперевірений edge, а не як підроблений бот. Сам edge усе одно можна заблокувати, коли він справді відправник і не є спільною інфраструктурою; таке правило діє недовго, і хостингові, хмарні та краулерні мережі так ніколи не блокуються. Бот, який підтверджує власну адресу з’єднання через зворотний DNS, усе одно проходить без хедера, тож інструменти вимірювання, як-от PageSpeed Insights, продовжують працювати. Додайте мережу edge на вкладку Проксі, щоб нормально визначати відвідувача. Якщо дізнатися мережу не вдається, щоденне завдання може запропонувати edge з доказами, а Авто-довіра перевіреним edge на панелі Виявлення ботів дозволить довіряти цьому edge автоматично.
Стандартні діапазони AWS і CloudFront лишаються в списку проксі, але позначені як shared. BotBlocker нормально визначає їхнього відвідувача, однак автоматичне блокування на короткий час націлене на адресу спільного edge, а не на заявлену адресу відвідувача, яку міг би присвоїти будь-який клієнт цієї хмари. Ви можете побачити ці записи на вкладці Проксі; додані адміністратором edge не позначаються як shared.
Первинні IP-адреси Cloudflare
За замовчуванням: Вимкнено
Блокує запити, які приходять із мережі Cloudflare з адресою відвідувача в заголовку CF-Connecting-IP. Інакше кажучи, блокує трафік, який Cloudflare пересилає на ваш сайт.
Якщо ваш сайт використовує Cloudflare як проксі або CDN, вимкніть це правило. З увімкненим правилом відвідувачі, яких Cloudflare пересилає вам, отримують сторінку відмови.
- Увімкнено: для сайтів, які не використовують Cloudflare. Тоді жоден справжній відвідувач не має приходити через Cloudflare, і правило зупиняє інструменти, що використовують мережу Cloudflare, щоб дістатися вашого сервера.
- Вимкнено: для сайтів за Cloudflare. Тоді BotBlocker читає справжню адресу відвідувача з Cloudflare і перевіряє кожного відвідувача звичайно.
Після зміни цього налаштування відкрийте свій сайт зі звичайного браузера й з телефона та перевірте, що сторінки завантажуються.
З’єднання IPv6
За замовчуванням: Вимкнено
Блокує кожного відвідувача, який підключається через IPv6. Багато домівок і більшість мобільних мереж сьогодні використовують IPv6. IPv6 не є ознакою бота.
- Увімкнено: лише для сайтів, які з технічних причин або причин політики мають обслуговувати тільки відвідувачів IPv4.
- Вимкнено: відвідувачі IPv6 проходять звичайні перевірки. Це правильно майже для кожного сайту.
Якщо ви його ввімкнете, спершу перевірте, що ваші сервіси моніторингу, платіжні провайдери та інші інтеграції можуть користуватися IPv4.
Протокол HTTP/1.0
За замовчуванням: Увімкнено
Блокує запити, які використовують HTTP/1.0, дуже стару версію протоколу HTTP. Сучасні браузери ніколи її не використовують, але багато простих ботів і скриптів досі так роблять. Тож це правило зупиняє ботів майже без ризику для справжніх відвідувачів.
- Увімкнено: тихий фільтр, який ловить старі скрипти.
- Вимкнено: запити HTTP/1.0 проходять звичайні перевірки.
Вимкніть його, якщо перестав працювати старий монітор доступності, серверний пристрій або застаріла інтеграція. Ці інструменти зазвичай і бувають клієнтами HTTP/1.0.
Додаткові типи з’єднань
Ці правила використовують мережеві дані з хмари BotBlocker. Їм потрібна активна ліцензія PRO.
IP-адреси хостинг-провайдерів
За замовчуванням: Вимкнено
Блокує відвідувачів, чия адреса належить дата-центру або хостинг-провайдеру, наприклад VPS чи хмарному серверу. Справжні люди переглядають сайти з домівок, офісів і телефонів, не з дата-центрів. Багато ботів орендують сервери. Пошукові системи дозволені завжди.
- Увімкнено: зупиняє велику частину ботів, які працюють на орендованих серверах.
- Вимкнено: відвідувачі з дата-центрів проходять звичайні перевірки.
Ваші власні інструменти теж можуть працювати в дата-центрах: монітори доступності, сервіси резервного копіювання, SEO-інструменти й платіжні колбеки. Перш ніж це ввімкнути, додайте їхні адреси до білого списку в списках IP.
VPN-з’єднання
За замовчуванням: Вимкнено
Блокує трафік відомих сервісів VPN. Люди користуються VPN для роботи, подорожей і приватності. Боти користуються ними, щоб міняти адреси.
- Увімкнено: лише коли ваш сайт має відмовляти VPN-трафіку, наприклад через ліцензію або політику боротьби з шахрайством.
- Вимкнено: користувачі VPN проходять звичайні перевірки, як усі.
Подумайте про свою аудиторію, перш ніж це ввімкнути. Блокування VPN зупиняє багато справжніх людей, а серйозний атакувальник просто орендує інше з’єднання. Для користувача VPN, якому перевірки показують знову й знову, краще виправлення це Перевірка токена сесії у розділі Cookie та сесії.
Вихідні вузли Tor
За замовчуванням: Вимкнено
Блокує трафік із вихідних точок мережі Tor. Tor приховує, звідки підключається відвідувач. Ним користуються журналісти, дослідники й люди в країнах із цензурою. Через Tor приходить і частина зловживань.
- Увімкнено: коли ваш сайт має з політики відмовляти анонімному трафіку.
- Вимкнено: користувачі Tor проходять звичайні перевірки.
Власні з’єднання
Ці налаштування дають власним запитам вашого сайту довірений шлях через BotBlocker, щоб заплановані завдання, перевірки оновлень і спілкування плагінів працювали далі, поки захист відвідувачів увімкнений.
Дозволити запити з IP-адреси вашого сервера
За замовчуванням: Увімкнено
Дозволяє запитам з адреси вашого власного сервера пропускати перевірки відвідувачів. Це охоплює виклики WordPress HTTP API до вашого сайту й «heartbeat» редактора, який підтримує вашу сесію входу. Заплановані завдання з адреси вашого сервера проходять навіть тоді, коли це вимкнено.
- Увімкнено: внутрішня робота триває. Це правильно майже для кожного сайту.
- Вимкнено: перевірки пропускають лише заплановані завдання й запити з секретним доказом, описаним нижче.
На спільному хостингу багато не пов’язаних сайтів можуть користуватися тією самою адресою сервера. Тоді це налаштування довіряє й запитам із тих сусідніх сайтів. Якщо це вас турбує, запитайте хостинг, як розподіляється спільна адреса, і покладайтеся на Підтвердження секретного хедера самовиклику.
Підтвердження секретного хедера самовиклику
За замовчуванням: Увімкнено
Додає підписаний заголовок X-BotBlocker-Self до кожного запиту WordPress HTTP API до вашого власного домену. Коли запит надходить, BotBlocker перевіряє підпис. Дійсний доказ приймають протягом 2 хвилин. Підпис використовує секретну сіль вашого сайту, тож ніхто ззовні не може зробити дійсний.
- Увімкнено: внутрішні запити проходять, навіть коли приходять з іншої адреси, наприклад через проксі, CDN або балансувальник навантаження.
- Вимкнено: BotBlocker розпізнає внутрішні запити лише за адресою сервера.
Вимикайте це лише тоді, коли ваш хостинг або файрвол блокує запити з невідомими заголовками. Відвідувачі цього заголовка не бачать.
Довірений доступ до REST із паролем застосунку
За замовчуванням: Увімкнено
Дозволяє REST-клієнтам, зокрема інтеграціям MCP, проходити перевірки браузера, коли вони надають дійсний пароль застосунку WordPress для адміністратора, редактора, модератора або менеджера магазину. Блокування IP, обмеження за країнами, правила ASN і правила шляхів усе ще діють. Це працює й з REST-адресами у форматі простих постійних посилань, які використовують параметр запиту rest_route.
Недійсні паролі все ще проходять звичайні перевірки й зараховуються до захисту від перебору паролів, коли він увімкнений. Дійсний пароль для іншої ролі продовжує шлях звичайних перевірок і не рахується як невдалий вхід. Вимкніть це, щоб усі клієнти з паролями застосунків проходили перевірки браузера. Прийняті запити з’являються в журналі трафіку з логіном користувача й маршрутом, коли ввімкнено журналювання системних сторінок WordPress.
Коли щось іде не так
- Ваш сайт за Cloudflare, і відвідувачі отримують сторінку відмови? Вимкніть Первинні IP-адреси Cloudflare.
- Один офіс, школа або мобільна мережа не можуть зайти? Перевірте правило, яке ви змінили останнім на цій панелі. Потім перевірте Агрегацію підмереж у розділі Обмеження швидкості.
- Монітор доступності або стара інтеграція перестали працювати? Перевірте Протокол HTTP/1.0 і IP-адреси хостинг-провайдерів. Додайте адресу сервісу до білого списку в списках IP.
- Трафік вашого CDN або балансувальника навантаження блокується як проксі? Додайте його мережу на вкладку Проксі у списках IP.
- Не працюють заплановані завдання, оновлення або функції плагінів? Перевірте Дозволити запити з IP-адреси вашого сервера і Підтвердження секретного хедера самовиклику. Для REST-інтеграцій із паролями застосунків перевірте також Довірений доступ до REST із паролем застосунку. Потім прочитайте Де застосовується захист.
- Перемикачі PRO заблоковані? Їм потрібна активна ліцензія PRO.
- Користувачі VPN бачать перевірку знову й знову? Не блокуйте VPN. Перевірте Перевірку токена сесії у розділі Cookie та сесії.