Сигнали виявлення ботів
Зупиняйте простих ботів біля дверей, перш ніж вони змусять ваш сайт марно працювати.
Багато ботів це дешеві скрипти. Вони не намагаються вдавати браузер. Деякі взагалі не надсилають назви браузера. Деякі не надсилають мови. Деякі вигадують попередню сторінку, яка навіть не є справжньою вебадресою. Справжній браузер ніколи не робить таких помилок, тож ці дрібні деталі це легкий спосіб зловити ліниву частину бот-трафіку.
Панель Виявлення ботів збирає ці швидкі перевірки. Кожна перевірка дивиться на одну деталь запиту й відмовляє візиту, коли деталь явно неправильна. Перевірки швидкі, бо лише читають запит. Їм не треба, щоб відвідувач спершу виконав якийсь код.
П’ять із цих перевірок увімкнені з самого початку, і вони безпечні для більшості сайтів. Інші суворіші. Вони ухвалюють рішення про політику щодо вашої аудиторії, тож вмикайте їх лише тоді, коли маєте причину.
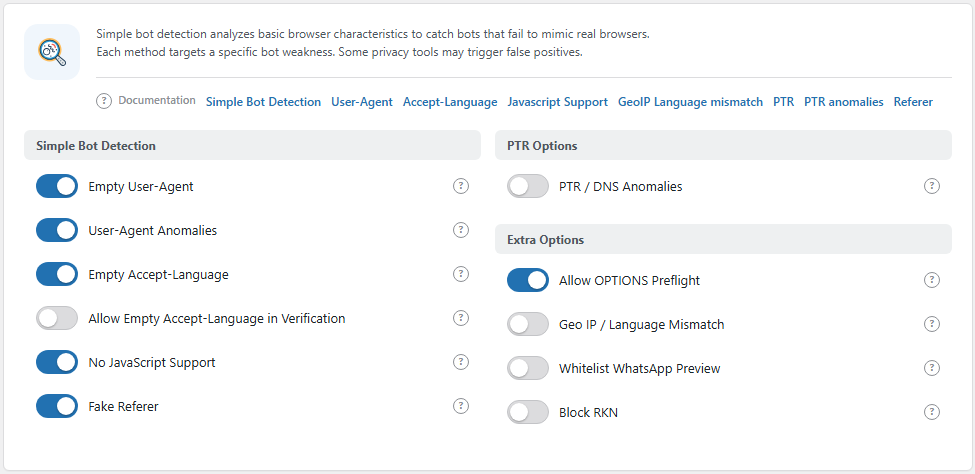
Панель Виявлення ботів. Відкрийте її через BotBlocker → Налаштування → Виявлення → Виявлення ботів.
Кожна перевірка читає одну деталь запиту
Кожен запит, що дістається вашого сайту, несе кілька стандартних деталей. Ці перевірки читають чотири з них:
- User-Agent: назва, яку браузер дає собі, наприклад «Chrome на Windows».
- Заголовок Accept-Language: мови, яким відвідувач надає перевагу.
- Заголовок Referer: сторінка, яка надіслала відвідувача до вас.
- Ім’я зворотного DNS (запис PTR) IP-адреси відвідувача.
Відсутня або зламана деталь це сильна ознака простого скрипту. Нормальна деталь нічого не доводить, бо кращий бот може її скопіювати. Саме тому ці перевірки лише перший шар. Відвідувачі, які їх проходять, усе ще зустрічають перевірки браузера, обмеження швидкості та інші шари захисту.
Невдала перевірка це відмова, а не запитання
Більшість захисту в BotBlocker відправляє сумнівного відвідувача на сторінку перевірки, де справжня людина може довести, що вона не бот. Перевірки на цій панелі інші. Коли одна з них не проходить, BotBlocker одразу показує сторінку «Доступ заборонено», і відвідувач не отримує шансу підтвердити себе.
Це нормально для явних помилок, яких не робить жоден справжній браузер. Це ж причина бути обережним із суворішими перевірками. Мандрівник, який не проходить перевірку мови, не може натиснути кнопку й зайти.
Кожну відмову записано в журнал із кодом причини, наприклад «Empty UA» (код 50) або «Black UA» (код 54). Відкрийте BotBlocker → Звіти, щоб побачити, яка перевірка відмовила відвідувачу. Див. Журнал і звіти.
Це працює разом з іншими можливостями
- Довірені боти й правила дозволу йдуть першими. Пошукові системи, дозволені IP-адреси й ваші власні сесії адміністратора обробляються до цих перевірок. Тож перевірка тут не відмовляє Googlebot або вам. Див. Довірені боти і Списки IP.
- Режим вбудованого браузера може пом’якшити три перевірки. Коли відвідувач торкається вашого посилання в застосунку, наприклад в Instagram, застосунок відкриває сторінку у власному вбудованому браузері. Цей браузер може не пройти перевірки мови, реферера й «фальшивого бота». Режим вбудованого браузера відправляє таких відвідувачів на сторінку перевірки замість сторінки відмови.
- Аналіз поведінки ловить те, що ці перевірки пропускають. Бот із бездоганними заголовками все ще може поводитися як машина. Аддон Аналіз поведінки стежить, як відвідувач рухається вашим сайтом.
- Мережеві правила живуть в іншому місці. Перевірки проксі, IPv6, Cloudflare і хостингу на сторінці Типи з’єднань.
Налаштування
На панелі три групи. Просте виявлення ботів містить базові перевірки заголовків. Параметри PTR містять перевірку зворотного DNS. Додаткові параметри містять перевірки політики.
Просте виявлення ботів
Ці перевірки ловлять скрипти, які не копіюють повний браузер. Більшість із них увімкнена за замовчуванням.
Порожній User-Agent
За замовчуванням: Увімкнено
Відмовляє запиту, який не має User-Agent або має User-Agent, що містить лише пробіли чи керівні символи. Кожен нормальний браузер його надсилає, тож ця перевірка майже ніколи не зачіпає справжніх людей.
Звичайні жертви це ваші власні інструменти: монітор доступності, команда curl або власний скрипт, якому ви забули дати назву. Якщо один із ваших сервісів перестає працювати після встановлення BotBlocker, пошукайте код 50 («Empty UA») у журналі. Краще виправлення це дати інструменту User-Agent або додати його IP-адресу до правила дозволу. Вимикайте перевірку лише тоді, коли не можете зробити ні того, ні іншого.
User-Agent аномалії
За замовчуванням: Увімкнено
Порівнює User-Agent із вбудованим списком сигнатур ботів і інструментів BotBlocker. Список містить поширені бібліотеки для скрапінгу, клієнти командного рядка й інструменти антидетекту. Коли User-Agent збігається, запит відхиляють із кодом 54 («Black UA»).
Ця перевірка ловить велику частину простого бот-трафіку, тож тримайте її ввімкненою. Якщо вона відмовляє інструменту, якому ви довіряєте, дозвольте цей інструмент за IP-адресою, а не вимикайте всю перевірку. Зауважте, що Режим вбудованого браузера ніколи не рятує код 54.
Порожній Accept-Language
За замовчуванням: Увімкнено
Відмовляє запиту, який не надсилає мовних уподобань або надсилає такі, які BotBlocker не може прочитати як дволітерний код мови. Нормальні браузери завжди надсилають цей заголовок. Багато простих скриптів цього не роблять.
Деякі інструменти приватності навмисно прибирають заголовок, наприклад Tor Browser у найбезпечнішому режимі. Якщо ця аудиторія для вас важлива, у вас два варіанти:
- Залиште цю перевірку ввімкненою. Відвідувачам без мови відмовлено (код 52).
- Вимкніть її й скористайтеся наступним налаштуванням. Відвідувачі без мови йдуть на сторінку перевірки. Там кожен або проходить її, або розв’язує завдання.
Дозволити порожній заголовок Accept-Language при перевірці
За замовчуванням: Вимкнено
Керує тим, що відбувається на сторінці перевірки з відвідувачем, який не надсилає мови. Коли це вимкнено, відсутня мова змушує автоматичну перевірку не пройти, тож відвідувач має розв’язати завдання. Коли це ввімкнено, сама лише відсутня мова не валить перевірку, і сторінка перевірки показує мову сайту за замовчуванням.
Це налаштування має значення лише тоді, коли Порожній Accept-Language вимкнено. Коли та перевірка ввімкнена, відвідувачу без мови відмовляють ще до сторінки перевірки.
- Увімкнено: відвідувачі, які дбають про приватність, можуть пройти перевірку як усі.
- Вимкнено: вони все ще можуть зайти, але лише після завдання.
Підроблений реферер
За замовчуванням: Увімкнено
Відмовляє запиту, чий Referer не є дійсною вебадресою, наприклад значення без частини https:// або без імені хоста. Скрипти часто заповнюють цей заголовок випадковим текстом. Справжній браузер надсилає повну адресу або нічого.
Відсутній Referer це нормально. Налаштування приватності й багато застосунків його прибирають, і BotBlocker не відмовляє візиту через це. Рахується лише зламане значення, і лише для відвідувачів, яких BotBlocker ще не класифікував.
Тримайте це ввімкненим. Якщо партнерський сервіс або застосунок надсилає дивний Referer, ви побачите код 58 у журналі. Вбудовані браузери це звичайний випадок, і Режим вбудованого браузера може їх урятувати.
Приховати перелік користувачів
За замовчуванням: Увімкнено
Приховує публічний список користувачів від відвідувачів, які не можуть керувати користувачами. Без цього /wp-json/wp/v2/users і ?author=1 відповідають вашими логінами, а це перший крок багатьох атак на паролі.
- Увімкнено: список користувачів у REST, архіви авторів, фіди авторів, карта сайту користувачів і поля автора в oEmbed відповідають лише адміністраторам та іншим ролям, які можуть перелічувати користувачів.
- Вимкнено: поведінка WordPress за замовчуванням.
Вимикайте, лише якщо плагіну або публічній сторінці автора потрібен анонімний доступ до списку користувачів.
Приховати версію PHP
За замовчуванням: Увімкнено
Видаляє заголовок X-Powered-By з вашою версією PHP. Відома версія PHP полегшує підбір експлойта. Також задайте expose_php = Off на сервері; заголовок це не єдине місце, де може з’явитися версія.
Параметри PTR
Аномалії PTR / DNS
За замовчуванням: Вимкнено
Відмовляє візиту, коли ім’я зворотного DNS для IP-адреси не збігається (код 60). Це буває, коли адреса не має імені зворотного DNS або коли ім’я не вказує назад на ту саму адресу.
Сервери й дешеві хмарні машини часто не мають зворотного імені. Так само багато звичайних домашніх і мобільних з’єднань. Саме тому ця перевірка вимкнена за замовчуванням. Вмикайте її лише після того, як ваш журнал покаже, що більшість трафіку з безіменних адрес небажана. Пошук і його кеш пояснено в розділі Кеш зворотного DNS.
Режим вбудованого браузера ніколи не рятує код 60.
Додаткові параметри
Ці перевірки відмовляють відвідувачам за політикою, а не за доказами бота. Прочитайте кожну, перш ніж її ввімкнути.
Невідповідність Geo IP та мови
За замовчуванням: Вимкнено
Порівнює першу мову відвідувача з країною його IP-адреси. BotBlocker має карту мов, які є нормальними для кожної країни. Якщо мови немає в списку для цієї країни, відвідувачу відмовляють (код 57).
Це шкодить справжнім людям. Франкомовна людина на відпочинку в Іспанії, експат, людина з VPN або телефон, налаштований англійською в Німеччині, усі не проходять її. Користуйтеся нею, лише якщо ваш сайт обслуговує одну країну і ви приймаєте цю втрату. Режим вбудованого браузера може врятувати відвідувачів у застосунках, які її не проходять.
Попередній перегляд WhatsApp у білому списку
За замовчуванням: Вимкнено
Коли хтось ділиться вашим посиланням у WhatsApp, WhatsApp відвідує сторінку, щоб збудувати картку попереднього перегляду. За замовчуванням цей візит проходить звичайні перевірки, і попередній перегляд може не вийти.
Коли ви це ввімкнете, BotBlocker пропускає запит як довіреного бота, якщо його User-Agent має справжній формат WhatsApp (WhatsApp/, за яким іде чотиричастинний номер версії). Запит, який лише каже «WhatsApp» без цього формату, відхиляють як фальшивого бота (код 7).
Знайте ціну. Будь-хто може скопіювати User-Agent WhatsApp, а дозвіл працює на всьому сайті. Вмикайте це лише тоді, коли попередні перегляди посилань у WhatsApp справді для вас важливі.
Блокувати RKN
За замовчуванням: Вимкнено
Відмовляє IP-адресам зі списку RKN (код 62). RKN це російське державне агентство, яке контролює інтернет-вміст. Список містить адреси, пов’язані з цим агентством. BotBlocker завантажує список, коли ви вперше вмикаєте налаштування.
Це вибір політики, а не виявлення ботів. Користуйтеся ним, якщо не хочете, щоб це агентство бачило ваш сайт. Інакше залиште вимкненим.
У тій самій групі є Дозволити попередню перевірку OPTIONS (за замовчуванням: увімкнено). Це не перевірка виявлення. Її пояснено в розділі Відповіді та доступ до API.
Коли щось іде не так
- Ваш монітор, cron-сервіс або скрипт отримує відмову. Пошукайте код 50 або 54 у BotBlocker → Звіти. Дайте інструменту User-Agent або дозвольте його IP-адресу в списках IP.
- Відвідувачам, які відкривають ваше посилання в застосунку (наприклад, натискають його в Instagram або Facebook), відмовлено. Ці застосунки показують сторінку у власному вбудованому браузері, який виглядає незвично для BotBlocker. Пошукайте в журналі коди 7, 57 або 58. Потім увімкніть Режим вбудованого браузера.
- Мандрівники або користувачі VPN скаржаться. Вимкніть Невідповідність Geo IP та мови.
- Користувачі браузерів приватності скаржаться. Вимкніть Порожній Accept-Language і увімкніть Дозволити порожній заголовок Accept-Language при перевірці.
- WhatsApp не показує попередній перегляд ваших посилань. Увімкніть Попередній перегляд WhatsApp у білому списку і спершу прочитайте його попередження.
- Багатьом не пов’язаним відвідувачам відмовлено. Спершу знайдіть код причини в журналі. Причина часто в мережевому правилі на сторінці Типи з’єднань або в перевірці браузера на сторінці Перевірки браузера, а не на цій панелі.