Блокування та відповіді
Вирішіть, що бачить відвідувач, якому відмовили, що читають машини й скільки триває блокування.
Коли BotBlocker відмовляє в запиті, він не надсилає сторінку. Він надсилає коротку сторінку блокування з кодом стану HTTP. Люди читають сторінку. Машини читають код: пошукові системи, платіжні провайдери, монітори доступності й застосунки. Тому код важить не менше за текст.
Ці налаштування вибирають два коди, один для сторінки перевірки й один для сторінки блокування. Вони також задають, скільки триває блокування після того, як відвідувач не пройшов сторінку перевірки. Початкові значення підходять майже кожному сайту. Змінюйте їх лише тоді, коли цього потребує реальний сервіс.
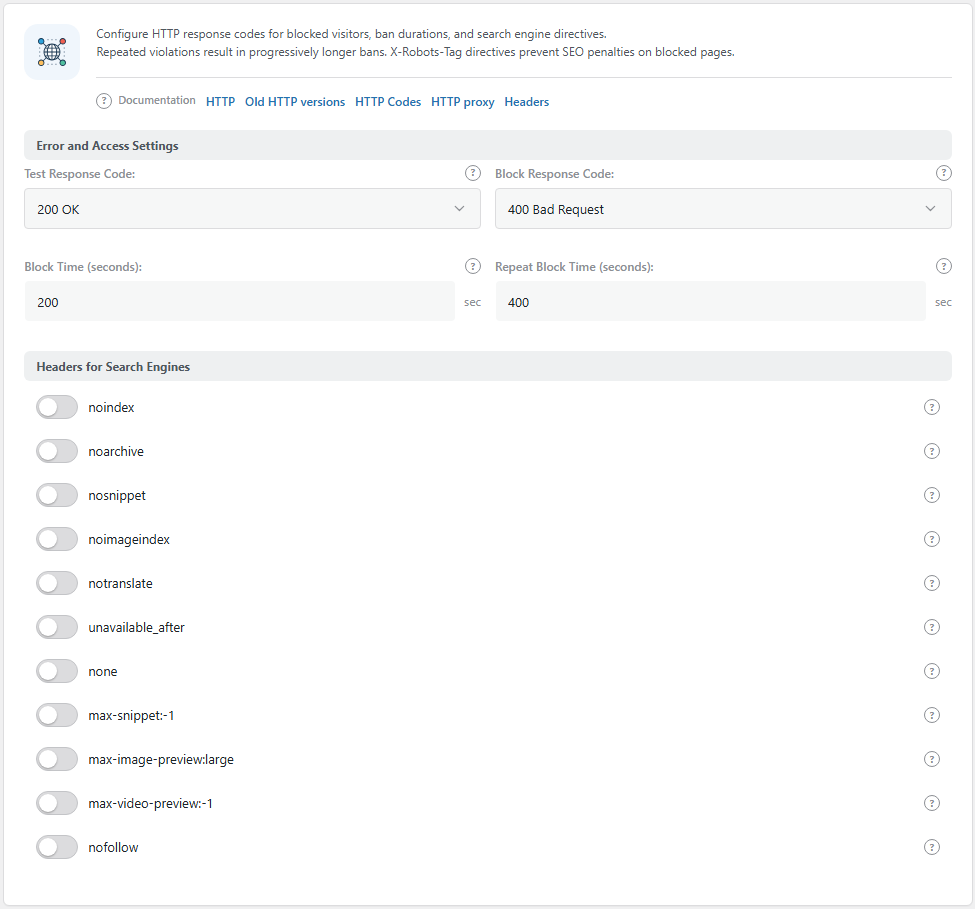
Група Налаштування помилок та доступу. Відкрийте її через BotBlocker → Налаштування → Система → Помилки та доступ.
Дві сторінки, два коди
BotBlocker надсилає два види особливих сторінок:
- Сторінка перевірки. Відвідувач, щодо якого BotBlocker не впевнений, отримує коротку перевірку перед справжньою сторінкою. Код відповіді на тест йде разом із цією сторінкою. Початкове значення —
200 OK, бо сторінка перевірки — це звичайна сторінка, яку браузер має показати й виконати. - Сторінка блокування. Відвідувач, якому BotBlocker відмовив, отримує сторінку блокування. Код відповіді при блокуванні йде разом із цією сторінкою. Початкове значення —
400 Bad Request.
Обидві сторінки також за допомогою заголовка X-Robots-Tag кажуть пошуковим системам не індексувати їх. Тож сторінка блокування не потрапляє в результати пошуку.
Скільки триває блокування
Відвідувача, який не пройшов сторінку перевірки (наприклад, бота, що натиснув неправильну відповідь), блокують на короткий час. BotBlocker додає запис Блокувати для його адреси в списки IP з коментарем «CAPTCHA fail». Запис триває Час блокування: 200 секунд за замовчуванням.
Якщо та сама адреса вже провалювала перевірку протягом останніх 24 годин, блокування триває Час повторного блокування: 400 секунд за замовчуванням. Тож бот, який пробує знову й знову, чекає довше щоразу, а людина, яка зробила одну помилку, може спробувати ще раз приблизно за три хвилини.
Те саме відбувається з кожним типом перевірки, також із hCaptcha і Turnstile. Якщо сам постачальник перевірки має помилку, BotBlocker не блокує відвідувача. Він показує простішу перевірку.
Ці два часи не стосуються ваших власних правил Блокувати, які мають власні дати завершення, або обмеження швидкості, яке має власний час блокування.
Налаштування
Налаштування помилок та доступу
Код відповіді на тест:
За замовчуванням: 200 OK
Код стану сторінки перевірки. Залиште 200 OK. З іншим кодом деякі браузери, застосунки й кеші не показують або не виконують сторінку перевірки правильно, і справжні люди не можуть її пройти.
Змінюйте його лише тоді, коли цього потребує конкретний інструмент і ви перевірили результат.
Код відповіді при блокуванні:
За замовчуванням: 400 Bad Request
Код стану сторінки блокування. Ви можете вибрати серед поширених кодів, наприклад 403 Forbidden, 404 Not Found, 410 Gone, 429 Too Many Requests або 503 Service Unavailable.
Кожен код каже машинам щось інше:
- 403 Forbidden прямо каже «вам не можна». Інструменти моніторингу часто повідомляють про нього як про проблему.
- 404 Not Found і 410 Gone кажуть «тут нічого немає». Пошукові системи можуть прибрати сторінку з індексу, якщо їхній власний робот помилково отримає цей код.
- 429 Too Many Requests і 503 Service Unavailable кажуть «спробуйте пізніше». Добрі боти сповільнюються й повертаються.
Якщо ви не впевнені, залиште 400 Bad Request.
Час блокування (секунди):
За замовчуванням: 200 секунд
Скільки часу відвідувач залишається заблокованим після першої невдалої перевірки.
- Менше число: людина, яка зробила помилку, може спробувати раніше. Добре, поки ви налаштовуєте захист.
- Більше число: боти чекають довше, перш ніж спробувати знову. Добре під час стабільної атаки.
Дуже короткий час майже не сповільнює бота. Дуже довгий час робить помилку для справжньої людини схожою на постійне блокування.
Час повторного блокування (секунди):
За замовчуванням: 400 секунд
Скільки часу відвідувач залишається заблокованим після другої невдалої перевірки протягом 24 годин. Тримайте його довшим за Час блокування. Саме через це повторні невдачі коштують дорожче.
Якщо багато людей користуються однією адресою, наприклад в офісі або в мобільній мережі, один бот може змусити чекати їх усіх. Якщо ви це бачите, зробіть цей час коротшим.
Хедери для пошукових систем
Той самий екран також має групу Хедери для пошукових систем. Вона задає правила X-Robots-Tag для пошукових систем. Її пояснено в розділі Поведінка пошуку й референтів.
Коли щось іде не так
- Платіж, застосунок або API перестає працювати після зміни коду? Поверніть Код відповіді при блокуванні до
400 Bad Request, потім прочитайте Платіжні колбеки. - Ваш монітор доступності повідомляє, що сайт недоступний? Ймовірно, його заблоковано, і він читає код блокування. Дозвольте адресу монітора в списках IP.
- Справжні люди не можуть пройти сторінку перевірки? Переконайтеся, що Код відповіді на тест —
200 OK. - Справжнього відвідувача заблоковано з «CAPTCHA fail»? Видаліть запис у списку IPv4 або IPv6, щоб одразу його впустити. Якщо це трапляється часто, прочитайте Перевірку.
- Відвідувача блокують знову й знову? Час блокування тут не причина. Пошукайте в журналі відвідувачів правило, яке йому відмовило. Див. Журнали трафіку й аудиту.