Пошук і поведінка джерел переходу
Тримайте аналітику правильною, результати в пошуку чистими, а сторінки перевірки поза фреймами інших сайтів.
Коли відвідувач має пройти перевірку, BotBlocker спершу показує свою сторінку перевірки, а потім відправляє відвідувача на сторінку, яку той просив. Цей невеликий об’їзд має побічні наслідки. Ваш інструмент аналітики може втратити інформацію про те, звідки прийшов відвідувач. Пошукові системи можуть знайти адреси сторінок із зайвими параметрами й показати їх як дублікати.
Налаштування на цій сторінці дають раду цим побічним наслідкам. Вони зберігають початкове джерело переходу крізь перевірку, шукають підозрілі посилання в джерелі переходу й додають інструкції для пошукових систем на ваші сторінки. Одне налаштування також не дає іншим сайтам показувати сторінку перевірки BotBlocker усередині фрейму.
Більшість цих налаштувань нікого не блокують. Неправильне значення видно в аналітиці або результатах пошуку, а не як заблокований відвідувач. Тож змінюйте їх обережно й перевіряйте консоль пошуковика після зміни.
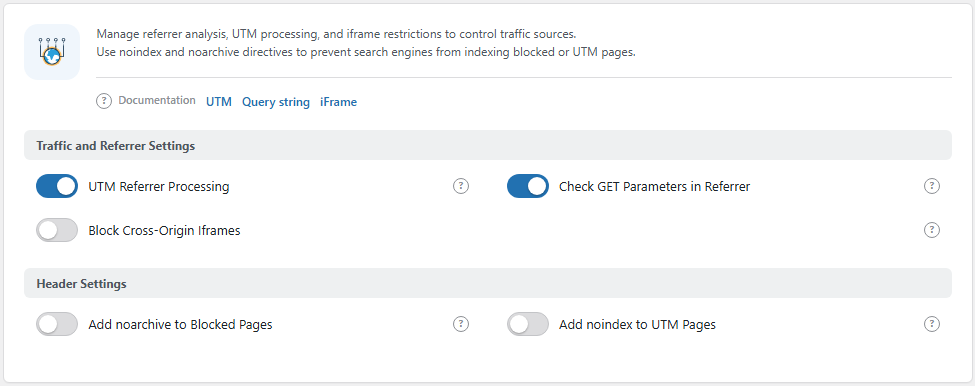
Панель Трафік і джерело переходу. Відкрийте її через BotBlocker → Налаштування → Трафік → Трафік і джерело переходу.
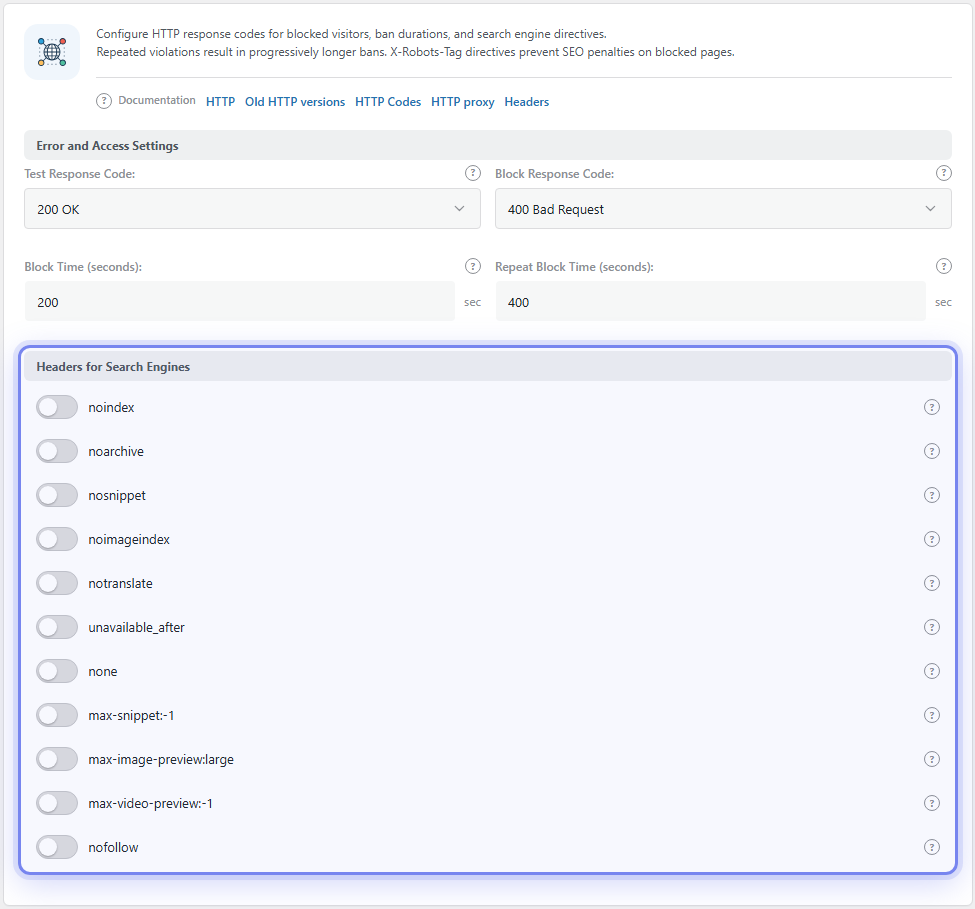
Група Хедери для пошукових систем є на іншій панелі. Відкрийте її через BotBlocker → Налаштування → Система → Помилки та доступ.
Сторінка перевірки може приховати, звідки прийшов відвідувач
Відвідувач клікає посилання на іншому сайті й приходить на вашу сторінку. Якщо BotBlocker показує перевірку, відвідувач проходить її й далі йде на вашу сторінку. Але тепер браузер каже, що відвідувач прийшов із вашої власної сторінки перевірки. Ваш інструмент аналітики втрачає справжнє джерело.
Коли Обробка джерела переходу UTM увімкнена, BotBlocker зберігає справжнє джерело. Якщо браузер надіслав джерело переходу, то після перевірки BotBlocker відправляє відвідувача на сторінку з додатковим параметром utm_referrer, який містить початкове джерело. Інструменти аналітики тоді можуть прочитати справжнє джерело. Наприклад, відвідувач із новинного сайту потрапляє на /offer/?utm_referrer=https://news.example/article.
Ці додаткові адреси це копії ваших звичайних сторінок. Якщо пошукова система їх знайде, вона може побачити дубльований вміст. Додати noindex для UTM-сторінок каже пошуковим системам не показувати сторінки з параметром utm_referrer. Ці два налаштування працюють у парі.
Підозрілі посилання в джерелі переходу
Деякі боти підробляють джерело переходу, щоб виглядати як відвідувач із пошуку або реклами. Вони часто копіюють адресу пошуку чи відстеження з параметрами, як-от q, utm_source, gclid або fbclid. Перевіряти GET-параметри в джерелі переходу дивиться на параметри в адресі джерела. Коли він знаходить один із параметрів зі списку BotBlocker, то позначає відвідувача як підозрілого. Відвідувача не блокують лише за це, але наступні перевірки ставляться до нього суворіше.
Ця перевірка стосується лише відвідувачів, які ще не мають чинного проходження. Прочитайте Сигнали виявлення ботів про інші сигнали й Cookie та сесії про проходження.
Інструкції для пошукових систем
Пошукові системи читають заголовок X-Robots-Tag разом із кожною сторінкою. Він каже їм, чи можна показувати сторінку, давати фрагмент або тримати кешовану копію.
BotBlocker завжди надсилає noindex на своїй сторінці перевірки та noindex, noarchive на сторінках блокування й відмови. Тож ці сторінки ніколи не з’являються в результатах пошуку, і налаштування для цього не потрібне.
Група Хедери для пошукових систем і Додати noarchive на всі сторінки це інше. Вони додають інструкції до звичайних сторінок, які BotBlocker пропускає вашим відвідувачам і пошуковим системам. Це зміна для всього сайту. Наприклад, якщо ви виберете там noindex, ви просите пошукові системи прибрати ваші сторінки з результатів.
Підтверджені пошукові системи проходять BotBlocker без перевірки. Прочитайте Сигнали виявлення ботів.
Фрейми й клікджекинг
Інший сайт може показати вашу сторінку у фреймі. В атаці клікджекингу фрейм прихований, і відвідувач клікає те, чого не бачить.
Блокування Cross-Origin Iframe захищає власну сторінку перевірки й сторінку блокування BotBlocker. BotBlocker надсилає X-Frame-Options: SAMEORIGIN із цими сторінками, тож лише ваш власний сайт може показувати їх у фреймі. Він не змінює ваші звичайні сторінки.
Щоб захистити всі ваші сторінки, зокрема сторінку входу, скористайтеся аддоном Заголовки безпеки. Коли аддон надсилає заголовок фреймів, BotBlocker залишає цю роботу йому.
Налаштування
Початкові значення безпечні для більшості сайтів. Змінюйте налаштування пошуку, лише коли знаєте, як воно впливає на ваші результати.
Налаштування трафіку та джерел переходу
Ці налаштування керують джерелом переходу й фреймами на сторінці перевірки.
Обробка джерела переходу UTM
За замовчуванням: Увімкнено
Зберігає початкове джерело переходу, коли відвідувач проходить перевірку. Якщо браузер надіслав джерело переходу, BotBlocker додає параметр utm_referrer зі справжнім джерелом до адреси, на яку відвідувач іде після перевірки.
- Увімкнено: ваша аналітика все ще бачить, звідки прийшли перевірені відвідувачі. Відвідувач без джерела переходу йде на звичайну адресу.
- Вимкнено: після перевірки відвідувач іде на звичайну адресу. Аналітика може показати ваш власний сайт як джерело.
Використовуйте його разом із Додати noindex для UTM-сторінок нижче, щоб ці додаткові адреси не з’являлися в пошуку.
Перевіряти GET-параметри в джерелі переходу
За замовчуванням: Увімкнено
Дивиться на параметри в адресі джерела переходу й позначає відвідувача як підозрілого, коли знаходить параметр зі списку BotBlocker. Список містить параметри пошуку й відстеження, які часто копіюють підроблені джерела, наприклад q, text, utm_source, utm_campaign, gclid, fbclid, msclkid, ref і clickid.
- Увімкнено: відвідувачі з такими джерелами проходять суворіші перевірки.
- Вимкнено: BotBlocker ігнорує параметри джерела переходу.
Справжні відвідувачі з реклами й кампаній теж можуть мати ці параметри. Якщо багато справжніх відвідувачів з однієї кампанії бачать перевірки, запишіть точне посилання й потім вимкніть це.
Блокування Cross-Origin Iframe
За замовчуванням: Вимкнено
Не дає іншим сайтам показувати сторінку перевірки й сторінку блокування BotBlocker у фреймі.
- Увімкнено: BotBlocker надсилає
X-Frame-Options: SAMEORIGINіз цими сторінками. - Вимкнено: жодного заголовка фреймів від BotBlocker.
Якщо ваш сайт показують у фреймі на сайті партнера, відвідувачі, яким там треба пройти перевірку, бачать порожній фрейм. Для повного захисту від клікджекингу на всіх сторінках скористайтеся аддоном Заголовки безпеки.
Налаштування заголовків
Ці налаштування додають інструкції для пошукових систем.
Додати noarchive на всі сторінки
За замовчуванням: Вимкнено
Додає noarchive до заголовка X-Robots-Tag сторінок, які пропускає BotBlocker. Це просить пошукові системи не показувати кешовану копію ваших сторінок. Власні сторінки блокування BotBlocker завжди мають noarchive, з цим налаштуванням чи без нього.
- Увімкнено: пошукові системи не пропонують кешованих копій ваших сторінок.
- Вимкнено: пошукові системи вирішують самі.
Це не прибирає ваші сторінки з результатів пошуку й нікого не блокує.
Додати noindex для UTM-сторінок
За замовчуванням: Вимкнено
Додає noindex сторінкам, адреса яких має параметр utm_referrer. Це адреси, які Обробка джерела переходу UTM створює після перевірки. Тоді пошукові системи не показують ці копії, а ваші звичайні адреси лишаються в пошуку.
- Увімкнено: у результатах пошуку немає дубльованих адрес із
utm_referrer. - Вимкнено: пошукові системи можуть їх показувати.
Він не дивиться на інші параметри кампаній, як-от utm_source або utm_campaign. Для них скористайтеся налаштуваннями канонічної URL-адреси у вашому SEO-плагіні.
Хедери для пошукових систем
Директиви X-Robots-Tag
За замовчуванням: нічого не вибрано
Додає вибрані інструкції до заголовка X-Robots-Tag кожної сторінки, яку пропускає BotBlocker. Кожен перемикач додає одну інструкцію:
- noindex: не показувати сторінку в результатах пошуку.
- nofollow: не переходити за посиланнями на сторінці.
- none: те саме, що
noindexіnofollowразом. - noarchive: не показувати кешовану копію.
- nosnippet: не показувати текстове прев’ю в результатах.
- noimageindex: не показувати зображення зі сторінки.
- notranslate: не пропонувати переклад сторінки.
- unavailable_after: припинити показ сторінки після дати. BotBlocker надсилає її без дати, тож пошукові системи можуть її проігнорувати.
- max-snippet, max-image-preview, max-video-preview: BotBlocker надсилає їх із найширшими значеннями (
-1,large,-1). Вони дозволяють повні прев’ю.
Не вибирайте noindex, nofollow або none на публічному сайті. Вони діють на всі ваші сторінки, тож сайт може зникнути з пошуку. Пошуковим системам можуть знадобитися тижні, щоб знову показати ваші сторінки. Змінюйте їх, лише якщо знаєте свій SEO-план, і перевіряйте результат у консолі пошуковика. Коли один із них увімкнений, панель показує попередження під групою.
Коли щось іде не так
- Ваші сторінки зникли з результатів пошуку? Відкрийте Хедери для пошукових систем і вимкніть
noindex,noneіnofollow. Потім попросіть пошукову систему знову просканувати ваші сторінки. - Аналітика показує ваш власний сайт як джерело? Увімкніть Обробку джерела переходу UTM.
- Дубльовані адреси з
utm_referrerу консолі пошуковика? Увімкніть Додати noindex для UTM-сторінок. - Відвідувачі з однієї рекламної кампанії бачать перевірки? Запишіть точне посилання. Потім вимкніть Перевіряти GET-параметри в джерелі переходу і подивіться на результат.
- Вбудовування на сайті партнера показує порожній фрейм? Вимкніть Блокування Cross-Origin Iframe або попросіть партнера натомість посилатися на ваш сайт.
- Сканер безпеки каже, що ваші сторінки можна вставити у фрейм? Це налаштування захищає лише власні сторінки BotBlocker. Скористайтеся аддоном Заголовки безпеки.