Файли, які працюють, не з’являючись у «Плагінах»
Побачте приховані файли, які працюють на кожній сторінці, і візьміть їх під контроль.
Деякі файли працюють на кожній сторінці вашого сайту, але ніколи не показуються на екрані «Плагіни». Там їх не можна вимкнути. Хостери використовують їх для власних інструментів. Атакувальникам вони подобаються з тієї самої причини: туди ніхто не дивиться.
Цей аддон показує ці приховані файли в одному зрозумілому списку. Він пояснює, що робить кожен файл, позначає файли, які виглядають дивно, і дозволяє безпечно вимкнути файл, щоб його перевірити.
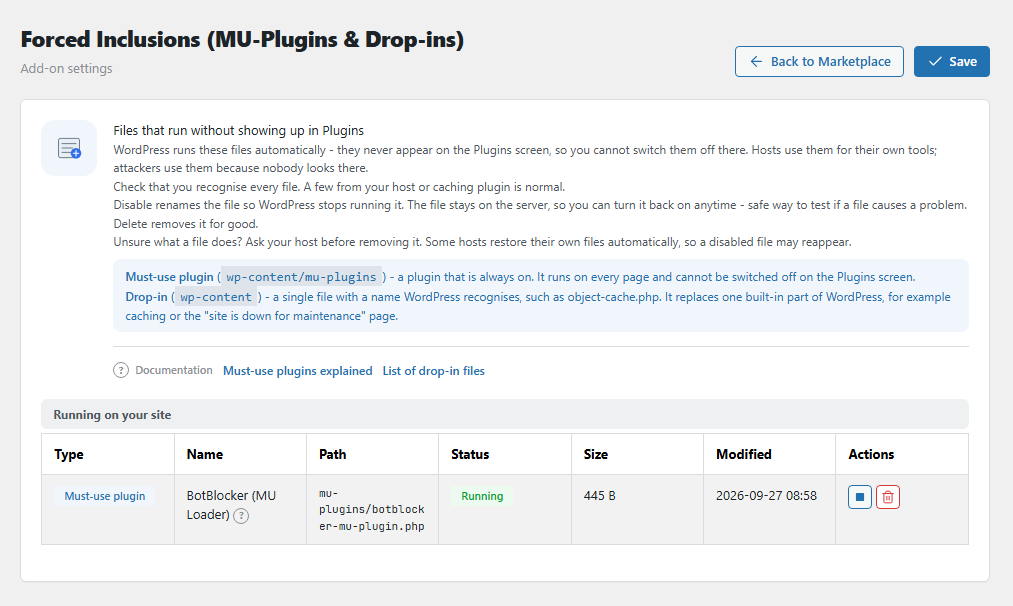
Список файлів Forced Inclusions. Відкрийте його через BotBlocker → Аддони.
Два види прихованих файлів
- Обов’язковий плагін. Плагін у теці
wp-content/mu-plugins. Він завжди ввімкнений і працює на кожній сторінці. - Дроп-ін. Один файл у
wp-contentз назвою, яку знає WordPress, наприкладobject-cache.php. Він замінює одну вбудовану частину WordPress, як-от кеш або сторінку «сайт закрито на обслуговування».
Кілька файлів від вашого хостера або плагіна кешування це нормально. Порожній список теж нормальний: він означає, що в такий спосіб нічого не працює.
Він пояснює кожен файл
Для кожного файлу список показує його Тип, Ім’я, Шлях, Статус, Розмір і дату Змінено. Порівняйте цю дату з тим, коли ви самі щось змінювали. Файл, що змінився того дня, коли ви нічого не робили, варто оглянути.
Для відомих дроп-інів примітка каже три речі: що робить файл, хто зазвичай його туди ставить і що станеться, якщо його вимкнути. Наприклад, якщо вимкнути advanced-cache.php, кешування сторінок зупиниться, і сайт сповільниться.
Для відомих файлів від хостера примітка називає компанію, наприклад WP Engine, Kinsta, SiteGround або GoDaddy. Не чіпайте ці файли, якщо підтримка вашого хостера не скаже іншого.
Він позначає те, що потребує ближчого огляду
Два маркери допомагають вирішити, де бути обережним.
Високий вплив означає, що вимкнення файлу може покласти сайт або сильно його сповільнити. Це:
db.php, який може замінити весь шар бази даних.sunrise.php, який підключає власні домени в мережі multisite. Мережа multisite це одна інсталяція WordPress, яка обслуговує багато сайтів.- Відомі обов’язкові плагіни від хостингових компаній.
Потребує уваги означає, що щось у файлі виглядає незвично. Наведіть на маркер, щоб прочитати чому. Аддон перевіряє 4 ознаки:
- Обов’язковий плагін без заголовка «Plugin Name». Справжні плагіни майже завжди його мають. Запустіть для нього сканування на шкідливе ПЗ.
- Обов’язковий плагін менший за 200 байтів. Крихітний файл може бути завантажувачем, який підтягує прихований код з іншого місця.
- Тека з тією самою назвою поряд із файлом. У ній можуть бути файли, яких цей список не показує.
- Дроп-ін, призначений лише для multisite, на сайті, який не є мережею multisite. Там він нічого не робить, тож з’ясуйте, хто його туди поставив.
Панель також попереджає, якщо теку mu-plugins перенесли в інше місце. Це незвично. Якщо це не ви, можливо, атакувальник переніс її, щоб сховати файли. Уточніть це у свого хостера.
Вимкнути, увімкнути або видалити
Кожен файл у списку має три дії.
Вимкнути. Аддон дає файлу нову назву без закінчення .php, наприклад object-cache.bbcs-disabled-…. WordPress завантажує ці файли лише за точною назвою або лише тоді, коли назва закінчується на .php. Тож із наступного завантаження сторінки WordPress більше не завантажує файл. Сам файл лишається на сервері без змін. Увімкнути повертає йому початкову назву.
Так вимкнення стає перевіркою, яку можна відкотити. Наприклад, щоб з’ясувати, чи проблема від дроп-іна кешування, вимкніть object-cache.php, подивіться на сайт і ввімкніть його знову.
Два випадки, коли вимкнення не працює як очікується:
- Інший файл завантажує його за назвою. Деякі плагіни завантажують файл напряму. Коли файлу немає, WordPress показує помилку замість сторінки. Увімкніть файл знову, щоб це виправити.
- Сервер тримає старий код у пам’яті. Деякі сервери тримають код PHP у кеші пам’яті (OPcache) і не перевіряють файли на зміни. Тоді старий код працює, доки кеш не очистять або PHP не перезапуститься. Це може зробити ваш хостер.
Видалити. Прибирає файл із сервера. Це не можна відмінити.
Аддон просить підтвердження перед кожною дією. Для файлу з високим впливом він питає ще раз.
Вимкнені файли показуються в окремій групі Вимкнено (все ще на сервері). Ця група — список файлів, які ваш сайт зараз не завантажує.
Захист вимкнених файлів
Вимкнений файл усе ще містить свій код, а іноді паролі чи ключі. Тож аддон його захищає:
- Читати його може лише власник файлу на сервері.
- На серверах Apache та IIS аддон додає правило, яке блокує доступ браузерів до всіх вимкнених файлів.
- Сервери nginx цих правил не читають. На nginx хостер може заблокувати доступ браузерів до файлів, у назві яких є
.bbcs-disabled-.
Коли сайт не дає змінювати файли
Деякі сайти блокують усі зміни файлів налаштуванням у wp-config.php (DISALLOW_FILE_MODS). Тоді список доступний лише для читання, і панель вам про це каже. Ви все одно бачите все. Щоб змінити файл, попросіть хостера або скористайтеся файловим менеджером хостингу.
Коли зміна йде не так
- Сайт зламався після вимкнення файлу? Відкрийте цю панель, увімкніть той самий файл знову й перезавантажте сайт.
- Усе ще зламано після ввімкнення? Причина не в цьому файлі. Подивіться, що ще змінилося перед появою проблеми.
- Файл повернувся після вимкнення? Деякі хостери повертають свої файли автоматично. Спитайте хостера, перш ніж з ним боротися.
- WordPress або плагін просить знову встановити свій дроп-ін? Плагіну потрібен цей файл. Увімкніть файл знову.
- Дія завершується помилкою про права? Ваш сервер не дозволяє зміну. Попросіть хостера перевірити права на файли.
- Ви видалили потрібний файл? Встановіть знову плагін, якому він належить, або попросіть у хостера копію.