Списки IP і проксі
Дозвольте або заблокуйте відому адресу за секунди й переконайтеся, що BotBlocker бачить справжнього відвідувача за вашим CDN.
Іноді ви вже знаєте адресу. Атакувальник потрапляє у ваші журнали раз за разом. Або ваш офіс, сервіс моніторингу чи платіжний провайдер мають завжди проходити. Вам не треба чекати, поки автоматичні перевірки знайдуть шаблон. Запис у Переліку IPv4 або Переліку IPv6 дає відповідь одразу.
Вкладка Проксі вирішує іншу проблему. Коли ваш сайт стоїть за CDN, як-от Cloudflare, балансувальником навантаження чи проксі, кожне з’єднання приходить від цього сервісу, а не від відвідувача. Вкладка Проксі каже BotBlocker, яким мережам можна довіряти, коли вони повідомляють справжню адресу відвідувача. Якщо цей список неправильний, усі правила IP, обмеження швидкості й журнали використовують неправильну адресу.
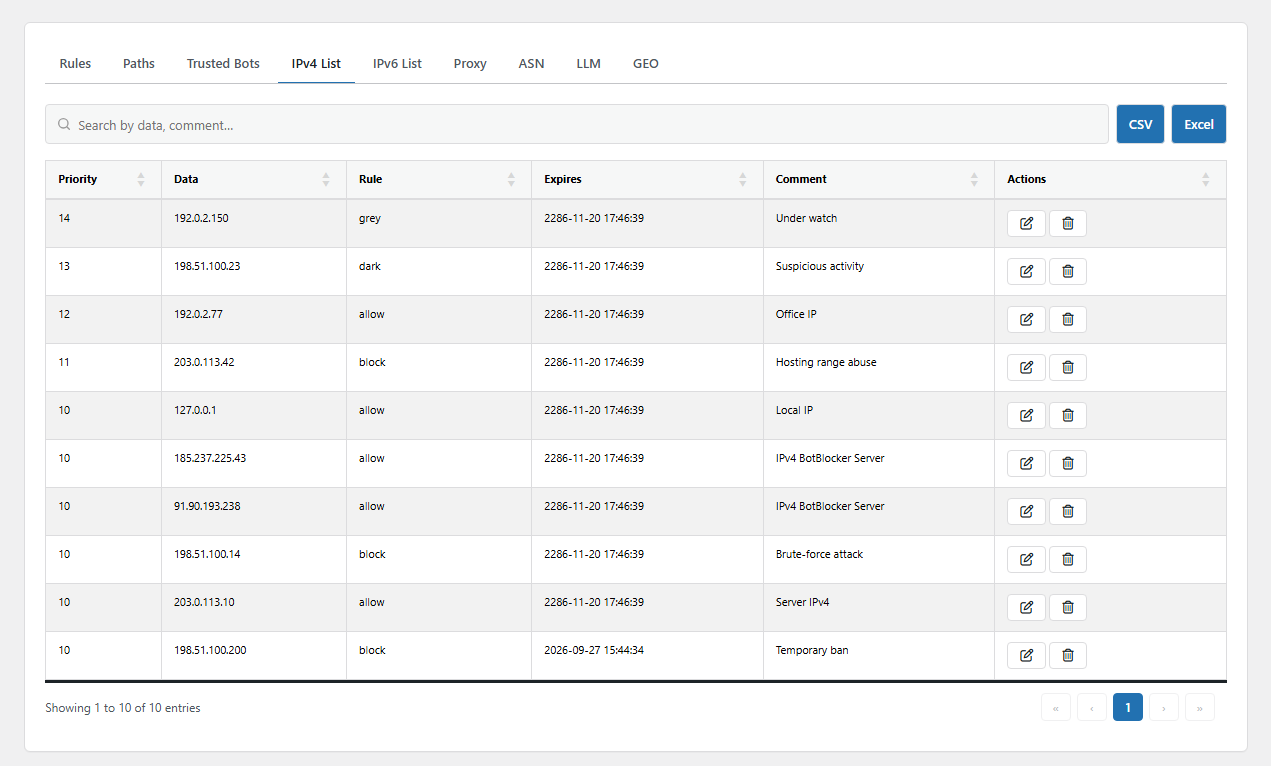
Вкладка Перелік IPv4. Відкрийте її через BotBlocker → Правила → Перелік IPv4.
Одна адреса або цілий діапазон
Кожен запис у списку IPv4 або IPv6 — це одна адреса або діапазон у нотації CIDR. Наприклад, 192.168.1.1 — це одна адреса, а 192.168.1.0/24 — це 256 адрес від 192.168.1.0 до 192.168.1.255. IPv6 працює так само, наприклад 2001:db8::/32. Записи IPv4 ідуть у Перелік IPv4, а записи IPv6 — у Перелік IPv6. Запис в одному списку ніколи не впливає на відвідувачів іншого типу адрес.
Кожен запис має одну з двох дій:
- Дозволити: відвідувач проходить без подальших перевірок. BotBlocker дає відвідувачу свій cookie, і обмеження швидкості не рахує запит. Використовуйте це для свого офісу, інструментів свого сервера й сервісів, яким довіряєте.
- Блокувати: BotBlocker відмовляє в запиті й показує сторінку блокування.
Списки IP стоять рано в порядку перевірок. Перед ними лише відбитки TLS, платіжні колбеки, ШІ-краулери й довірені боти. Запис Дозволити не скасовує поганий відбиток TLS. Тож запис IP перемагає записи ASN, Правил і Шляхів. Повний порядок є в розділі Правила та списки IP. Якщо одну адресу покриває більше ніж один запис, перемагає запис із найнижчим номером пріоритету.
Тимчасові за задумом
Кожен запис IP має дату завершення. Діалог ставить її на один день уперед, і це правильно для короткого блокування під час атаки. Для довшого правила перенесіть дату вперед. Коли дата минає, запис перестає працювати, і таблиця позначає його як Увага. Наступного разу, коли ця адреса завітає, BotBlocker видаляє старий запис і вважає відвідувача підозрілим для цього одного запиту.
BotBlocker теж додає записи
Ви не єдині, хто пише в ці списки. BotBlocker додає записи сам:
- Невдалі перевірки. Відвідувач, який не пройшов сторінку перевірки, отримує запис Блокувати з коментарем «CAPTCHA fail». Він триває стільки, скільки задає Час блокування, а для повторної невдачі — довше. Див. Блокування та відповіді.
- Ваша власна адреса. BotBlocker може зберігати адреси адміністраторів як записи Дозволити. Див. Автозбереження IP-адрес адміністраторів.
- Аналіз поведінки. Аддон Аналіз поведінки додає тимчасові блокування з коментарем «Behavioral Engine Block».
Коментар показує, хто додав запис. Деякі записи для вашого власного сервера доступні лише для читання, тож ви не видалите їх помилково.
Блокуйте відомих атакувальників ще раніше
Блокування IP у звичайному плагіні все одно дає WordPress запуститися для кожного візиту. На завантаженому сайті під атакою це коштує серверного часу. Два аддони переносять ваші списки IP у ранішу точку:
- Early Init перевіряє списки до запуску WordPress. Шар MU — легша альтернатива. Див. Рання фаза та режим MU.
- Експорт фаєрвола перетворює ваш список блокувань на файл для вашого вебсервера або фаєрвола, тож заблоковані адреси ніколи не доходять до PHP.
Як працює вкладка «Проксі»
Ваш сервер бачить адресу машини, яка до нього з’єднується. За CDN — це сервер CDN. CDN кладе справжню адресу відвідувача в хедер пересилання, як-от CF-Connecting-IP або X-Forwarded-For.
Будь-хто може надіслати такий хедер. Тож BotBlocker читає його, лише коли з’єднання приходить із мережі на вкладці Проксі. Кожен запис називає мережу й хедер, який ця мережа використовує. З’єднання з будь-якої іншої мережі оцінюють за його власною адресою, і BotBlocker ігнорує його хедери пересилання.
Свіжа інсталяція вже має записи для опублікованих діапазонів Cloudflare, Amazon Web Services і Google Cloud. Якщо ваш сайт використовує інший CDN або балансувальник навантаження, додайте його діапазони з документації провайдера.
Налаштування
Вкладки Перелік IPv4 і Перелік IPv6 мають однакові поля. Вкладка Проксі має інші поля.
Перелік IPv4
Ці поля є в діалозі Додати правило IPv4.
Пріоритет
За замовчуванням: 50
Позиція запису в порядку перевірок, від 1 до 100. BotBlocker використовує запис із найнижчим числом, коли кілька записів покривають ту саму адресу. Дайте запису Дозволити для довіреного сервісу низьке число, щоб широкий діапазон блокування не переміг його. Власні блокування BotBlocker «CAPTCHA fail» використовують пріоритет 1.
IP-адреса
Одна адреса IPv4, як-от 192.168.1.1, або діапазон у нотації CIDR, як-от 192.168.1.0/24. Дія застосовується до кожної адреси в діапазоні. Робіть діапазон лише настільки широким, наскільки потрібно. Діапазон /16 має 65 536 адрес, і багато з них можуть належати справжнім людям.
Правило
За замовчуванням: Дозволити
Дія для відвідувача, що збігся: Дозволити або Блокувати.
- Дозволити: відвідувач пропускає всі перевірки, зокрема обмеження швидкості. Запис Дозволити на широкому діапазоні довіряє кожному в ньому.
- Блокувати: відвідувач отримує сторінку блокування.
Закінчується
За замовчуванням: через один день
Дата й час, коли запис перестає працювати. Це поле треба заповнити. Для постійного запису задайте далеку дату в майбутньому.
Коментар
Нотатка про запис: кому належить адреса або чому ви її заблокували. Це допоможе вам пізніше відрізнити справжнього атакувальника від помилки.
Перелік IPv6
Діалог Додати правило IPv6 має ті самі поля й початкові значення, що й список IPv4. Відрізняється лише формат адреси, наприклад 2001:db8::1 або 2001:db8::/32. Багато домашніх і мобільних з’єднань отримують цілий діапазон IPv6, і остання частина адреси часто змінюється. Тож блокування однієї адреси IPv6 легко обійти. Діапазон /64 зазвичай покриває одне з’єднання.
Пріоритет
За замовчуванням: 50
Позиція запису в порядку перевірок, від 1 до 100. Перемагає найнижче число, як і в списку IPv4.
IP-адреса
Одна адреса IPv6, як-от 2001:db8::1, або діапазон у нотації CIDR, як-от 2001:db8::/64.
Правило
За замовчуванням: Дозволити
Дія для відвідувача, що збігся: Дозволити або Блокувати, як і в списку IPv4.
Закінчується
За замовчуванням: через один день
Дата й час, коли запис перестає працювати. Це поле треба заповнити.
Коментар
Нотатка про те, чому існує запис.
Проксі
Ці поля є в діалозі Додати правило проксі.
Маска мережі
Мережа вашого CDN, проксі або балансувальника навантаження в нотації CIDR, наприклад 173.245.48.0/20. Додавайте лише мережі, про які ви знаєте, що вони належать вашому провайдеру. Копіюйте їх з опублікованого списку провайдера.
HTTP хедер
За замовчуванням: HTTP_CF_CONNECTING_IP
Хедер, який несе справжню адресу відвідувача для цієї мережі. Варіанти: HTTP_CF_CONNECTING_IP, HTTP_X_FORWARDED_FOR, HTTP_X_REAL_IP, HTTP_CLIENT_IP, HTTP_FORWARDED, HTTP_VIA, HTTP_TRUE_CLIENT_IP, HTTP_FASTLY_CLIENT_IP і HTTP_X_PROXYUSER_IP. Виберіть хедер, який документує ваш провайдер. Для Cloudflare — це HTTP_CF_CONNECTING_IP.
Мережа й хедер мають пасувати одне одному. Якщо ви довіряєте хедеру з мережі, яку не контролюєте, відвідувач може надіслати фальшиву адресу й сховатися за нею.
Роль
За замовчуванням: Site edge
Повідомляє BotBlocker, що це за мережа. Site edge означає, що ваш трафік справді проходить через неї, тож хедер може нести адресу відвідувача: це CDN, балансувальник навантаження або проксі вашого хостингу. Crawler network означає, що мережа належить пошуковій системі або хмарному провайдеру. Її запити приходять із самої цієї мережі, тому BotBlocker зберігає адресу з’єднання й ніколи не використовує хедер. Краулерні мережі Google постачаються з цією роллю.
Якщо ви не впевнені, лишайте роль Site edge тільки для мереж, які ви оплачуєте або контролюєте. Краулерна мережа, яку вважають site edge, може зробити так, що пошукова система виглядатиме як людина, яка запросила перевірку.
Деякі стандартні site edge позначені як shared усередині: діапазони AWS і CloudFront. BotBlocker і далі читає з них адресу відвідувача, але автоматичне блокування на короткий час націлене на спільний edge, а не на заявлену адресу відвідувача, яку міг би присвоїти будь-який клієнт цієї хмари. Ви не можете позначити рядок як shared у діалозі; додані адміністратором edge завжди вважаються довіреними в тому, що повідомляють власну адресу відвідувача.
Коментар
Назва провайдера, наприклад «Cloudflare IPv4». Так список легше читати.
Коли щось іде не так
- Довіреному сервісу відмовили? Пошукайте його адресу в правильному списку. Перевірте, що запис увімкнений, не минув і використовує Дозволити. Потім пошукайте діапазон блокування з нижчим номером пріоритету, який покриває ту саму адресу.
- Заблокована адреса все ще проходить? Сайт може стояти за проксі, якого бракує на вкладці Проксі. Тоді BotBlocker бачить адресу проксі, а не відвідувача. Додайте мережу проксі з правильним хедером.
- Усі відвідувачі показують ту саму адресу або дивні адреси? Перевірте вкладку Проксі. Відсутній діапазон CDN робить кожного відвідувача схожим на CDN. Діапазон, який ви не контролюєте, дозволяє відвідувачам надсилати фальшиву адресу. Виправте запис і перевірте знову.
- Справжнього відвідувача заблоковано з коментарем «CAPTCHA fail»? Він не пройшов сторінку перевірки. Видаліть запис, щоб одразу його впустити. Якщо це трапляється часто, прочитайте Перевірку.
- Ви заблокували себе? Скористайтеся посиланнями в розділі Секрети аварійного відновлення.