Списки IP и прокси
Разрешите или заблокируйте известный адрес за секунды и убедитесь, что BotBlocker видит настоящего посетителя за вашим CDN.
Иногда вы уже знаете адрес. Атакующий появляется в ваших журналах снова и снова. Или ваш офис, сервис мониторинга или платёжный провайдер всегда должны проходить. Вам не нужно ждать, пока автоматические проверки найдут шаблон. Запись в Списке IPv4 или Списке IPv6 даёт ответ сразу.
Вкладка Прокси решает другую проблему. Когда ваш сайт находится за CDN, например Cloudflare, балансировщиком нагрузки или прокси, каждое соединение приходит от этого сервиса, а не от посетителя. Вкладка «Прокси» сообщает BotBlocker, каким сетям можно доверять в сообщении настоящего адреса посетителя. Если этот список неверен, все правила IP, ограничения скорости и журналы используют неверный адрес.
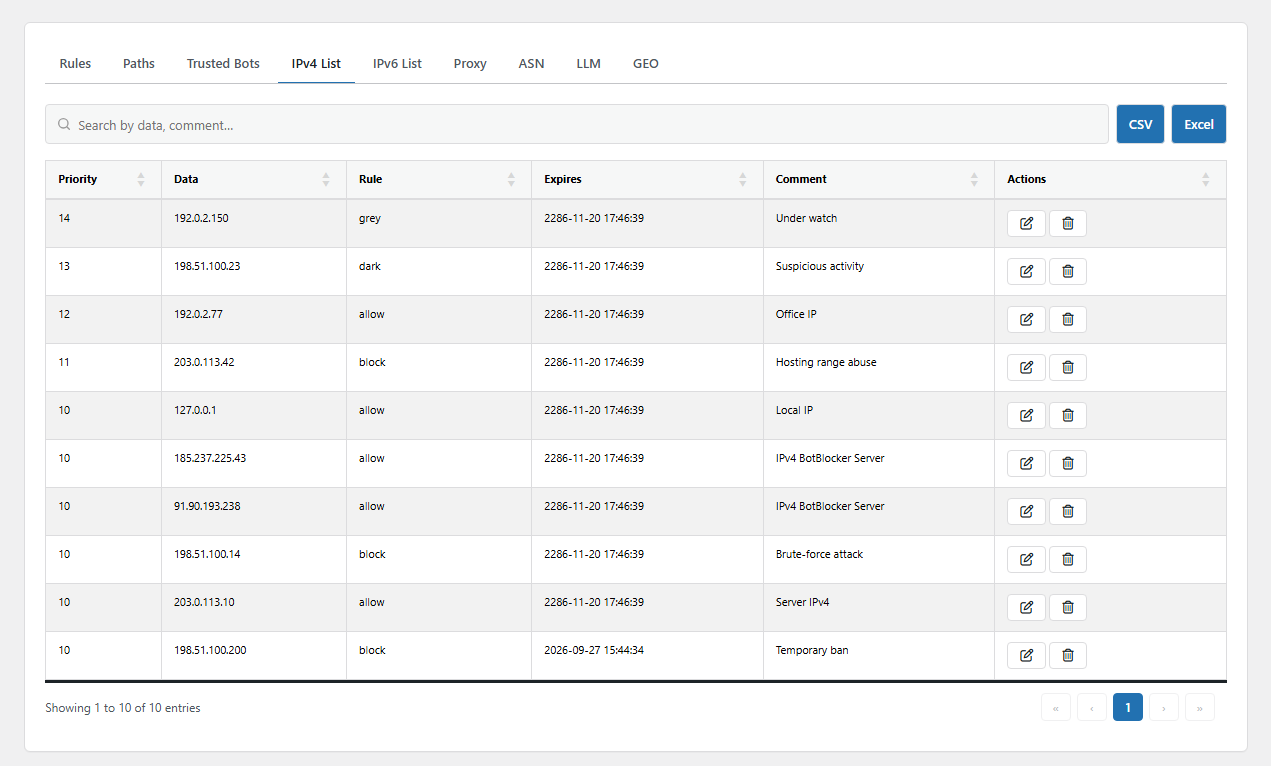
Вкладка Список IPv4. Откройте её через BotBlocker → Правила и IP → Список IPv4.
Один адрес или целый диапазон
Каждая запись в списке IPv4 или IPv6 — это один адрес или диапазон в нотации CIDR. Например, 192.168.1.1 — один адрес, а 192.168.1.0/24 — это 256 адресов от 192.168.1.0 до 192.168.1.255. IPv6 работает так же, например 2001:db8::/32. Записи IPv4 идут в Список IPv4, а записи IPv6 — в Список IPv6. Запись в одном списке никогда не влияет на посетителей другого типа адресов.
У каждой записи одно из двух действий:
- Разрешить: посетитель проходит без дальнейших проверок. BotBlocker выдаёт посетителю свои куки, и ограничение скорости не считает запрос. Используйте это для вашего офиса, ваших серверных инструментов и сервисов, которым вы доверяете.
- Блокировать: BotBlocker отказывает в запросе и показывает страницу блокировки.
Списки IP идут рано в порядке проверок. До них идут только отпечатки TLS, платёжные колбэки, ИИ-краулеры и доверенные боты. Запись Разрешить не отменяет плохой отпечаток TLS. Поэтому запись IP побеждает записи ASN, «Правила» и «Пути». Полный порядок — в разделе Правила и списки IP. Если один и тот же адрес покрывают больше одной записи, побеждает запись с наименьшим номером приоритета.
Временные по замыслу
У каждой записи IP есть дата окончания. Диалог устанавливает её на один день вперёд, что подходит для короткой блокировки во время атаки. Для более длинного правила передвиньте дату вперёд. Когда дата проходит, запись перестаёт работать, и таблица помечает её как Внимание. В следующий раз, когда этот адрес посещает сайт, BotBlocker удаляет старую запись и считает посетителя подозрительным для этого одного запроса.
BotBlocker тоже добавляет записи
Вы не единственный, кто пишет в эти списки. BotBlocker добавляет записи сам:
- Неудачные проверки. Посетитель, который не проходит страницу проверки, получает запись Блокировать с комментарием «CAPTCHA fail». Она длится Время блокировки, а при повторном провале — дольше. См. Блокировки и ответы.
- Ваш собственный адрес. BotBlocker может сохранять адреса администраторов как записи Разрешить. См. Автоматическое сохранение IP-адресов администратора.
- Анализ поведения. Аддон Анализ поведения добавляет временные блокировки с комментарием «Behavioral Engine Block».
Комментарий показывает, кто добавил запись. Некоторые записи для вашего собственного сервера доступны только для чтения, поэтому вы не можете удалить их по ошибке.
Блокируйте известных атакующих ещё раньше
Блокировка IP в обычном плагине всё равно позволяет WordPress запускаться при каждом визите. На загруженном сайте под атакой это расходует время сервера. Два аддона переносят ваши списки IP в более раннюю точку:
- Early Init проверяет списки до запуска WordPress. Слой MU — более лёгкий вариант. См. Ранняя фаза и режим MU.
- Экспорт файрвола превращает ваш список блокировок в файл для вашего веб-сервера или файрвола, поэтому заблокированные адреса вообще не достигают PHP.
Как работает вкладка «Прокси»
Ваш сервер видит адрес машины, которая к нему подключается. За CDN это сервер CDN. CDN помещает настоящий адрес посетителя в заголовок пересылки, например CF-Connecting-IP или X-Forwarded-For.
Любой может отправить такой заголовок. Поэтому BotBlocker читает его только когда соединение приходит из сети на вкладке «Прокси». Каждая запись называет сеть и заголовок, который эта сеть использует. Соединение из любой другой сети оценивается по его собственному адресу, и BotBlocker игнорирует его заголовки пересылки.
В свежей установке уже есть записи для опубликованных диапазонов Cloudflare, Amazon Web Services и Google Cloud. Если ваш сайт использует другой CDN или балансировщик нагрузки, добавьте его диапазоны из документации провайдера.
Настройки
Вкладки Список IPv4 и Список IPv6 имеют одинаковые поля. У вкладки Прокси поля другие.
Список IPv4
Эти поля находятся в диалоге Добавить правило IPv4.
Приоритет
По умолчанию: 50
Позиция записи в порядке проверок, от 1 до 100. BotBlocker использует запись с наименьшим числом, когда несколько записей покрывают один и тот же адрес. Дайте записи Разрешить для доверенного сервиса низкое число, чтобы широкий диапазон блокировки не победил её. Собственные блокировки «CAPTCHA fail» в BotBlocker используют приоритет 1.
IP-адрес
Один адрес IPv4, например 192.168.1.1, или диапазон в нотации CIDR, например 192.168.1.0/24. Действие применяется к каждому адресу в диапазоне. Делайте диапазон настолько широким, насколько необходимо. Диапазон /16 содержит 65,536 адресов, и многие из них могут принадлежать настоящим людям.
Правило
По умолчанию: Разрешить
Действие для совпадающего посетителя: Разрешить или Блокировать.
- Разрешить: посетитель пропускает все проверки, включая ограничение скорости. Запись Разрешить на широком диапазоне доверяет всем в нём.
- Блокировать: посетитель получает страницу блокировки.
Истекает
По умолчанию: через один день
Дата и время, когда запись перестаёт работать. Вы обязаны заполнить это поле. Для постоянной записи задайте дату далеко в будущем.
Комментарий
Заметка о записи: кому принадлежит адрес или почему вы его заблокировали. Это помогает позже отличить настоящего атакующего от ошибки.
Список IPv6
Диалог Добавить правило IPv6 имеет те же поля и значения по умолчанию, что и список IPv4. Отличается только формат адреса, например 2001:db8::1 или 2001:db8::/32. Многие домашние и мобильные подключения получают целый диапазон IPv6, и последняя часть адреса часто меняется. Поэтому блокировку одного адреса IPv6 легко обойти. Диапазон /64 обычно покрывает одно соединение.
Приоритет
По умолчанию: 50
Позиция записи в порядке проверок, от 1 до 100. Побеждает наименьшее число, как и в списке IPv4.
IP-адрес
Один адрес IPv6, например 2001:db8::1, или диапазон в нотации CIDR, например 2001:db8::/64.
Правило
По умолчанию: Разрешить
Действие для совпадающего посетителя: Разрешить или Блокировать, как и в списке IPv4.
Истекает
По умолчанию: через один день
Дата и время, когда запись перестаёт работать. Вы обязаны заполнить это поле.
Комментарий
Заметка о том, зачем существует запись.
Прокси
Эти поля находятся в диалоге Добавить прокси-правило.
Маска сети
Сеть вашего CDN, прокси или балансировщика нагрузки в нотации CIDR, например 173.245.48.0/20. Добавляйте только сети, о которых вы знаете, что они принадлежат вашему провайдеру. Копируйте их из опубликованного списка провайдера.
HTTP-заголовок
По умолчанию: HTTP_CF_CONNECTING_IP
Заголовок, который несёт настоящий адрес посетителя для этой сети. Варианты: HTTP_CF_CONNECTING_IP, HTTP_X_FORWARDED_FOR, HTTP_X_REAL_IP, HTTP_CLIENT_IP, HTTP_FORWARDED, HTTP_VIA, HTTP_TRUE_CLIENT_IP, HTTP_FASTLY_CLIENT_IP и HTTP_X_PROXYUSER_IP. Выберите заголовок, который документирует ваш провайдер. Для Cloudflare это HTTP_CF_CONNECTING_IP.
Сеть и заголовок должны принадлежать друг другу. Если вы доверяете заголовку из сети, которую вы не контролируете, посетитель может отправить ложный адрес и спрятаться за ним.
Роль
По умолчанию: Site edge
Сообщает BotBlocker, что это за сеть. Site edge означает, что ваш трафик действительно проходит через неё, поэтому заголовок может нести адрес посетителя: это CDN, балансировщик нагрузки или прокси вашего хостинга. Crawler network означает, что сеть принадлежит поисковой системе или облачному провайдеру. Её запросы приходят из самой этой сети, поэтому BotBlocker сохраняет адрес подключения и никогда не использует заголовок. Краулерные сети Google поставляются с этой ролью.
Если вы не уверены, оставляйте роль Site edge только для сетей, которые вы оплачиваете или контролируете. Краулерная сеть, которую считают site edge, может сделать так, что поисковая система будет выглядеть как человек, запросивший проверку.
Некоторые поставляемые site edge помечены как shared внутри: диапазоны AWS и CloudFront. BotBlocker по-прежнему читает с них адрес посетителя, но автоматическая блокировка на короткое время нацелена на общий edge, а не на заявленный адрес посетителя, который мог бы присвоить любой клиент этого облака. Вы не можете пометить строку как shared в диалоге; добавленные администратором edge всегда считаются доверенными в том, что сообщают собственный адрес посетителя.
Комментарий
Имя провайдера, например «Cloudflare IPv4». Так список остаётся легко читаемым.
Когда что-то идёт не так
- Доверенный сервис не пропускают? Найдите его адрес в нужном списке. Проверьте, что запись включена, не истекла и использует Разрешить. Затем поищите диапазон блокировки с меньшим номером приоритета, который покрывает тот же адрес.
- Заблокированный адрес всё равно проходит? Возможно, сайт находится за прокси, которого нет на вкладке Прокси. Тогда BotBlocker видит адрес прокси, а не посетителя. Добавьте сеть прокси с правильным заголовком.
- Все посетители показывают один и тот же адрес или странные адреса? Проверьте вкладку Прокси. Отсутствующий диапазон CDN делает так, что каждый посетитель выглядит как CDN. Диапазон, который вы не контролируете, позволяет посетителям отправлять ложный адрес. Исправьте запись и проверьте снова.
- Настоящий посетитель заблокирован с комментарием «CAPTCHA fail»? Он не прошёл страницу проверки. Удалите запись, чтобы сразу его впустить. Если это происходит часто, прочитайте Обзор проверки.
- Вы заперли себя снаружи? Воспользуйтесь ссылками в разделе Секреты аварийного восстановления.