Экспорт файрвола
Останавливайте известных плохих посетителей у двери, ещё до того, как они достигнут WordPress.
BotBlocker блокирует плохих посетителей внутри WordPress. Это работает хорошо, но для каждого визита WordPress обязан запуститься, прежде чем BotBlocker сможет сказать нет. Ваш веб-сервер видит каждого посетителя первым, и он не может прочитать список блокировок BotBlocker.
Экспорт файрвола закрывает этот разрыв. Он превращает ваш список блокировок в готовый файл для вашего веб-сервера или файрвола. Тогда известные атакующие получают отказ на сервере. Ваш сайт выполняет меньше работы и остаётся спокойным во время атаки.
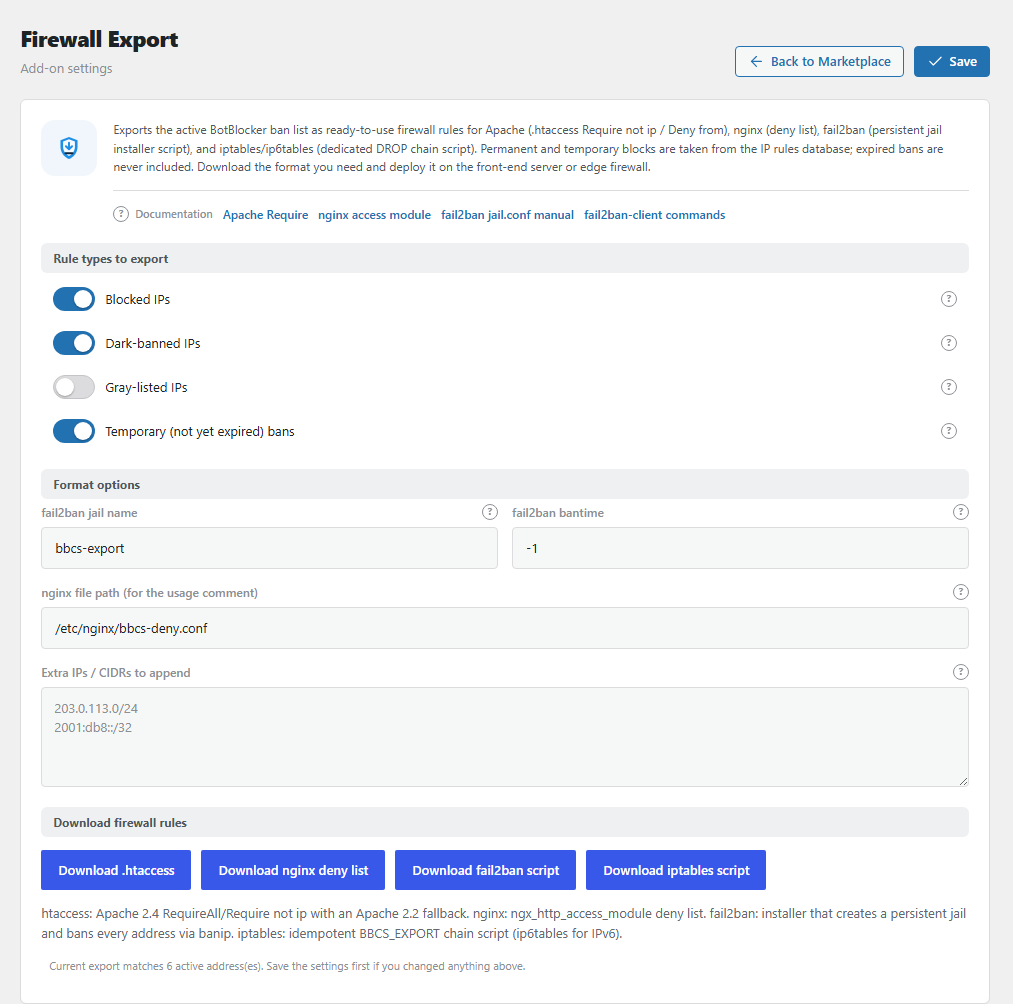
Панель Экспорт файрвола. Откройте её через BotBlocker → Аддоны.
Четыре файла для четырёх видов серверов
Внизу панели, в группе Скачать правила брандмауэра, вы выбираете одну загрузку. Каждая содержит одни и те же адреса в своём формате:
| Кнопка | Имя файла | Для |
|---|---|---|
| Скачать .htaccess | bbcs-banlist.htaccess |
Веб-серверы Apache. Файл работает со старыми и новыми версиями Apache. |
| Скачать список запретов nginx | bbcs-banlist.nginx.conf |
Веб-серверы nginx. Одна строка deny для каждого адреса. |
| Скачать скрипт fail2ban | bbcs-fail2ban-export.sh |
Серверы с fail2ban, распространённым инструментом блокировки. Скрипт создаёт jail (именованный список блокировок), перезагружает fail2ban и блокирует каждый адрес. |
| Скачать скрипт iptables | bbcs-iptables-export.sh |
Обычный файрвол Linux. Скрипт создаёт собственную цепочку (отдельную группу правил) BBCS_EXPORT для IPv4 и BBCS_EXPORT6 для IPv6 и заполняет её правилами drop. |
Каждый файл начинается с короткого примечания: дата, число адресов и способ установки. Два скрипта обязаны запускаться от имени root (администратора сервера).
Вы можете запускать скрипт снова после каждого нового экспорта. Он не добавляет вторую копию адреса. Но два скрипта работают по-разному:
- Скрипт iptables: он сначала очищает свою цепочку, затем заполняет её новым списком. Поэтому адрес, которого нет в новом файле, больше не блокируется.
- Скрипт fail2ban: он только добавляет блокировки. Адрес, которого нет в новом файле, остаётся заблокированным в fail2ban, пока не закончится его bantime или пока вы не снимете его сами (
fail2ban-client set bbcs-export unbanip <address>). С bantime по умолчанию-1это не происходит никогда.
Какие блокировки попадают в файл
У BotBlocker есть разные виды правил по IP. Вы решаете, какие виды попадут в экспорт. Затем BotBlocker берёт все подходящие правила, которые включены и не истекли, и добавляет ваши собственные дополнительные адреса. Он удаляет дубликаты и плохие записи.
Некоторые правила никогда не попадают в файл:
- Правила разрешения. Доверенные адреса никогда не экспортируются.
- Отключённые правила. Правило, которое вы выключили, остаётся в стороне.
- Истёкшие блокировки. Блокировка, время которой вышло, остаётся в стороне.
Постоянные блокировки всегда попадают в файл, если выбран их вид. Переключатель Временные управляет только блокировками, у которых есть время окончания.
Это снимок, а не живая связь
Экспорт — это копия вашего списка блокировок на один момент. Он не обновляется сам.
- Новая блокировка в BotBlocker не попадает в файл, пока вы не выполните экспорт снова.
- Блокировка, которую вы снимаете в BotBlocker, остаётся активной на сервере, пока вы не установите новый файл. С fail2ban вы также обязаны снять блокировку адреса в fail2ban.
- Временная блокировка остаётся в файле после её времени окончания. Файл не знает о времени.
Пример: бот получает блокировку на 24 часа в понедельник. Вы экспортируете в понедельник и устанавливаете файл. В среду BotBlocker уже забыл о блокировке, но ваш сервер всё ещё блокирует этот адрес. Экспортируйте снова время от времени, например раз в неделю или после атаки.
Настройки
Значения по умолчанию подходят большинству сайтов. Обычно вы только выбираете виды блокировок, а затем скачиваете. Сохраните настройки перед загрузкой. Загрузка использует сохранённые значения, а не то, что на экране. Панель показывает, сколько адресов дают сохранённые настройки.
Типы правил для экспорта
Заблокированные IP
По умолчанию: Вкл.
Добавляет адреса с обычным правилом блокировки. Это посетители, которым BotBlocker отказывает страницей блокировки.
Это основная часть экспорта. Держите её включённой.
Тёмные забаненные IP
По умолчанию: Вкл.
Добавляет адреса с правилом Тёмные. BotBlocker считает таких посетителей плохими — ботами или взломщиками — и не блокирует их сразу. Он отправляет их на страницу проверки, чтобы настоящий человек всё ещё мог её пройти.
Серверный файл не может показать проверку. Он может только сказать да или нет. Поэтому при включённом переключателе все эти посетители получают отказ на сервере, и настоящие люди среди них теряют шанс пройти проверку. Держите его включённым, только если ваши тёмные правила — для сетей, которые вам вовсе не нужны. Если вы используете тёмные правила для сетей «может, бот, может, человек», выключите его.
IP из серого списка
По умолчанию: Выкл.
Добавляет адреса с правилом Серые. BotBlocker не блокирует таких посетителей. Он лишь помечает их как подозрительных — таких, которых ещё нужно проверять дальше, — и последующие проверки для них строже. Многие из них проходят.
Если вы включите это, все такие посетители получат отказ на сервере без шанса пройти. Держите это выключенным, пока не уверены, что никто из серого списка не является настоящим посетителем.
Временные (ещё не истёкшие) блокировки
По умолчанию: Вкл.
Добавляет блокировки, у которых есть время окончания и которые всё ещё активны. Например, 15-минутная блокировка от ограничения скорости, начавшаяся 5 минут назад.
- Вкл.: файл содержит текущих атакующих. Это то, что нужно во время атаки.
- Выкл.: файл содержит только постоянные блокировки. Используйте это, если экспортируете редко, чтобы короткие блокировки не оставались на вашем сервере неделями.
Помните: после того как вы установите файл, временная блокировка остаётся на сервере, пока вы не выполните экспорт снова.
Настройки формата
Имя jail fail2ban
По умолчанию: bbcs-export
Имя jail, который создаёт скрипт fail2ban. BotBlocker приводит имя к строчным буквам и удаляет все символы, кроме букв, цифр, - и _. Если ничего не остаётся, он использует bbcs-export.
Оставьте значение по умолчанию, если у вас ещё нет jail с таким именем. Скрипт перезаписывает файлы jail с тем же именем.
fail2ban bantime
По умолчанию: -1 (пока кто-нибудь не снимет блокировку)
Как долго fail2ban держит каждый адрес заблокированным. -1 означает «навсегда, пока кто-нибудь не снимет её». Вы также можете написать время, например 24h, 7d или 3600 (секунд).
Если вы введёте значение, которое fail2ban не может использовать, BotBlocker использует -1.
Скрипт никогда не блокирует сам сервер (127.0.0.1 и ::1).
путь к файлу nginx (для комментария об использовании)
По умолчанию: /etc/nginx/bbcs-deny.conf
Это меняет только справочное примечание вверху файла nginx. Примечание показывает строку, которая загружает файл. Оно не меняет место, куда попадает файл. Укажите место, где вы действительно храните файл, чтобы примечание было верным для вас.
Дополнительные IP / CIDR для добавления
По умолчанию: пусто
Ваши собственные адреса или диапазоны. Они попадают в каждый экспорт вместе со списком блокировок. Диапазон (CIDR) — это группа адресов, например 203.0.113.0/24 для 256 адресов.
Вы можете разместить по одной записи на строку или разделять их пробелами, запятыми или точками с запятой. Работают и IPv4, и IPv6. BotBlocker молча отбрасывает записи, которые не являются допустимым адресом или диапазоном. Он также удаляет дубликаты.
Пример: сеть атакующего постоянно возвращается из 198.51.100.0/24. Добавьте эту строку здесь, сохраните и скачайте снова.
Будьте осторожны: адрес отсюда получает отказ на сервере, и BotBlocker уже не может пропустить его снова. Никогда не добавляйте свой собственный адрес.
Прежде чем устанавливать файл
Сломанный серверный файл может уронить весь ваш сайт. Поэтому:
- Скачайте формат, который подходит вашему серверу.
- Откройте файл и прочитайте его один раз. Поищите свой собственный адрес.
- Сохраните копию файла, который вы заменяете.
- Установите новый файл. Для nginx сначала запустите
nginx -t, чтобы проверить его, затем перезагрузите. - Откройте свой собственный сайт и проверьте, что он загружается.
Если что-то идёт не так
Посетители, которым отказал сервер, никогда не достигают BotBlocker. Поэтому их нет в вашем журнале BotBlocker. Это нормально.
- Ваш сайт перестаёт загружаться после установки файла? Верните старый файл и перезагрузите веб-сервер. Затем поищите ошибку в новом файле.
- Вы заблокировали сами себя? Удалите свой адрес из установленного файла на сервере. Затем снимите блокировку в BotBlocker, чтобы она не вернулась со следующим экспортом.
- Адрес, который вы разблокировали, всё ещё заблокирован? Он всё ещё есть в старом файле. Экспортируйте снова и установите новый файл. С fail2ban нового файла недостаточно: также запустите
fail2ban-client set bbcs-export unbanip <address>(используйте имя своего jail). - В файле отсутствует дополнительный адрес? Сохраните настройки, затем скачайте снова. Также проверьте, что адрес написан правильно.
- В файле написано «No active bans matched»? Ни одно правило не подходит под ваши переключатели. Включите больше типов правил или добавьте дополнительные адреса.
- Посетители IPv6 всё ещё проходят? Проверьте, что ваш сервер также использует часть файла для IPv6.