Куки и сессии
Проверьте посетителя один раз, а затем дайте ему спокойно просматривать сайт.
Проверка на каждой странице отпугнула бы ваших посетителей. Поэтому когда посетитель проходит проверку, BotBlocker даёт его браузеру куки. На следующих страницах BotBlocker видит это куки и знает, что этот браузер уже доказал, что он человек. Посетитель не видит другой проверки, пока куки не истечёт.
Настройки на этой панели управляют этой памятью: именем куки, тем, как долго пропуск действителен, как куки ведёт себя, когда посетитель приходит с другого сайта, и тем, как BotBlocker проверяет, что куки настоящее. Вторая группа помогает кешам страниц и CDN работать с куки правильно.
Куки служит только для защиты от ботов. Оно никого не авторизует в WordPress и не даёт никаких прав учётной записи. Если посетитель удалит его, единственный результат — ещё одна проверка.
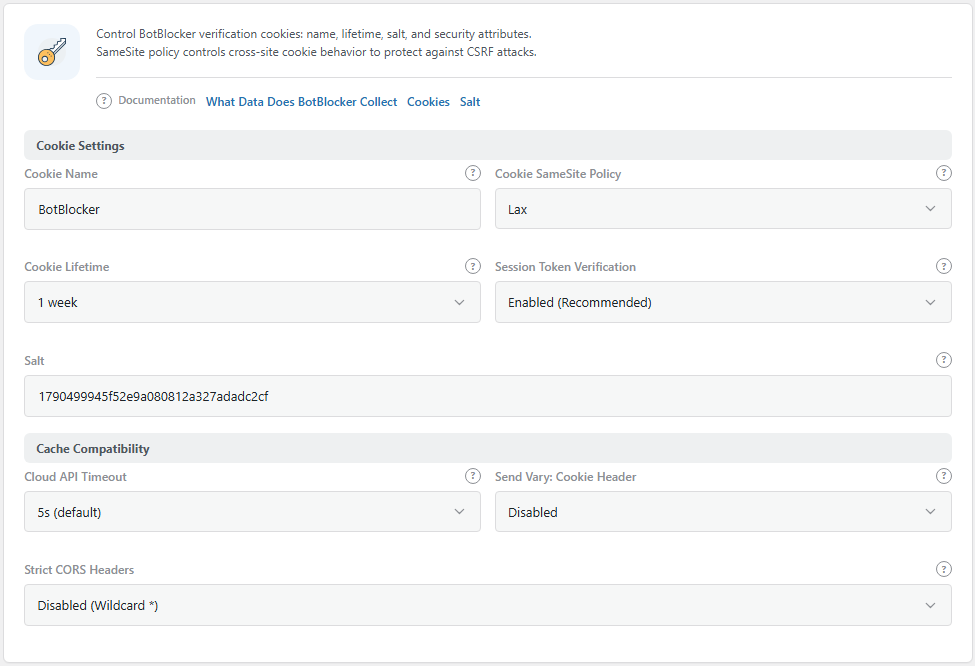
Панель Настройки cookie. Откройте её через BotBlocker → Настройки → Система → Настройки cookie.
Что BotBlocker хранит в браузере
BotBlocker использует три куки для проверки:
- Куки с ID. Его имя — Имя cookie (по умолчанию
BotBlocker). Оно хранит случайный ID для браузера и действует 1 год. - Куки пропуска. Его имя — случайный ID из куки с ID. Оно хранит доказательство того, что браузер прошёл проверку. Оно действует в течение Срока действия cookie (по умолчанию 1 неделя).
- Куки счётчика. Его имя — это Имя cookie с
_hitsв конце, напримерBotBlocker_hits. Оно считает страницы, которые открыл браузер, для лимита Запросов на пользователя в разделе Где применяется защита. Оно действует 1 день.
Когда пропуск истекает, посетитель получает новую проверку. Другие проверки, например сетевые правила и ограничение скорости, работают отдельно. Некоторые сетевые правила применяются и к посетителям, у которых есть действующий пропуск. Прочитайте Типы сетевых подключений.
Куки принадлежит одному браузеру, а не одному человеку. Приватное окно, другой браузер или новый телефон начинают без пропуска. Это нормально.
Как BotBlocker узнаёт, что пропуск настоящий
Бот мог бы попытаться скопировать куки пропуска из настоящего браузера. Поэтому BotBlocker не доверяет одному только куки.
При Верификации сессионного токена (значение по умолчанию) пропуск — это случайный ID сессии с подписью. BotBlocker хранит соответствующую запись на вашем сервере. Когда куки возвращается, BotBlocker проверяет четыре вещи: подпись верна, запись существует, пропуск не старше Срока действия cookie, и пропуск принадлежит тому же ID браузера. Поддельный или скопированный пропуск не проходит.
Сервер хранит до 50 000 записей. Когда их больше, BotBlocker удаляет 5 000 самых старых. На очень загруженном сайте некоторые посетители тогда могут получить новую проверку раньше, чем истечёт их пропуск.
Сессионный токен не зависит от адреса посетителя. Это важно для людей в мобильных сетях, VPN и прокси, потому что их адрес может меняться между двумя страницами. При старом методе новый адрес означал новую проверку. Многие из этих посетителей видели проверку снова и снова — «цикл проверок». Сессионный токен останавливает эти циклы.
Соль делает подписи уникальными для вашего сайта. Она создаётся автоматически при установке BotBlocker.
Кешам страниц нужно знать о куки
Кеш страниц или CDN сохраняет копию страницы и отдаёт ту же копию следующему посетителю. Это делает ваш сайт быстрым. Но это может вызвать проблему с проверкой: кеш может сохранить страницу проверки и показать её посетителю, который уже прошёл, или сохранить обычную страницу и показать её боту, который не прошёл.
Настройка Отправлять заголовок Vary: Cookie велит кешам хранить отдельные копии для разных куки. Используйте её только когда видите эту проблему. Прочитайте Бэкенды кеша и Хостинг и совместимость.
С Early Init плагин кеша внутри WordPress отправляет кешированные страницы только подтверждённым посетителям. BotBlocker даёт им для этого отдельную короткоживущую куки: имя куки с _cp в конце.
Настройки
Значения по умолчанию подходят большинству сайтов. Именно настройки SameSite и Сессионного токена чаще всего объясняют цикл проверок.
Настройки cookie
Эти настройки управляют куки проверки и тем, как BotBlocker его проверяет.
Имя cookie
По умолчанию: BotBlocker
Имя куки с ID в браузере посетителя. Меняйте его только по явной причине, например когда другой инструмент на том же домене использует то же имя.
Когда вы меняете имя, все текущие пропуска перестают работать. Каждый посетитель получает одну новую проверку. На загруженном сайте после изменения вы видите короткий всплеск проверок. Панель предупреждает вас об этом, когда вы редактируете поле.
Срок действия cookie
По умолчанию: 1 неделя
Как долго пропуск остаётся действительным. Вы можете выбрать от 1 дня до 1 года: 1 день, 2 дня, 3 дня, 1 неделя, 2 недели, 1 месяц, 3 месяца, 6 месяцев, 9 месяцев или 1 год.
- Меньшее время: возвращающиеся посетители видят проверку чаще. Бот, получивший пропуск, сохраняет его на меньшее время.
- Большее время: меньше проверок для ваших постоянных посетителей.
Долгий срок действия надолго хранит ID в браузере посетителя. Аддон Cookie Alert может сообщить вашим посетителям о куки. Прочитайте также Конфиденциальность и данные.
Политика SameSite в отношении cookie
По умолчанию: Lax
Сообщает браузеру, когда он может отправить куки с запросом, который начинается на другом сайте. Подробнее о SameSite.
- Lax: куки отправляется с обычными ссылками с других сайтов, но не со скрытыми межсайтовыми запросами. Это подходит почти каждому сайту.
- Strict: куки никогда не отправляется с запросом с другого сайта. Посетитель, который возвращается со страницы оплаты или сервиса входа, выглядит новым и может увидеть проверку.
- None: куки отправляется со всеми запросами, в том числе внутри фреймов на других сайтах. Для этого нужен HTTPS. На сайте без HTTPS BotBlocker вместо этого использует Lax.
Меняйте это только для явной проблемы, например возврата с оплаты или встроенной страницы, которая показывает проверку снова и снова. Протестируйте весь поток после изменения.
Верификация сессионного токена
По умолчанию: Включено (рекомендуется)
Выбирает, как BotBlocker проверяет пропуск.
- Включено (рекомендуется): подписанный сессионный токен, который BotBlocker сверяет с записью на сервере. Он не зависит от адреса посетителя, поэтому посетители в VPN, за прокси и в мобильных сетях сохраняют свой пропуск.
- Отключено (устаревшее): старый метод. Пропуск — это хеш адреса посетителя, хоста и имени браузера. Когда что-то из этого меняется, пропуск перестаёт работать, и посетитель получает новую проверку.
Оставьте её включённой. Не используйте Отключено (устаревшее).
Соль
Случайное значение, которое делает подписи пропуска уникальными для вашего сайта. BotBlocker создаёт её автоматически, и поле доступно только для чтения. Прочитайте Секреты аварийного восстановления.
Совместимость с кешем
Эти настройки помогают кешам, CDN и браузерам работать с проверкой правильно.
Отправлять заголовок Vary: Cookie
По умолчанию: Отключено
Добавляет заголовок Vary: Cookie к каждой странице, которую BotBlocker отдаёт разрешённому посетителю, включая разрешённые адреса и подтверждённые поисковые системы. Тогда кеш хранит отдельные копии для посетителей с разными куки.
- Включено: исправляет кеш, который показывает страницу проверки посетителям, которые уже прошли.
- Отключено: кеш работает как раньше.
Заголовок делает кеширование менее эффективным, потому что кеш должен хранить больше копий. Ваш коэффициент попаданий в кеш может снизиться. Включайте его только когда видите проблему с кешированием.
Таймаут облачного API и строгие заголовки CORS
В этой группе также есть две настройки, которые объясняются на других страницах:
- Таймаут облачного API (по умолчанию 5 секунд): как долго BotBlocker ждёт облако BotBlocker. Прочитайте Cloud API.
- Строгие заголовки CORS (по умолчанию выключено): исправляет проверку, которая не завершается в некоторых браузерах. Прочитайте Ответы и доступ к API.
Когда что-то идёт не так
- Посетители видят проверку на каждой странице? Откройте свой сайт в приватном окне, пройдите проверку и посмотрите на куки в браузере. Если куки отсутствуют, их может удалять кеш или инструмент безопасности хостинга. Обратитесь к своему хостингу.
- Куки на месте, но проверка возвращается? Убедитесь, что Верификация сессионного токена включена. Затем проверьте Политику SameSite в отношении cookie. Используйте Lax, если у вас нет явной причины для другого значения.
- Посетители видят проверку после оплаты или входа на другом сайте? Измените Политику SameSite в отношении cookie со Strict на Lax.
- Прошедшие посетители всё ещё видят страницу проверки из кеша? Включите Отправлять заголовок Vary: Cookie или исключите страницу проверки из своего кеша. Прочитайте Бэкенды кеша.
- Все получили новую проверку одновременно? Это происходит после того, как вы измените Имя cookie. Это успокаивается после того, как каждый посетитель пройдёт одну проверку.
- Многие посетители в мобильных сетях или в VPN видят проверку снова и снова? Включите Верификацию сессионного токена. Не блокируйте VPN, чтобы это исправить.