Ответы и доступ к API
Сохраняйте работу магазинов, приложений и проверки, когда браузеры сначала запрашивают разрешение.
Современные сайты не только отдают страницы. Магазин загружает цены в фоне, панель управления запрашивает у вашего сайта данные, а мобильное приложение общается с REST API WordPress. Когда этот код выполняется на другом адресе, чем ваш сайт, браузер следует строгим правилам под названием CORS. Перед некоторыми запросами он отправляет короткий вопрос о разрешении, «предполётный запрос». Если ваш сайт не отвечает на него правильно, браузер останавливает настоящий запрос.
Эти проблемы трудно найти. Никто не видит страницу блокировки. Кнопка оформления заказа просто ничего не делает, или приложение показывает «ошибка сети». Запрос никогда не достигает вашего сайта, поэтому ваши журналы могут оставаться пустыми.
Две настройки на этой странице следят за тем, чтобы BotBlocker правильно отвечал на эти вопросы браузера: одна для предполётных запросов к вашему сайту, и одна для собственной проверки BotBlocker.
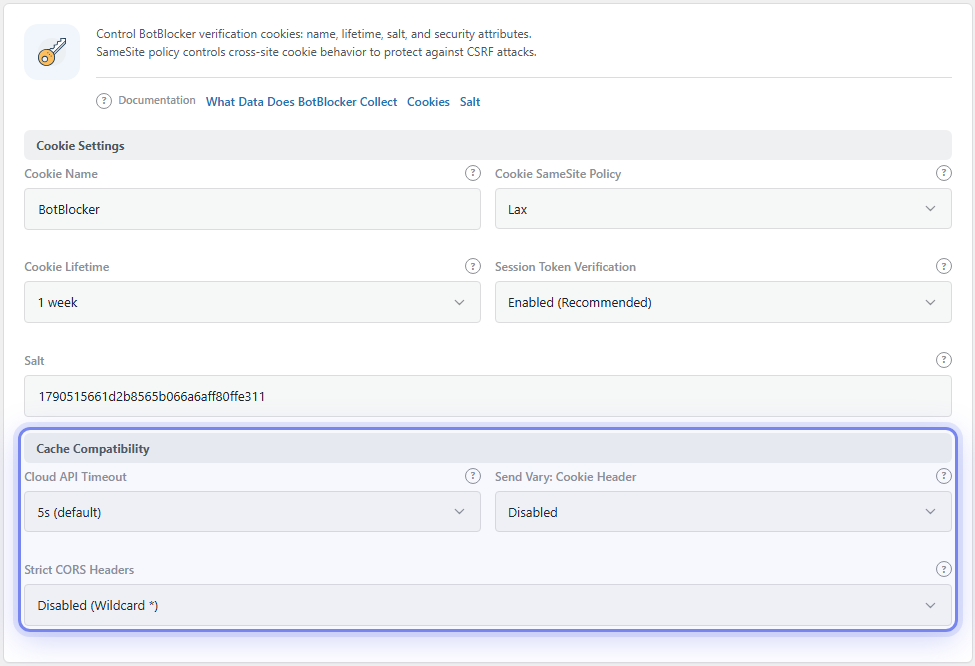
Группа Совместимость с кешем с Строгими заголовками CORS. Откройте её через BotBlocker → Настройки → Система → Настройки cookie. Разрешить предполётную проверку OPTIONS находится в BotBlocker → Настройки → Обнаружение → Обнаружение ботов, в группе Дополнительные настройки.
Предполётный запрос не может пройти проверку
Предполётный запрос — это запрос OPTIONS. Браузер отправляет его автоматически, без куки и без какой-либо страницы для показа. Поэтому он не может нести пропуск BotBlocker, и он не может решить проверку. Если BotBlocker проверяет его как обычного посетителя, предполётный запрос может не пройти, и браузер отменяет настоящий запрос.
Когда Разрешить предполётную проверку OPTIONS включено, BotBlocker распознаёт настоящий предполётный запрос и пропускает его без проверок. У настоящего предполётного запроса есть заголовок Origin и заголовок Access-Control-Request-Method. Настоящий запрос, который следует за ним, всё равно проходит все обычные проверки. Так что эта настройка не открывает дверь для ботов: предполётный запрос только задаёт вопрос, он не получает ваш контент.
Проверка также использует CORS
Когда посетитель решает проверку, страница проверки отправляет ответ на ваш сайт в фоне. BotBlocker отвечает заголовками CORS. Он разрешает только ваш собственный сайт как источник, разрешает куки и разрешает метод POST.
По умолчанию BotBlocker разрешает все заголовки запроса с помощью знака подстановки (*). Некоторые браузеры не принимают знак подстановки вместе с куки. В этих браузерах проверка может не завершиться, и посетитель остаётся на странице проверки. Строгие заголовки CORS это исправляют: тогда BotBlocker называет точные заголовки (Content-Type и X-Requested-With) вместо знака подстановки.
Что получает отклонённый запрос
Эта страница о заголовках разрешений. Коды состояния и время блокировки для отклонённых запросов находятся на другой странице. Прочитайте Блокировки и ответы. Для заголовков, которые защищают ваших посетителей, например правил фреймов и HTTPS, используйте аддон Заголовки безопасности.
Настройки
Держите обе настройки на значениях по умолчанию, пока ваши интеграции работают. Меняйте их только для проблемы, которую вы можете воспроизвести.
Дополнительные настройки
Разрешить предполётную проверку OPTIONS
По умолчанию: Вкл.
Пропускает настоящие предполётные запросы CORS без проверок BotBlocker. Это нужно таким магазинам, как WooCommerce, клиентам REST API, платёжным инструментам и внешним приложениям.
- Вкл.: браузеры получают ответ на свой вопрос о разрешении, и настоящий запрос следует за ним.
- Выкл.: предполётные запросы проходят обычные проверки. Они могут не пройти, и тогда браузер отменяет настоящий запрос без сообщения посетителю.
Оставьте его включённым. Если вы его выключите, проверьте оформление заказа, формы и приложения из настоящего браузера.
Совместимость с кешем
Строгие заголовки CORS
По умолчанию: Отключено (знак подстановки *)
Выбирает, как BotBlocker перечисляет разрешённые заголовки в своих ответах проверки.
- Отключено (знак подстановки *): разрешены все заголовки. Это работает в большинстве браузеров.
- Включено (явные заголовки): разрешены только
Content-TypeиX-Requested-With. Это следует строгим правилам браузеров для запросов с куки.
Включите его, если посетители решают проверку, но остаются на странице проверки, особенно в одном браузере. После изменения проверьте проверку в этом браузере.
Когда что-то идёт не так
- Оформление заказа, форма или приложение даёт сбой, а ваши журналы не показывают блокировку? Браузер, вероятно, остановил запрос до того, как он достиг вашего сайта. Убедитесь, что Разрешить предполётную проверку OPTIONS включено.
- Консоль браузера показывает ошибку CORS? Сначала проверьте Разрешить предполётную проверку OPTIONS. Затем прочитайте Блокировки и ответы, потому что отклонённый запрос тоже может вызвать ошибку CORS.
- Посетители решают проверку, но остаются на странице проверки? Включите Строгие заголовки CORS. Также прочитайте Куки и сессии, потому что отсутствующее куки даёт тот же результат.
- Не работает только одна интеграция? Проверьте её с её настоящего адреса. Посмотрите в отчётах блокировку и при необходимости добавьте адрес сервиса в свой список разрешённых в Списках IP.