Защита входа от перебора
Остановите инструменты подбора паролей на вашей странице входа, прежде чем они найдут правильный пароль.
На каждом сайте WordPress форма входа находится по одному и тому же хорошо известному адресу. Автоматизированные инструменты это знают. Они отправляют один пароль за другим, взятые из списков распространённых и утёкших паролей, и одной правильной догадки достаточно, чтобы захватить учётную запись. Даже когда они терпят неудачу, они нагружают ваш сервер и забивают ваши журналы шумом.
BotBlocker считает неудачные входы с каждого IP-адреса. Когда один адрес терпит слишком много неудач за короткое время, BotBlocker блокирует этот адрес на время. Если тот же адрес возвращается и снова терпит неудачу, следующая блокировка длиннее. Настоящий человек, который один или два раза опечатался в пароле, ничего из этого не замечает.
Эта защита включена по умолчанию, и значения по умолчанию подходят большинству сайтов. Менять их нужно только если вы видите конкретную проблему.
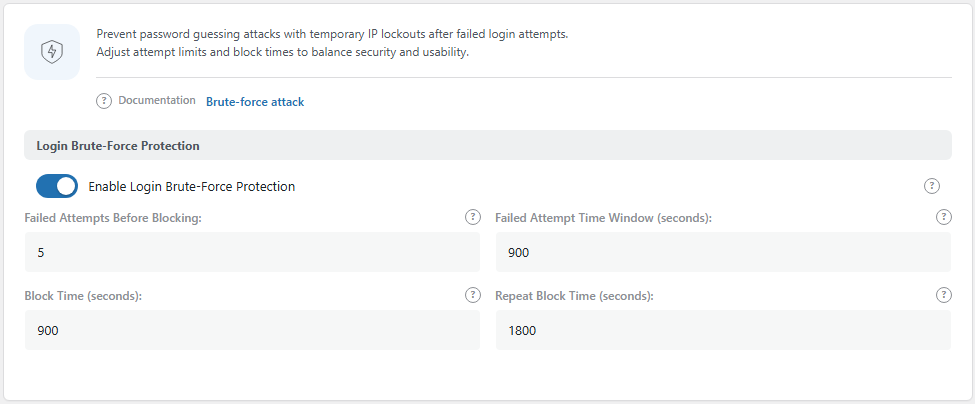
Панель Защита от брутфорс атак. Откройте её через BotBlocker → Настройки → Контроль доступа → Brute-force защита входа.
Он считает неудачные входы по каждому адресу
BotBlocker слушает стандартное событие WordPress «failed login». Каждый раз, когда вход не удаётся, BotBlocker прибавляет 1 к счётчику для IP-адреса посетителя. Счётчику всё равно, какое имя пользователя было введено. Десять неправильных паролей для десяти разных имён пользователей считаются как 10 неудач от одного адреса.
Счёт живёт внутри временного окна. Окно начинается с первой неудачи. Если окно заканчивается до того, как адрес достигнет лимита, счёт начинается заново с 1 при следующей неудаче. Со значениями по умолчанию адрес может потерпеть неудачу 4 раза за 15 минут, и ничего не произойдёт. 5-я неудача в этом окне запускает блокировку.
Удачный вход очищает запись. Когда человек наконец вводит правильный пароль, BotBlocker удаляет счётчик для этого адреса, а также забывает любую более раннюю блокировку для него. Так честная опечатка не приближает следующего человека в этой сети к блокировке.
Что происходит, когда адрес достигает лимита
BotBlocker добавляет временное правило блокировки для этого IP-адреса в ваши правила IP с комментарием «Login brute force block (auto)». У правила есть время окончания, и оно удаляется само, когда это время наступает. Вам не нужно ничего чистить.
Блокировка охватывает весь сайт, а не только страницу входа. Это обычное правило блокировки IP. Пока оно действует, заблокированный адрес получает страницу блокировки BotBlocker на каждой странице вашего сайта. Это полностью останавливает инструмент атаки, но также означает, что настоящий человек, которого заблокировали, тоже не может читать ваш сайт, пока блокировка не закончится.
Вы можете увидеть каждую активную блокировку входа в разделе BotBlocker → Правила, в списке IPv4 или IPv6. Ищите комментарий «Login brute force block (auto)». Чтобы завершить блокировку досрочно, удалите это правило. О том, как работают списки, см. Списки IP и прокси.
Повторные нарушители ждут дольше
После блокировки BotBlocker помнит адрес некоторое время. Если за это время адрес снова достигнет лимита, он получает Время повторной блокировки вместо обычного Время блокировки. По умолчанию это 30 минут вместо 15.
Память длится вдвое дольше, чем Время повторной блокировки. Со значениями по умолчанию это 1 час. Инструмент подбора, который начинает снова сразу после окончания своей первой блокировки, быстро останавливается на более долгий срок. Человек, которого однажды заблокировали по ошибке и который возвращается на следующий день, начинает с чистого листа.
Вот пример со значениями по умолчанию:
- В 10:00 инструмент начинает подбирать пароли. На 5-й неудаче BotBlocker блокирует его адрес на 15 минут.
- В 10:15 блокировка заканчивается. Инструмент пробует снова и терпит неудачу ещё 5 раз.
- BotBlocker видит, что этот адрес был заблокирован в течение последнего часа. Он блокирует его снова, на этот раз на 30 минут.
Общие сети считаются одним адресом
Многие настоящие люди могут использовать один публичный IP-адрес: офис, школа, отель, Wi-Fi в кафе или мобильный оператор. Их неудачи складываются в один счётчик. Если три коллеги в одном офисе опечатаются в пароле по два раза каждый, офис может достичь лимита всем вместе, и тогда всех их заблокируют.
Если вы часто получаете жалобы из одного места, немного увеличьте Неудачных попыток до блокировки. Не выключайте защиту.
Она работает вместе с другой защитой входа
Защита от перебора замедляет подбор. Двухфакторная аутентификация делает правильную догадку бесполезной без телефона. Используйте обе для учётных записей администраторов. Аддоны, которые защищают вход, перечислены в разделе Обзор безопасности учётной записи.
Настройки
Все настройки находятся в одной группе. Значения по умолчанию (5 неудач за 15 минут, затем 15 или 30 минут блокировки) — хороший баланс для большинства сайтов.
Защита от брутфорс атак
Управляет тем, когда блокируется адрес, который подбирает пароли, и на какое время.
Включить защиту от brute-force атак при входе
По умолчанию: Вкл.
Включает или выключает подсчёт неудачных входов и автоматическую блокировку.
- Вкл.: BotBlocker считает неудачи и блокирует адреса, которые подбирают пароли, как описано на этой странице.
- Выкл.: BotBlocker не считает неудачные входы. Инструменты подбора могут пробовать столько паролей, сколько хотят, ограниченные только вашей другой защитой.
Оставьте её включённой. Выключайте её только если другой плагин безопасности уже блокирует неудачные входы и вы хотите, чтобы только он этим занимался. Два инструмента, которые блокируют одно и то же, мешают понять, кто заблокировал человека.
Количество попыток до блокировки:
По умолчанию: 5
Сколько неудачных входов с одного адреса внутри временного окна вызывают блокировку. Наименьшее значение — 1.
- Меньшее число: инструменты подбора останавливаются раньше, но люди, которые опечатались в пароле, тоже блокируются раньше.
- Большее число: больше свободы для честных ошибок и общих сетей, но инструмент может попробовать больше паролей, прежде чем его остановят.
Не устанавливайте его равным 1 или 2. Это блокирует людей за одну опечатку и делает сайт ненамного безопаснее, чем 5.
Окно времени неудачных попыток (секунды):
По умолчанию: 900 (15 минут)
Как долго BotBlocker продолжает складывать неудачи вместе. Окно начинается с первой неудачи. Когда оно заканчивается, счёт начинается заново.
- Короткое окно: ловятся только быстрые всплески подбора. Медленный инструмент, который пробует по одному паролю каждые несколько минут, может оставаться ниже лимита.
- Длинное окно: медленный подбор тоже ловится, но старые опечатки дольше остаются в счётчике.
Время блокировки (секунд):
По умолчанию: 900 (15 минут)
Как долго длится первая блокировка. Помните, что блокировка охватывает весь сайт для этого адреса.
- Короткая блокировка: человек, заблокированный по ошибке, может вернуться раньше.
- Длинная блокировка: инструмент подбора теряет больше времени, но и настоящий человек в общей сети тоже.
Время повторной блокировки (секунд):
По умолчанию: 1800 (30 минут)
Как долго длится блокировка, когда тот же адрес снова достигает лимита вскоре после более ранней блокировки. Это значение также задаёт, как долго BotBlocker помнит более раннюю блокировку: вдвое дольше (по умолчанию 1 час).
Держите его выше, чем Время блокировки. Если оба значения совпадают, инструмент, который вернётся, ничего за это не платит дополнительно.
Когда что-то идёт не так
- Вас заблокировали на вашем собственном сайте? Подождите, пока блокировка закончится (по умолчанию 15 минут). Или используйте другую сеть, например мобильные данные телефона, и удалите правило «Login brute force block (auto)» в разделе BotBlocker → Правила. Если вы вообще не можете попасть на Панель управления, воспользуйтесь ссылками в разделе Секреты аварийного восстановления.
- Коллега или клиент говорит, что весь сайт заблокирован? Попросите его публичный IP-адрес. Найдите правило с комментарием «Login brute force block (auto)» для этого адреса в разделе BotBlocker → Правила и удалите его.
- Людей из одного офиса или школы блокируют снова и снова? Они используют один адрес. Увеличьте Неудачных попыток до блокировки, например до 10.
- В ваших журналах много неудачных входов, но мало блокировок? Возможно, подбор идёт медленно. Сделайте Окно времени неудачных попыток длиннее, например 3600 (1 час). Также посмотрите на аддон Скрытие админки.
- Никого никогда не блокируют? Проверьте, что Включить защиту от brute-force атак при входе включена, и что защита не приостановлена на Панели управления (Приостановить защиту).