Двухфакторная аутентификация
Сделайте украденный пароль бесполезным: после пароля BotBlocker также запрашивает код с телефона пользователя.
Пароль — это один секрет. Люди повторно используют пароли, и пароли утекают при утечках данных на других сайтах. Когда у атакующего есть правильный пароль, WordPress не может отличить его от настоящего владельца. Атакующий просто входит.
Двухфакторная аутентификация (2FA) добавляет второе доказательство. После правильного пароля пользователь обязан также ввести 6-значный код из приложения-аутентификатора на своём телефоне, например Google Authenticator. Код меняется каждые 30 секунд, и создать его может только этот телефон. Одного пароля больше недостаточно.
Вы выбираете, какие роли пользователей обязаны использовать 2FA. Начните с учётных записей, которые могут нанести наибольший вред: администраторов и людей, которые публикуют содержимое или управляют заказами. Функция по умолчанию выключена, поэтому ничего не меняется, пока вы её не включите.
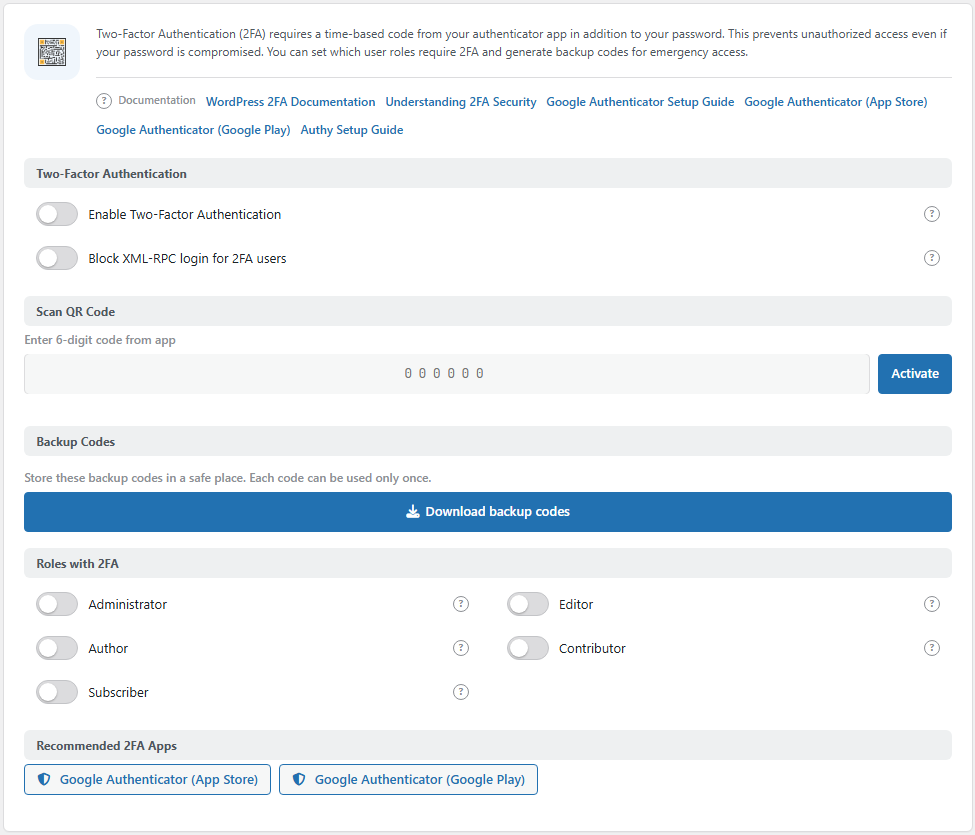
Панель BotBlocker 2FA. Откройте её через BotBlocker → Интеграции → BotBlocker 2FA.
Что видит защищённый пользователь
Первый раз. Пользователь с защищённой ролью входит с паролем как обычно. Затем BotBlocker показывает экран настройки с QR-кодом. Пользователь сканирует его приложением-аутентификатором, вводит 6-значный код, который показывает приложение, и настройка завершена. В этот момент BotBlocker выдаёт пользователю 10 резервных кодов. Пользователь не может попасть на Панель управления, пока настройка не завершена.
Каждый раз после этого. После пароля BotBlocker показывает короткий экран, который запрашивает код. Пользователь вводит текущий 6-значный код из приложения или один из резервных кодов. Флажок Запомнить это устройство на 30 дней позволяет пользователю пропускать код в этом браузере в течение 30 дней.
После слишком многих неправильных кодов. BotBlocker разрешает 5 попыток ввода кода за 5 минут для каждой учётной записи. После этого пользователь обязан подождать, пока не пройдут эти 5 минут. Это не даёт инструменту угадать 6-значный код.
Резервные коды — запасной ключ
Каждый пользователь получает 10 резервных кодов по 16 символов каждый. Каждый код работает один раз. Пользователь вводит его в то же поле, что и код из приложения. На экране проверки показано, сколько кодов осталось.
Скажите пользователям сохранить свои коды вне сайта: в менеджере паролей или на бумаге в надёжном месте. Не храните их на том же телефоне, что и приложение-аутентификатор. Если телефон потеряется, коды всё ещё должны быть под рукой.
Если пользователь потерял телефон
Есть три способа вернуться, от самого простого до крайней меры:
- Резервный код. Пользователь вводит один из сохранённых кодов вместо кода из приложения.
- Письмо для восстановления. На экране проверки пользователь нажимает Потеряли доступ? Отправить письмо для восстановления. BotBlocker отправляет ссылку на адрес электронной почты учётной записи. Ссылка работает 1 час. Когда пользователь открывает её, BotBlocker удаляет старую настройку 2FA и снова показывает экран настройки, чтобы пользователь мог подключить новый телефон. Чтобы предотвратить злоупотребления, пользователь может запрашивать новое письмо только раз в 15 минут и не более 6 раз в день.
- Сброс из командной строки. Если у пользователя нет кодов и нет доступа к почтовому ящику, человек с доступом к серверу может сбросить учётную запись с помощью WP-CLI:
wp bbcs 2fa reset <user_id>. После этого пользователь настраивает 2FA заново при следующем входе.
Кнопка Сбросить 2FA на панели сбрасывает только вашу собственную учётную запись. Она не может сбросить другого пользователя. Для других пользователей используйте письмо для восстановления или команду выше.
XML-RPC и пароли приложений пропускают код
Некоторые инструменты входят в систему без обычной страницы входа:
- XML-RPC — более старый путь входа. Его используют некоторые мобильные приложения и настольные редакторы блогов. У него нет экрана, где можно ввести код. Настройка Блокировать вход через XML-RPC для пользователей с 2FA решает, что там происходит.
- Пароли приложений — отдельные пароли для REST API. BotBlocker пропускает их без кода, потому что они созданы для инструментов, а не для людей.
Если вы защищаете какую-то роль, подумайте, какими из этих инструментов пользуются люди с этой ролью. Аддон Туннель XML-RPC тоже может управлять XML-RPC для всего сайта.
Включите её
- Включите Включить двухфакторную аутентификацию и выберите роли для защиты.
- Расскажите пользователям с этими ролями, что произойдёт, и попросите их установить приложение-аутентификатор. Каждой учётной записи нужен рабочий адрес электронной почты для ссылки восстановления.
- При следующем входе каждый пользователь сканирует QR-код и сохраняет резервные коды.
Если что-то пойдёт не так и никто не сможет войти, воспользуйтесь ссылками в разделе Секреты аварийного восстановления.
2FA работает вместе с Защитой входа от перебора. Защита от перебора замедляет подбор паролей. 2FA делает правильную догадку бесполезной без телефона. 2FA не заменяет надёжный пароль и не делает слабый пароль безопасным. Используйте уникальный длинный пароль для каждой учётной записи администратора.
Настройки
Панель меняется в зависимости от учётной записи, которая на неё смотрит. Если вы ещё не настроили свою 2FA, вы видите группы Отсканируйте QR-код и Резервные коды. Если вы завершили настройку, вместо них вы видите группу Сбросить 2FA. Переключатели и список ролей присутствуют всегда.
Двухфакторная аутентификация
Основной переключатель и что делать с XML-RPC.
Включить двухфакторную аутентификацию
По умолчанию: Выкл.
Включает 2FA для ролей, которые вы выберете ниже.
- Вкл.: пользователи с выбранными ролями обязаны настроить и использовать 2FA. Пользователь без настройки при следующем входе попадает на экран настройки и не может попасть на Панель управления, пока она не завершена.
- Выкл.: у никого не запрашивают код, независимо от выбранных ролей.
Предупредите своих пользователей, прежде чем включать её.
Блокировать вход через XML-RPC для пользователей с 2FA
По умолчанию: Выкл.
XML-RPC не может запросить код. Эта настройка решает, могут ли защищённые пользователи всё ещё входить через него.
- Вкл.: вход через XML-RPC отклоняется для учётных записей с защищёнными ролями. Так код нельзя пропустить.
- Выкл.: защищённые пользователи всё ещё могут входить через XML-RPC, используя только пароль. Это оставляет обходной путь вокруг 2FA.
Включите её, если никто с защищёнными ролями не использует мобильное приложение или редактор блогов, которому нужен XML-RPC. Если кто-то использует, его приложение перестанет работать, когда вы включите эту настройку.
Роли с 2FA
Роли с 2FA
По умолчанию: Роли не выбраны
По одному переключателю для каждой роли WordPress на вашем сайте, включая роли, которые добавляют другие плагины (например, роль менеджера магазина). Пользователь обязан использовать 2FA, если здесь включена хотя бы одна из его ролей.
Если вы включите 2FA, но не выберете ни одной роли, никто не защищён. Проверяйте этот список после установки плагина, который добавляет новые роли.
Отсканируйте QR-код
Показывается только пока ваша собственная настройка 2FA не завершена.
Сканировать приложением
QR-код для вашей собственной учётной записи. Отсканируйте его своим приложением-аутентификатором. Если телефон не может его прочитать, введите в приложение ключ, показанный рядом с ним. Не делитесь этим кодом или его снимком экрана: любой, у кого он есть, может создавать ваши коды.
Введите 6-значный код из приложения
Введите код, который показывает приложение, затем нажмите Активировать. Если BotBlocker его принимает, ваша настройка завершена. Если нет, проверьте, что вы ввели код правильно и что время на вашем телефоне выставлено верно.
Резервные коды
Скачать резервные коды
Сохраняет ваши 10 резервных кодов в файл. Каждый код работает один раз. Сохраните их сейчас: позже BotBlocker не покажет эти же коды снова.
Сбросить 2FA
Показывается после завершения вашей собственной настройки. Обе кнопки действуют только на вашу собственную учётную запись.
Сбросить 2FA
Удаляет вашу настройку 2FA и оставшиеся резервные коды и показывает новый QR-код. Если Включить двухфакторную аутентификацию включена, вы обязаны завершить новую настройку — сейчас или при следующем входе. Если она выключена, у вашей учётной записи нет второго шага, пока вы не настроите её снова. Используйте это, когда переходите на новый телефон.
Отозвать все доверенные устройства
Забывает каждый браузер, где вы отметили Запомнить это устройство на 30 дней. Эти браузеры снова запросят код при следующем входе. Используйте это после потери ноутбука или входа на общем компьютере.
Рекомендуемые приложения для 2FA
Ссылки на Google Authenticator для iPhone (App Store) и Android (Google Play), а также на руководства по настройке. Подходит любое приложение, которое создаёт стандартные коды на основе времени (TOTP).
Когда что-то идёт не так
- Код из приложения всегда неправильный? Вероятно, на телефоне неверное время. Настройте телефон на автоматическое сетевое время и попробуйте снова.
- «Слишком много попыток. Попробуйте снова через 5 минут.»? Учётная запись использовала свои 5 попыток. Подождите 5 минут.
- Пользователь потерял телефон? Попросите его использовать резервный код или ссылку восстановления из письма на экране проверки. Если ни то ни другое не работает, сбросьте его с помощью
wp bbcs 2fa reset <user_id>. - Письмо для восстановления не приходит? Проверьте, что адрес электронной почты учётной записи правильный и что ваш сайт может отправлять письма. Пользователь может запросить письмо снова через 15 минут.
- Мобильное приложение или редактор блогов перестал входить? Он использует XML-RPC. Выключите Блокировать вход через XML-RPC для пользователей с 2FA или уберите роль его пользователя из защищённых ролей.
- Ни один администратор не может пройти экран с кодом? Сбросьте одного администратора с помощью
wp bbcs 2fa reset <user_id>, войдите и настройте 2FA заново. О других блокировках входа (например, блокировке перед страницей входа) см. Секреты аварийного восстановления.