Протокол HTTPS
Убедитесь, что ваши посетители видят замок, а не предупреждение «Не защищено».
Посетители доверяют сайту с замком в адресной строке. Замок означает, что соединение зашифровано (приватно), поэтому никто по пути не может его прочитать или изменить. Но одного сертификата не всегда достаточно. Старые ссылки и закладки всё ещё отправляют людей на http://. А страница может потерять замок из-за одной старой картинки, которая всё ещё загружается по http://.
Этот аддон решает обе проблемы внутри WordPress. Он отправляет посетителей на защищённый адрес и исправляет старые ссылки на ваших страницах, пока они загружаются. Вам не нужно редактировать серверные файлы или вручную искать по всем своим записям.
Он работает сразу. Основные переключатели включены, когда вы активируете аддон.
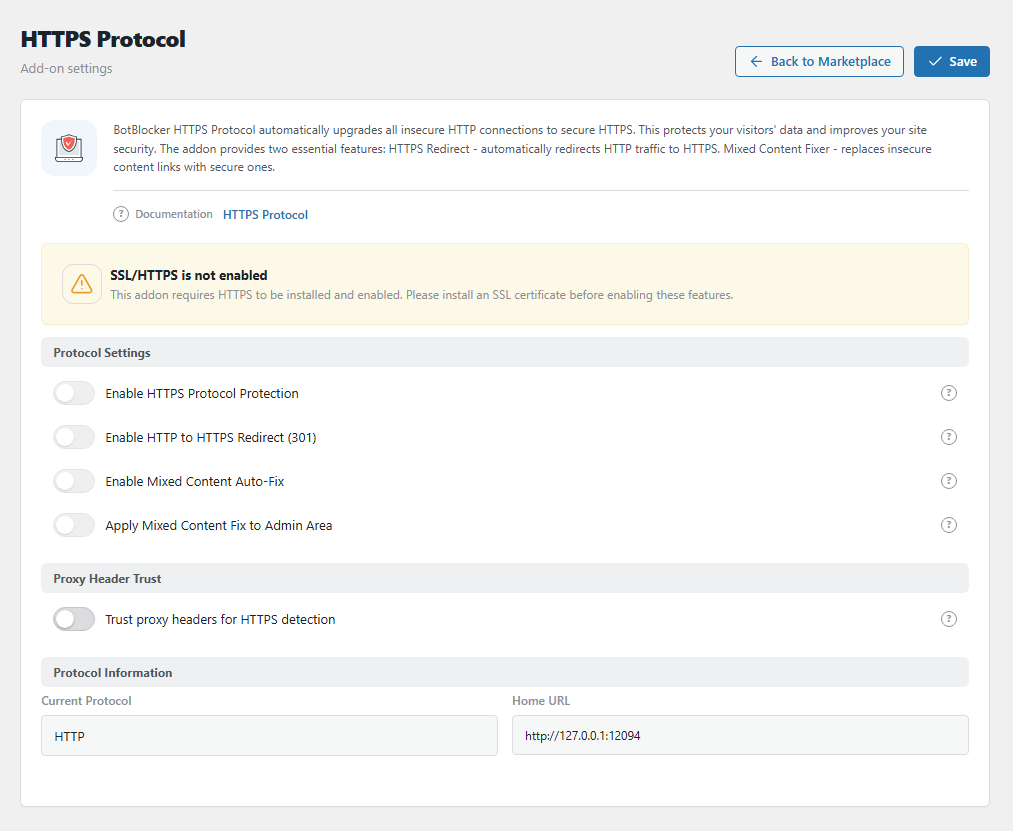
Панель настроек Протокол HTTPS. Откройте её через BotBlocker → Аддоны.
Сначала вам нужен сертификат
Этот аддон сам по себе не делает ваш сайт защищённым. Ему нужен SSL-сертификат, который уже работает. Именно сертификат делает HTTPS возможным. Ваш хостинг-провайдер обычно даёт его бесплатно.
Панель сообщает вам, что она видит. SSL/HTTPS активен на сайте означает, что вы готовы. SSL/HTTPS не включён означает, что сначала вы обязаны установить сертификат. В разделе Информация о протоколе вы также видите текущий протокол и адрес главной страницы.
Задача 1: отправлять посетителей на защищённый адрес
Посетитель открывает http://example.com/shop. Аддон отправляет его на https://example.com/shop — ту же страницу, но защищённую. Это «перенаправление». Оно постоянное (код 301), поэтому поисковые системы тоже учатся использовать защищённый адрес.
Форма, отправляющая данные по обычному HTTP, перенаправляется с кодом 308. Этот код сохраняет данные формы, поэтому по пути ничего не теряется.
Некоторые запросы никогда не перенаправляются:
- Админ-зона и страница входа. У WordPress для них есть собственные настройки.
- Проверки сертификата по адресу
/.well-known/acme-challenge/. Сервисы вроде Let's Encrypt используют этот адрес для продления вашего сертификата, поэтому он должен оставаться открытым.
Задача 2: исправлять старые ссылки на ваших страницах
Ваши записи могут всё ещё содержать старые адреса вроде http://example.com/wp-content/uploads/photo.jpg. На защищённой странице браузер называет это «смешанным содержимым»: защищённая страница с небезопасной частью. Тогда браузер блокирует элемент или убирает замок.
Аддон читает каждую страницу прямо перед тем, как она уходит к посетителю, и меняет эти адреса на https://:
- Все ссылки на ваш собственный сайт, с
wwwили без него. - Картинки, фреймы и скрипты с любого сайта.
- Таблицы стилей, картинки предпросмотра из соцсетей и цели форм.
- Фоновые картинки во встроенных стилях и адреса в атрибутах
data-.
Он меняет страницу, которую получает посетитель, а не вашу базу данных. Ваши сохранённые записи остаются как есть. Поэтому вы можете отключить исправление в любой момент, и ничего не потеряется.
Он работает только на страницах, открывающихся по HTTPS. На странице с обычным HTTP он ничего не делает.
Настройки
Настройки протокола
Включить защиту по протоколу HTTPS
По умолчанию: Вкл.
Основной переключатель. Когда он выключен, аддон ничего не делает: ни перенаправления, ни исправления ссылок.
Включить перенаправление с HTTP на HTTPS (301)
По умолчанию: Вкл.
Перенаправляет каждый запрос http:// на тот же адрес по https://. Запросы REST API тоже перенаправляются. Исключения см. в разделе Задача 1.
Когда это выключать: только пока вы заменяете свой сертификат или переезжаете на новый домен. Если перенаправление указывает на адрес без действующего сертификата, посетители получают ошибку безопасности браузера.
Ограничение: перенаправление срабатывает после проверки посетителя BotBlocker. Посетитель, который обязан пройти проверку, сначала видит страницу проверки по обычному http://. На https:// он попадает только после того, как её пройдёт. Чтобы использовать HTTPS с самого первого запроса, добавьте также перенаправление на веб-сервере (попросите свой хостинг). Перенаправление на сервере и эта настройка не конфликтуют.
Если ваш хостинг уже перенаправляет на HTTPS, вы можете оставить это включённым. Тогда ему просто нечего делать.
Включить автоматическое исправление смешанного содержимого
По умолчанию: Вкл.
Исправляет старые адреса http:// на ваших публичных страницах. Список адресов, которые он меняет, см. в разделе Задача 2.
Например, запись 2015 года показывает фотографию с http://example.com/wp-content/uploads/2015/photo.jpg. Вместо неё посетитель получает https://example.com/..., и замок остаётся.
Ограничения: он исправляет только HTML-страницу. Он не может заглянуть внутрь отдельных файлов. Адрес http:// внутри файла .css или .js или адрес, который скрипт строит позже, остаётся небезопасным. Кроме того, он не может помочь, если у другого сайта нет версии по HTTPS. Тогда картинка или скрипт ломается. В этом случае замените этот элемент.
Применять исправление смешанного содержимого к админ-панели
По умолчанию: Выкл.
Выполняет то же исправление на ваших экранах админки. Включайте его только если админ-зона показывает предупреждения о смешанном содержимом, например сломанную картинку в медиабиблиотеке. Если админ-зона работает нормально, оставьте его выключенным. Оно добавляет немного работы к каждой странице админки.
Доверие заголовкам прокси
Доверять заголовкам прокси для определения HTTPS
По умолчанию: Выкл.
У многих сайтов впереди стоит прокси или CDN, например Cloudflare. Прокси — это посредник: посетитель общается по HTTPS с прокси, а прокси общается с вашим сервером, часто по обычному HTTP. Тогда ваш сервер думает, что посетитель использовал HTTP. Перенаправление снова отправляет его на HTTPS, прокси снова спрашивает по HTTP, и так далее. Это цикл перенаправлений.
Прокси добавляет к каждому запросу короткую заметку, например «посетитель использовал HTTPS». Когда этот переключатель включён, аддон верит этой заметке. Он знает заметки Cloudflare, Amazon CloudFront, Microsoft Azure и распространённые заметки X-Forwarded.
Включайте его, если ваш сайт стоит за прокси или CDN, который обрабатывает сертификат. Оставляйте выключенным, если посетители подключаются прямо к вашему серверу.
Риск: такую заметку может написать кто угодно. Без прокси, который удаляет поддельные заметки, посетитель может притвориться, что использует HTTPS. Тогда он пропускает перенаправление. Включайте это только за прокси, которому доверяете.
Когда HTTPS ведёт себя неправильно
- Страница перезагружается снова и снова (цикл перенаправлений)? Почти всегда это проблема прокси. Спросите свой хостинг, обрабатывает ли HTTPS прокси или CDN. Если да, включите Доверять заголовкам прокси для определения HTTPS. Проверьте в приватном окне.
- На одной странице всё ещё нет замка? Откройте консоль браузера. Она называет небезопасный элемент. Если адрес находится внутри файла
.cssили.jsвашей темы или плагина, автоисправление не может до него добраться. Попросите разработчика исправить это. - Картинка с другого сайта теперь сломана? У этого сайта нет версии по HTTPS. Загрузите картинку на свой сайт.
- Страница проверки BotBlocker открывается по
http://? Аддон перенаправляет только после того, как посетитель пройдёт проверку (см. Включить перенаправление с HTTP на HTTPS). Чтобы страница проверки тоже отдавалась по HTTPS, попросите свой хостинг добавить перенаправление с HTTP на HTTPS на веб-сервере. - Сайт вообще не открывается? Выключите здесь основной переключатель, если можете попасть в админ-зону. Если не можете, воспользуйтесь ссылками в разделе Секреты аварийного восстановления.