Протокол HTTPS
Переконайтеся, що ваші відвідувачі бачать замок, а не попередження «Не захищено».
Відвідувачі довіряють сайту із замком в адресному рядку. Замок означає, що з’єднання зашифроване (приватне), тож ніхто дорогою не може його прочитати чи змінити. Але самого сертифіката не завжди достатньо. Старі посилання й закладки досі ведуть людей на http://. А сторінка може втратити замок, бо одне старе зображення досі вантажиться через http://.
Цей аддон виправляє обидві проблеми всередині WordPress. Він надсилає відвідувачів на захищену адресу й лагодить старі посилання у ваших сторінках, поки вони завантажуються. Вам не треба редагувати файли сервера чи шукати всі свої записи вручну.
Він працює одразу. Головні перемикачі ввімкнені, коли ви активуєте аддон.
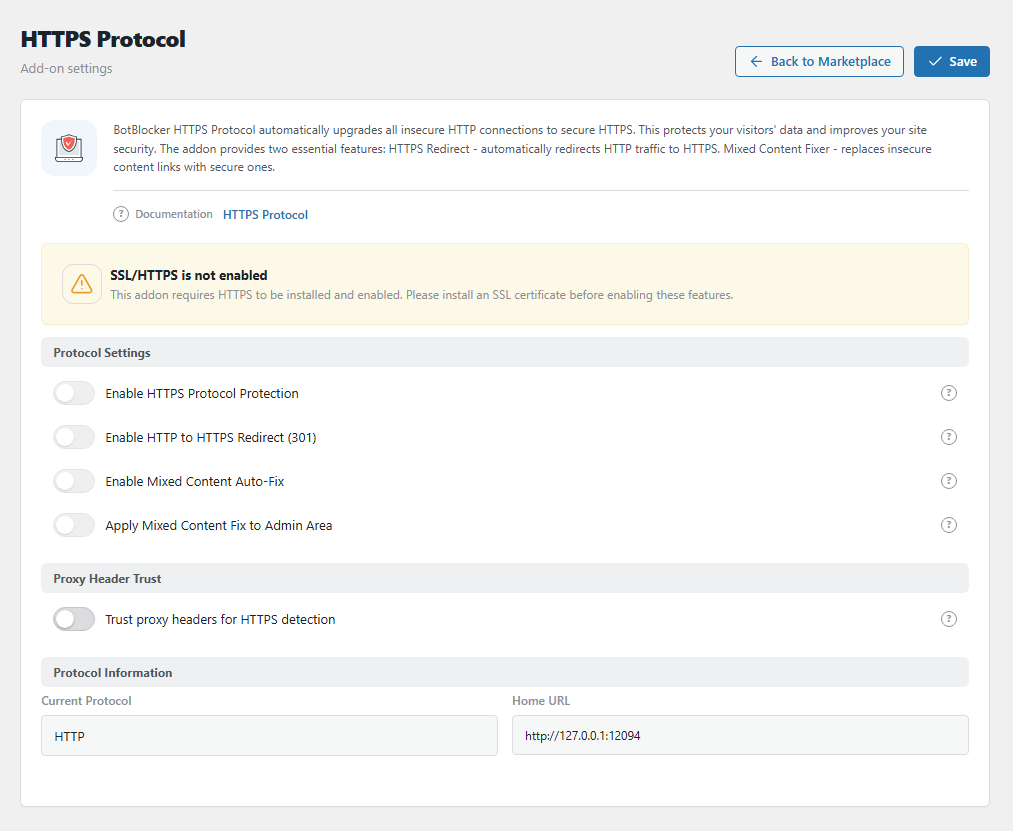
Панель налаштувань Протокол HTTPS. Відкрийте її через BotBlocker → Аддони.
Спершу вам потрібен сертифікат
Цей аддон не робить ваш сайт захищеним сам по собі. Йому потрібен SSL-сертифікат, який уже працює. Сертифікат це те, що робить HTTPS можливим. Ваш хостинг зазвичай дає його безкоштовно.
Панель каже вам, що вона бачить. SSL/HTTPS активний на цьому сайті означає, що ви готові. SSL/HTTPS не ввімкнено означає, що спершу ви маєте встановити сертифікат. У розділі Інформація про протокол ви також бачите поточний протокол і адресу своєї головної сторінки.
Задача 1: надсилати відвідувачів на захищену адресу
Відвідувач відкриває http://example.com/shop. Аддон надсилає його на https://example.com/shop, ту саму сторінку, але захищену. Це «перенаправлення». Воно постійне (код 301), тож пошукові системи теж учаться користуватися захищеною адресою.
Форма, яка надсилає дані звичайним HTTP, перенаправляється з кодом 308. Цей код зберігає дані форми, тож дорогою нічого не губиться.
Деякі запити ніколи не перенаправляються:
- Адмін-зона й сторінка входу. WordPress має для них власні налаштування.
- Перевірки сертифіката за адресою
/.well-known/acme-challenge/. Сервіси на кшталт Let's Encrypt користуються цією адресою, щоб поновити ваш сертифікат, тож вона має лишатися відкритою.
Задача 2: лагодити старі посилання у ваших сторінках
Ваші записи можуть досі містити старі адреси на кшталт http://example.com/wp-content/uploads/photo.jpg. На захищеній сторінці браузер називає це «змішаним вмістом»: захищена сторінка з незахищеною частиною. Тоді браузер блокує елемент або прибирає замок.
Аддон читає кожну сторінку безпосередньо перед тим, як вона йде до відвідувача, і змінює ці адреси на https://:
- Усі посилання на ваш власний сайт, з
wwwі без. - Зображення, фрейми й скрипти з будь-якого сайту.
- Таблиці стилів, зображення попереднього перегляду для соцмереж і цілі форм.
- Фонові зображення у вбудованих стилях і адреси в атрибутах
data-.
Він змінює сторінку, яку отримує відвідувач, а не вашу базу даних. Ваші збережені записи лишаються як були. Тож ви можете вимкнути виправлення будь-коли, і нічого не губиться.
Він працює лише на сторінках, які відкриваються через HTTPS. На сторінці зі звичайним HTTP він нічого не робить.
Налаштування
Налаштування протоколу
Увімкнути захист за протоколом HTTPS
За замовчуванням: Увімкнено
Головний перемикач. Коли він вимкнений, аддон нічого не робить: ні перенаправлення, ні виправлення посилань.
Увімкнути перенаправлення з HTTP на HTTPS (301)
За замовчуванням: Увімкнено
Перенаправляє кожен запит http:// на ту саму адресу на https://. Запити REST API теж перенаправляються. Винятки дивіться в Задачі 1.
Коли вимкнути: лише поки ви замінюєте сертифікат або переходите на новий домен. Якщо перенаправлення веде на адресу без дійсного сертифіката, відвідувачі отримують помилку безпеки браузера.
Обмеження: перенаправлення виконується після перевірки відвідувача BotBlocker. Відвідувач, який має пройти перевірку, спершу бачить сторінку перевірки через звичайний http://. На https:// він переходить лише після проходження. Щоб HTTPS працював із першого запиту, додайте перенаправлення також на вебсервері (запитайте у хостингу). Перенаправлення на сервері й це налаштування не конфліктують.
Якщо ваш хостинг уже перенаправляє на HTTPS, ви можете лишити це ввімкненим. Тоді йому просто немає чого робити.
Увімкнути автоматичне виправлення змішаного вмісту
За замовчуванням: Увімкнено
Виправляє старі адреси http:// на ваших публічних сторінках. Перелік адрес, які він змінює, дивіться в Задачі 2.
Наприклад, запис 2015 року показує фото з http://example.com/wp-content/uploads/2015/photo.jpg. Відвідувач натомість отримує https://example.com/..., і замок лишається.
Обмеження: він виправляє лише HTML-сторінку. Він не дістається до окремих файлів. Адреса http:// усередині файлу .css або .js, чи адреса, яку скрипт будує пізніше, лишається незахищеною. Також він не допоможе, якщо інший сайт не має версії HTTPS. Тоді зображення або скрипт ламається. У такому разі замініть цей елемент.
Застосувати виправлення змішаного вмісту до внутрішньої частини сайту
За замовчуванням: Вимкнено
Робить те саме виправлення на ваших екранах адмінки. Увімкніть його, лише якщо адмін-зона показує попередження про змішаний вміст, наприклад зламане зображення в медіатеці. Якщо адмін-зона працює нормально, лишіть його вимкненим. Він додає трохи роботи до кожної сторінки адмінки.
Довіра до заголовків проксі
Довіряти заголовкам проксі для визначення HTTPS
За замовчуванням: Вимкнено
Багато сайтів мають перед собою проксі або CDN, наприклад Cloudflare. Проксі це посередник: відвідувач говорить HTTPS із проксі, а проксі говорить із вашим сервером, часто звичайним HTTP. Тоді ваш сервер думає, що відвідувач користувався HTTP. Перенаправлення знову надсилає його на HTTPS, проксі знову питає через HTTP, і так далі. Це цикл перенаправлень.
Проксі додає до кожного запиту коротку нотатку, як-от «відвідувач користувався HTTPS». Коли цей перемикач увімкнений, аддон вірить цій нотатці. Він знає нотатки Cloudflare, Amazon CloudFront, Microsoft Azure і звичайні нотатки X-Forwarded.
Увімкніть його, якщо ваш сайт за проксі або CDN, який тримає сертифікат. Лишіть вимкненим, якщо відвідувачі підключаються прямо до вашого сервера.
Ризик: таку нотатку може написати будь-хто. Без проксі, який прибирає фальшиві нотатки, відвідувач може вдати, що користується HTTPS. Тоді він обходить перенаправлення. Увімкніть це лише за проксі, якому довіряєте.
Коли HTTPS поводиться не так
- Сторінка перезавантажується знову й знову (цикл перенаправлень)? Майже завжди це проблема проксі. Запитайте у хостингу, чи проксі або CDN тримає HTTPS. Якщо так, увімкніть Довіряти заголовкам проксі для визначення HTTPS. Перевірте в приватному вікні.
- Замок досі відсутній на одній сторінці? Відкрийте консоль браузера. Вона називає незахищений елемент. Якщо адреса всередині файлу
.cssабо.jsвашої теми чи плагіна, автовиправлення не дістанеться до неї. Попросіть розробника виправити це. - Зображення з іншого сайту тепер зламане? Той сайт не має версії HTTPS. Завантажте зображення на свій сайт.
- Сторінка перевірки BotBlocker відкривається через
http://? Аддон перенаправляє лише після того, як відвідувач пройде перевірку (див. Увімкнути перенаправлення з HTTP на HTTPS). Щоб сторінка перевірки теж працювала через HTTPS, попросіть хостинг додати перенаправлення з HTTP на HTTPS на вебсервері. - Не можете відкрити сайт узагалі? Вимкніть головний перемикач тут, якщо можете дістатися адмін-зони. Якщо ні, скористайтеся посиланнями з розділу Секрети аварійного відновлення.