Firewall Export
Зупиняйте відомих поганих відвідувачів на порозі, ще до того, як вони дійдуть WordPress.
BotBlocker блокує поганих відвідувачів усередині WordPress. Це добре працює, але WordPress має запуститися для кожного візиту, перш ніж BotBlocker скаже «ні». Ваш вебсервер бачить кожного відвідувача першим, і він не може прочитати список блокувань BotBlocker.
Firewall Export закриває цю прогалину. Він перетворює ваш список блокувань на готовий файл для вебсервера або файрвола. Тоді відомих атакувальників відхиляють на сервері. Ваш сайт робить менше роботи й спокійно тримається під час атаки.
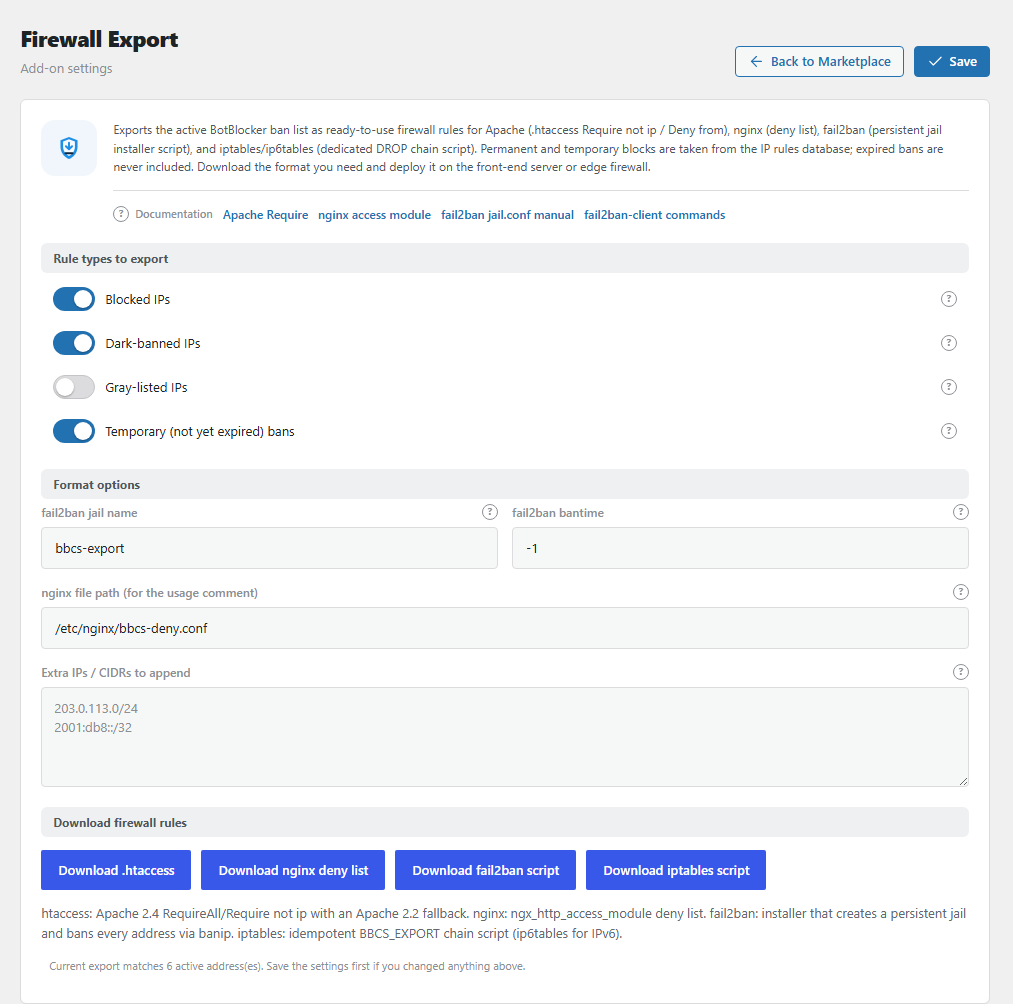
Панель Firewall Export. Відкрийте її через BotBlocker → Аддони.
Чотири файли для чотирьох видів серверів
Унизу панелі, у групі Завантажити правила брандмауера, ви вибираєте одне завантаження. Кожне містить ті самі адреси в іншому форматі:
| Кнопка | Назва файлу | Для чого |
|---|---|---|
| Завантажити .htaccess | bbcs-banlist.htaccess |
Вебсервери Apache. Файл працює зі старими й новими версіями Apache. |
| Завантажити перелік заборон nginx | bbcs-banlist.nginx.conf |
Вебсервери nginx. Один рядок deny для кожної адреси. |
| Завантажити скрипт fail2ban | bbcs-fail2ban-export.sh |
Сервери з fail2ban, поширеним інструментом блокування. Скрипт створює jail (іменований список блокувань), перезавантажує fail2ban і блокує кожну адресу. |
| Завантажити скрипт iptables | bbcs-iptables-export.sh |
Звичайний файрвол Linux. Скрипт створює власний ланцюжок (окрему групу правил) BBCS_EXPORT для IPv4 і BBCS_EXPORT6 для IPv6 та заповнює його правилами drop. |
Кожен файл починається з короткої примітки: дата, кількість адрес і як його встановити. Обидва скрипти треба запускати від root (адміністратора сервера).
Скрипт можна запускати знову після кожного нового експорту. Він не додає другу копію адреси. Але два скрипти працюють по-різному:
- Скрипт iptables: спершу очищає свій ланцюжок, потім заповнює його новим списком. Тож адреса, якої немає в новому файлі, більше не заблокована.
- Скрипт fail2ban: він лише додає блокування. Адреса, якої немає в новому файлі, лишається заблокованою у fail2ban, доки не закінчиться її bantime або доки ви не знімете блокування самі (
fail2ban-client set bbcs-export unbanip <address>). З початковим значенням bantime-1це не станеться ніколи.
Які блокування потрапляють у файл
У BotBlocker є різні види правил IP. Ви вирішуєте, які види потраплять в експорт. Тоді BotBlocker бере всі відповідні правила, які ввімкнені й не прострочені, і додає ваші власні адреси. Він прибирає дублікати й помилкові записи.
Деякі правила ніколи не потрапляють у файл:
- Правила дозволу. Довірені адреси ніколи не експортують.
- Вимкнені правила. Правило, яке ви вимкнули, лишається поза файлом.
- Прострочені блокування. Блокування, чий час минув, лишається поза файлом.
Постійні блокування завжди у файлі, якщо вибрано їхній вид. Перемикач Тимчасові керує лише блокуваннями, у яких є час завершення.
Це знімок, а не живе посилання
Експорт — це копія вашого списку блокувань на один момент. Він не оновлюється сам.
- Нове блокування в BotBlocker не потрапляє у файл, доки ви не експортуєте знову.
- Блокування, яке ви зняли в BotBlocker, лишається активним на сервері, доки ви не встановите новий файл. З fail2ban треба ще зняти блокування адреси в самому fail2ban.
- Тимчасове блокування лишається у файлі після свого часу завершення. Файл нічого не знає про час.
Приклад: бот отримує блокування на 24 години в понеділок. Ви експортуєте в понеділок і встановлюєте файл. У середу BotBlocker уже забув про блокування, але ваш сервер усе ще блокує цю адресу. Експортуйте знову час від часу, наприклад раз на тиждень або після атаки.
Налаштування
Початкові значення підходять більшості сайтів. Зазвичай ви лише вибираєте види блокувань і завантажуєте файл. Збережіть налаштування перед завантаженням. Завантаження використовує збережені значення, а не те, що на екрані. Панель показує, скільки адрес дають збережені налаштування.
Види правил для експорту
Заблоковані IP-адреси
За замовчуванням: Увімкнено
Додає адреси зі звичайним правилом блокування. Це відвідувачі, яких BotBlocker відхиляє сторінкою блокування.
Це основна частина експорту. Тримайте його ввімкненим.
Темно-забанені IP
За замовчуванням: Увімкнено
Додає адреси з темним правилом. BotBlocker не блокує цих відвідувачів одразу. Він надсилає їх на сторінку перевірки, тож справжня людина ще може пройти.
Файл сервера не може показати перевірку. Він уміє лише сказати «так» або «ні». Тож із увімкненим перемикачем усіх цих відвідувачів відхиляють на сервері, і справжні люди серед них втрачають шанс її пройти. Тримайте його ввімкненим, лише якщо ваші темні правила стосуються мереж, яких ви не хочете зовсім. Якщо ви використовуєте їх для мереж «може бот, може людина», вимкніть перемикач.
IP у сірому списку
За замовчуванням: Вимкнено
Додає адреси з сірим правилом. BotBlocker не блокує цих відвідувачів. Він лише позначає їх як підозрілих, і подальші перевірки для них суворіші. Багато з них потрапляє всередину.
Якщо ввімкнути це, усіх цих відвідувачів відхиляють на сервері без шансу пройти. Тримайте вимкненим, якщо не впевнені, що серед сірого списку немає справжніх відвідувачів.
Тимчасові (ще не прострочені) блокування
За замовчуванням: Увімкнено
Додає блокування, у яких є час завершення і які ще активні. Наприклад, 15-хвилинне блокування від обмеження швидкості, що почалося 5 хвилин тому.
- Увімкнено: файл містить поточних атакувальників. Це те, що потрібно під час атаки.
- Вимкнено: файл містить лише постійні блокування. Використовуйте це, якщо експортуєте рідко, щоб короткі блокування не висіли на сервері тижнями.
Пам’ятайте: після встановлення файлу тимчасове блокування лишається на сервері, доки ви не експортуєте знову.
Параметри формату
Назва fail2ban jail
За замовчуванням: bbcs-export
Назва jail, який створює скрипт fail2ban. BotBlocker переводить назву в малі літери й прибирає всі символи, крім літер, цифр, - і _. Якщо нічого не лишилося, використовує bbcs-export.
Тримайте початкове значення, якщо у вас ще немає jail із такою назвою. Скрипт перезаписує файли jail із тією самою назвою.
fail2ban bantime
За замовчуванням: -1 (доки хтось не зніме блокування)
Як довго fail2ban тримає кожну адресу заблокованою. -1 означає «назавжди, доки хтось її не зніме». Можна також записати час, наприклад 24h, 7d або 3600 (секунди).
Якщо ви введете значення, яке fail2ban не може використати, BotBlocker використає -1.
Скрипт ніколи не блокує сам сервер (127.0.0.1 і ::1).
Шлях до файлу nginx (для коментаря з інструкцією)
За замовчуванням: /etc/nginx/bbcs-deny.conf
Це змінює лише довідкову примітку вгорі файлу nginx. Примітка показує рядок, який завантажує файл. Вона не змінює, куди потрапляє файл. Вкажіть місце, де ви справді тримаєте файл, щоб примітка була правильною для вас.
Додаткові IP / CIDR для додавання
За замовчуванням: порожньо
Ваші власні адреси або діапазони. Вони потрапляють у кожен експорт разом зі списком блокувань. Діапазон (CIDR) — це група адрес, наприклад 203.0.113.0/24 для 256 адрес.
Можна писати один запис у рядку або розділяти їх пробілами, комами чи крапками з комою. Працюють і IPv4, і IPv6. BotBlocker тихо відкидає записи, які не є правильною адресою чи діапазоном. Він також прибирає дублікати.
Приклад: мережа атакувальника постійно повертається з 198.51.100.0/24. Додайте цей рядок тут, збережіть і завантажте знову.
Будьте обережні: адресу звідси відхиляють на сервері, і BotBlocker не може пропустити її знову. Ніколи не додавайте свою власну адресу.
Перш ніж встановлювати файл
Зламаний файл сервера може покласти весь ваш сайт. Тож:
- Завантажте формат, що підходить вашому серверу.
- Відкрийте файл і прочитайте його один раз. Пошукайте в ньому свою власну адресу.
- Збережіть копію файлу, який замінюєте.
- Встановіть новий файл. Для nginx спершу запустіть
nginx -t, щоб перевірити його, потім перезавантажте. - Відкрийте свій сайт і перевірте, що він завантажується.
Якщо щось пішло не так
Відвідувачі, яких відхилив сервер, ніколи не доходять до BotBlocker. Тож їх немає у вашому журналі BotBlocker. Це нормально.
- Сайт перестав завантажуватися після встановлення файлу? Поверніть старий файл і перезавантажте вебсервер. Потім пошукайте помилку в новому файлі.
- Ви заблокували себе? Приберіть свою адресу зі встановленого файлу на сервері. Потім зніміть блокування в BotBlocker, щоб воно не повернулося з наступним експортом.
- Адреса, яку ви розблокували, усе ще заблокована? Старий файл усе ще її містить. Експортуйте знову й встановіть новий файл. З fail2ban нового файлу мало: ще запустіть
fail2ban-client set bbcs-export unbanip <address>(з вашою назвою jail). - Додаткової адреси немає у файлі? Збережіть налаштування, потім завантажте знову. Також перевірте, чи адреса записана правильно.
- Файл каже «No active bans matched»? Жодне правило не відповідає вашим перемикачам. Увімкніть більше видів правил або додайте додаткові адреси.
- Відвідувачі IPv6 усе ще проходять? Перевірте, чи ваш сервер використовує також частину файлу для IPv6.