Відповіді та доступ до API
Тримайте магазини, застосунки й перевірку робочими, коли браузери спершу питають дозволу.
Сучасні сайти не лише віддають сторінки. Магазин завантажує ціни у фоні, панель керування просить у вашого сайту дані, а мобільний застосунок говорить із REST API WordPress. Коли цей код працює на іншій адресі, ніж ваш сайт, браузер дотримується строгих правил під назвою CORS. Перед деякими запитами він надсилає коротке питання про дозвіл, «preflight». Якщо ваш сайт не відповідає на нього правильно, браузер зупиняє справжній запит.
Такі проблеми важко знайти. Ніхто не бачить сторінки блокування. Кнопка оформлення замовлення просто нічого не робить, або застосунок показує «network error». Запит узагалі не доходить до вашого сайту, тож ваші журнали можуть лишатися порожніми.
Два налаштування на цій сторінці стежать, щоб BotBlocker правильно відповідав на ці питання браузера: одне для preflight-запитів до вашого сайту, друге для власної перевірки BotBlocker.
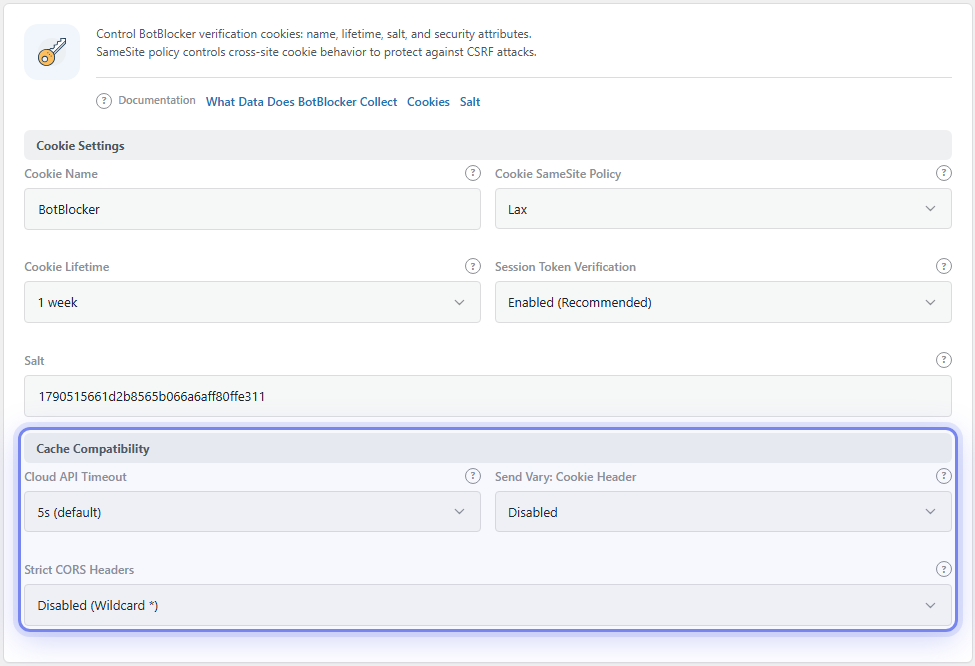
Група Сумісність з кешем із Суворими хедерами CORS. Відкрийте її через BotBlocker → Налаштування → Система → Налаштування cookie. Дозволити попередню перевірку OPTIONS є в BotBlocker → Налаштування → Виявлення → Виявлення ботів, у групі Додаткові параметри.
Preflight не може пройти перевірку
Preflight це запит OPTIONS. Браузер надсилає його автоматично, без cookie і без жодної сторінки для показу. Тож він не може мати проходження BotBlocker і не може розв’язати перевірку. Якщо BotBlocker перевіряє його як звичайного відвідувача, preflight може провалитися, і браузер скасує справжній запит.
Коли Дозволити попередню перевірку OPTIONS увімкнено, BotBlocker розпізнає справжній preflight і пропускає його без перевірок. Справжній preflight має заголовок Origin і заголовок Access-Control-Request-Method. Справжній запит, що йде за ним, усе одно проходить усі звичайні перевірки. Тож це налаштування не відчиняє двері ботам: preflight лише ставить питання, він не отримує вашого контенту.
Перевірка також використовує CORS
Коли відвідувач розв’язує перевірку, сторінка перевірки надсилає відповідь на ваш сайт у фоні. BotBlocker відповідає заголовками CORS. Він дозволяє лише ваш власний сайт як джерело, дозволяє cookie й дозволяє метод POST.
За замовчуванням BotBlocker дозволяє всі заголовки запиту через шаблон (*). Деякі браузери не приймають шаблон разом із cookie. У цих браузерах перевірка може не завершитися, і відвідувач лишається на сторінці перевірки. Суворі хедери CORS це виправляють: BotBlocker тоді називає точні заголовки (Content-Type і X-Requested-With) замість шаблону.
Що отримує відхилений запит
Заголовки дозволів це лише частина відповіді. Коди стану й час блокування для відхилених запитів є на сторінці Блокування та відповіді. Для заголовків, які захищають ваших відвідувачів, як-от правила фреймів і HTTPS, скористайтеся аддоном Заголовки безпеки.
Налаштування
Тримайте обидва налаштування на початкових значеннях, поки ваші інтеграції працюють. Змінюйте їх лише для проблеми, яку можете повторити.
Додаткові параметри
Дозволити попередню перевірку OPTIONS
За замовчуванням: Увімкнено
Пропускає справжні preflight-запити CORS без перевірок BotBlocker. Це потрібно магазинам, як-от WooCommerce, клієнтам REST API, платіжним інструментам і зовнішнім застосункам.
- Увімкнено: браузери отримують відповідь на своє питання про дозвіл, і справжній запит іде далі.
- Вимкнено: preflight-запити проходять звичайні перевірки. Вони можуть провалитися, і тоді браузер скасовує справжній запит без жодного повідомлення відвідувачу.
Залиште ввімкненим. Якщо вимкнете, перевірте своє оформлення замовлення, форми й застосунки у справжньому браузері.
Сумісність з кешем
Суворі хедери CORS
За замовчуванням: Вимкнено (Зірочка *)
Вибирає, як BotBlocker перелічує дозволені заголовки у своїх відповідях на перевірку.
- Вимкнено (Зірочка *): дозволені всі заголовки. Це працює в більшості браузерів.
- Увімкнено (явні хедери): дозволені лише
Content-TypeіX-Requested-With. Це відповідає строгим правилам браузерів для запитів із cookie.
Увімкніть його, якщо відвідувачі розв’язують перевірку, але лишаються на сторінці перевірки, особливо в одному браузері. Після зміни пройдіть перевірку в цьому браузері.
Коли щось іде не так
- Оформлення замовлення, форма або застосунок не працює, а журнали не показують блокування? Імовірно, браузер зупинив запит, перш ніж він дійшов до вашого сайту. Переконайтеся, що Дозволити попередню перевірку OPTIONS увімкнено.
- Консоль браузера показує помилку CORS? Спершу перевірте Дозволити попередню перевірку OPTIONS. Потім прочитайте Блокування та відповіді, бо відхилений запит теж може спричинити помилку CORS.
- Відвідувачі розв’язують перевірку, але лишаються на сторінці перевірки? Увімкніть Суворі хедери CORS. Прочитайте також Cookie та сесії, бо відсутній cookie дає той самий результат.
- Не працює лише одна інтеграція? Перевірте її зі справжньої адреси. Пошукайте блокування у звітах і за потреби додайте адресу сервісу до білого списку в Списках IP.