Відбитки TLS
Ловіть ботів, які брешуть про свій браузер, дивлячись на те, як вони з’єднуються.
Кожен браузер з’єднується з вашим сайтом по-своєму — це своєрідне рукостискання. Chrome, Firefox і Safari мають кожен своє. Інструмент для скрапінгу або скрипт має інше. Бот легко підробить назву браузера, але підробити його рукостискання дуже важко. BotBlocker порівнює ці дві речі. Коли відвідувач каже «Я Chrome», але з’єднується як інструмент для скрапінгу, BotBlocker його ловить.
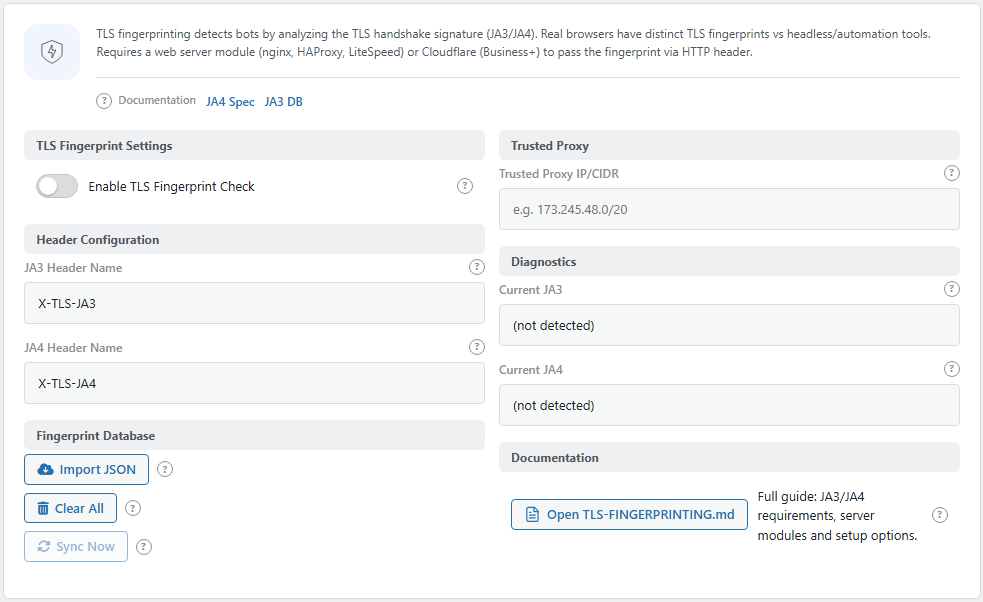
Панель Відбитки TLS. Відкрийте її через BotBlocker → Налаштування → Виявлення → Відбитки TLS.
Дві частини роблять це можливим
- Ваш бік: рукостискання. WordPress не бачить рукостискання. Cloudflare або модуль на вашому веб-сервері має передати його WordPress. Без цього функції нема що перевіряти. Тоді залиште її вимкненою. Увесь інший захист працює й без неї.
- Наш бік: знання. BotBlocker Cloud тримає актуальний список рукостискань справжніх браузерів і відомих бот-інструментів, зібраний з усіх сайтів BotBlocker. Він синхронізується з вашим сайтом автоматично, тож вам не треба його підтримувати.
Перш ніж увімкнути
- Надсилайте відбиток. На Cloudflare відбиток доступний на деяких тарифах (панель згадує Business і вище), і BotBlocker читає його автоматично. На власному сервері ваш хостинг встановлює модуль відбитків для nginx, HAProxy або LiteSpeed. Кнопка Відкрити TLS-FINGERPRINTING.md на панелі відкриває повний посібник із налаштування.
- Назвіть свій проксі. Якщо відбиток надходить із вашого власного проксі або балансувальника навантаження, введіть його адресу в IP/CIDR довіреного проксі. BotBlocker приймає відбиток лише від Cloudflare і від цієї адреси. Будь-хто може надіслати фальшивий заголовок відбитка, тож BotBlocker ігнорує його звідусіль інде.
- Перевірте, що він надходить. Подивіться на Поточний JA4 у групі Діагностика. Якщо там є значення, увімкніть Увімкнути перевірку відбитків TLS.
Що BotBlocker з ним робить
- Рукостискання відповідає браузеру: нічого не відбувається. Відвідувач іде далі.
- Щось трохи не так, наприклад невідоме рукостискання: BotBlocker позначає візит як підозрілий. Це нотатка, а не блокування. Вона додає ваги іншим рішенням і показується в журналі.
- Відомий бот-інструмент видає себе за браузер, або рукостискання належить відомому інструменту атаки: відвідувач отримує сторінку перевірки. Справжня людина все ще може її пройти.
Відбиток не є ідентичністю. Мільйони людей з одним браузером ділять один відбиток, і він може змінитися, коли браузер оновлюється. Тож BotBlocker використовує його як один сигнал серед багатьох. Він працює разом із перевірками браузера, які дивляться на браузер зсередини, і сигналами виявлення ботів.
Налаштування
Налаштування відбитків TLS
Увімкнути перевірку відбитків TLS
За замовчуванням: Вимкнено
Вмикає перевірку відбитків. Коли вона вимкнена, BotBlocker повністю ігнорує відбитки.
Увімкніть її після того, як заголовок відбитка доходить до WordPress. Група Діагностика на тій самій панелі показує відбиток вашого поточного запиту, тож це можна перевірити спершу. Ви також маєте ввімкнути це й зберегти, перш ніж користуватися Синхронізувати зараз у групі бази даних.
Конфігурація заголовків
Ці два поля кажуть BotBlocker, які заголовки запиту містять відбиток. Є два поширені формати: JA3 і новіший JA4. BotBlocker віддає перевагу JA4 і використовує JA3, коли JA4 немає. Змінюйте їх лише відповідно до того, що надсилає ваш сервер або проксі.
Ім’я заголовка JA3
За замовчуванням: X-TLS-JA3
Назва заголовка зі значенням JA3. Якщо цього заголовка немає, BotBlocker також дивиться на заголовок Cloudflare Cf-JA3-Fingerprint. Тож за Cloudflare вам не треба змінювати це поле.
Ім’я заголовка JA4
За замовчуванням: X-TLS-JA4
Назва заголовка зі значенням JA4. Для JA4 немає автоматичного запасного варіанта Cloudflare. Якщо ваш серверний модуль пише іншу назву заголовка, введіть її тут точно.
База даних відбитків
У цієї групи немає власних налаштувань. Вона містить три кнопки для списку відомих відбитків:
- Синхронізувати зараз: завантажує поточний список із BotBlocker Cloud зараз, не чекаючи автоматичної синхронізації. Працює, лише коли Увімкнути перевірку відбитків TLS увімкнено й збережено.
- Імпорт JSON: завантажує ваш власний список. Файл має бути масивом JSON з об’єктами з полями
fingerprint,category,ua_familyіdescription. - Очистити все: видаляє всі відомі відбитки. Після цього кожен відбиток вважається невідомим.
Довірений проксі
IP/CIDR довіреного проксі
За замовчуванням: Порожньо
IP-адреса або діапазон вашого проксі, наприклад 173.245.48.0/20. BotBlocker приймає заголовки відбитків лише від цієї адреси чи діапазону та від Cloudflare.
- Порожньо: відбиток може надати лише Cloudflare. Заголовки звідусіль інде ігноруються.
- Заповнено: ваш проксі також може надати відбиток.
Вводьте лише адресу машини, яка справді стоїть перед WordPress. Не вводьте широкий діапазон, щоб «усе запрацювало», бо тоді кожна адреса в діапазоні зможе надіслати фальшивий відбиток.
Діагностика
Поля Поточний JA3 і Поточний JA4 показують відбиток вашого власного запиту таким, яким його отримав сервер. Це найшвидший спосіб побачити, чи заголовок узагалі надходить.
Коли щось іде не так
- Поточний JA3 і JA4 порожні. Жоден відбиток не доходить до WordPress. Спершу налаштуйте Cloudflare або серверний модуль. Перевірте, що назви заголовків у Конфігурації заголовків збігаються з тим, що надсилає ваш сервер.
- Поточні значення є, але перевірка нічого не робить. Запит може надходити не з довіреного джерела. Введіть адресу проксі в IP/CIDR довіреного проксі. Також перевірте, що база даних не порожня: скористайтеся Синхронізувати зараз.
- Синхронізувати зараз не працює. Спершу ввімкніть Увімкнути перевірку відбитків TLS і збережіть.
- Справжніх відвідувачів надсилають на сторінку перевірки. Подивіться причину в журналі. Якщо звичайний браузер позначено як інструмент автоматизації, оновіть базу даних через Синхронізувати зараз або видаліть неправильний запис зі свого імпортованого списку.
- Ви не певні щодо ефекту. Вимкніть Увімкнути перевірку відбитків TLS. Увесь інший захист продовжує працювати.