Заголовки безпеки
Попросіть браузер кожного відвідувача охороняти ваш сайт — кількома перемикачами й без файлів сервера.
Браузери можуть дотримуватися додаткових правил безпеки для вашого сайту. Вони можуть відмовлятися показувати ваші сторінки у фреймі на чужому сайті. Так само можуть вони завжди користуватися захищеним з’єднанням. А скрипти з місць, яким ви не довіряєте, браузер може не брати. Але браузер дотримується цих правил, лише коли ваш сайт їх просить.
Ваш сайт просить «заголовками безпеки». Заголовок це коротка нотатка, яку ваш сайт надсилає разом із кожною сторінкою. Відвідувач її ніколи не бачить, але браузер її читає й слухається. Цей аддон пише ці нотатки за вас. Вам не треба редагувати файли сервера.
Сканери безпеки перевіряють ці заголовки й ставлять вашому сайту оцінку. Тож цей аддон також найшвидший спосіб цю оцінку підняти.
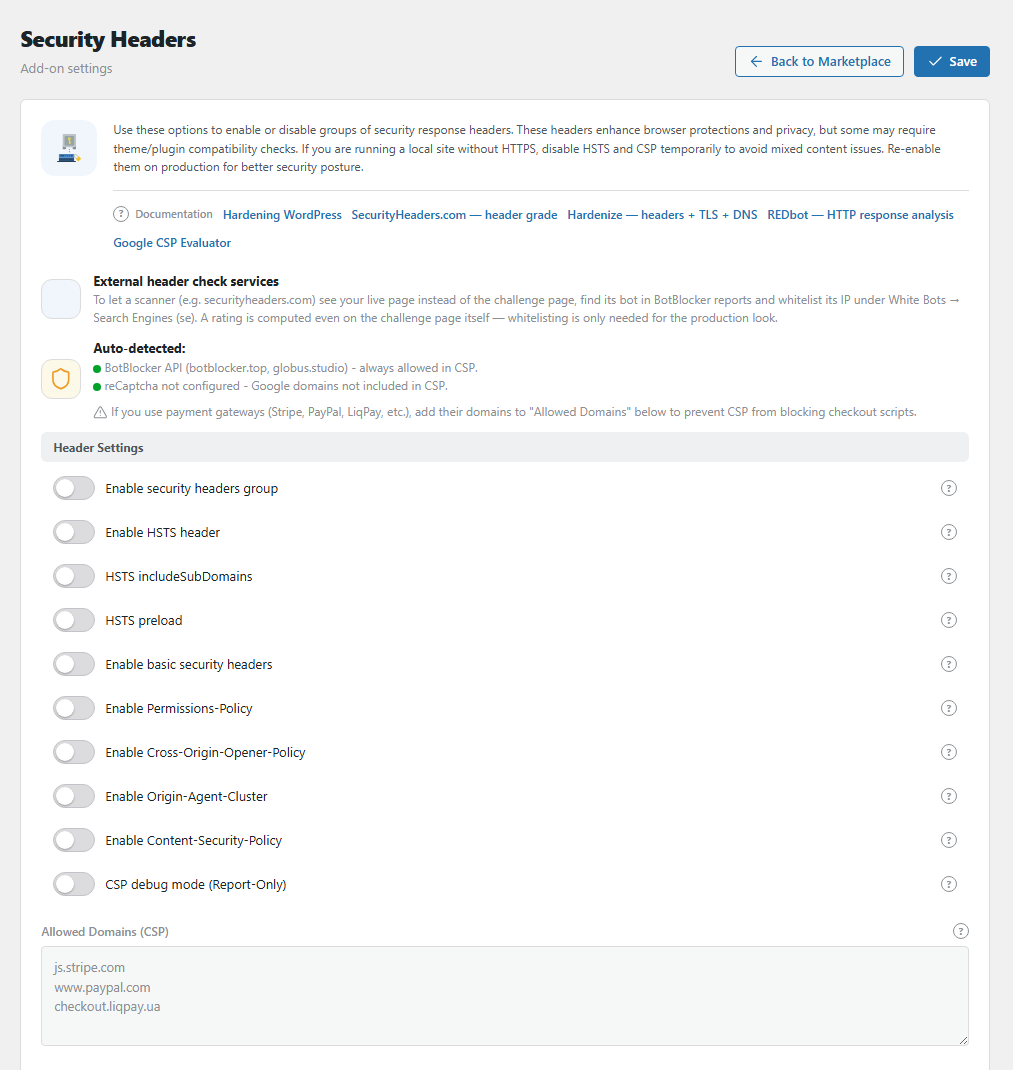
Панель налаштувань Заголовки безпеки. Відкрийте її через BotBlocker → Аддони.
Заголовки керують браузером, вони не зупиняють ботів
Боту байдуже до ваших заголовків. Він не браузер, який слухається правил. Тож ці заголовки не блокують поганий трафік. Це робить основний захист BotBlocker.
Заголовки захищають ваших справжніх відвідувачів. Наприклад, якщо інший сайт намагається показати вашу сторінку входу в прихованому фреймі, щоб обманом змусити людей клікати (цей трюк називається «клікджекінг»), браузер відмовляє. Атака провалюється в браузері самого відвідувача.
Куди потрапляють заголовки
BotBlocker додає заголовки до кожної звичайної відповіді вашого сайту: публічні сторінки, адмін-зона, сторінка входу й запити REST (сучасний спосіб, яким застосунки та скрипти говорять із WordPress).
Деякі відповіді їх не отримують:
- Власні сторінки перевірки й блокування BotBlocker.
- Фонові запити (AJAX) і заплановані завдання (cron).
Коли ви активуєте аддон, він кладе маленький допоміжний файл у теку wp-content/mu-plugins. Цей файл завантажується раніше за інші плагіни, тож заголовки готові дуже рано. Коли ви деактивуєте аддон, файл зникає. Якщо WordPress не може записати файл, ви бачите повідомлення про помилку в адмін-зоні. Тоді перевірте права на теку у хостингу.
Він поступається іншим плагінам заголовків
Два плагіни, які надсилають різні правила для того самого заголовка, роблять безлад. Тож цей аддон перевіряє відомі плагіни заголовків, як-от HTTP Headers, Security Headers і SecuPress. Якщо один із них активний, цей аддон не надсилає заголовків узагалі. Ви бачите попередження в адмін-зоні з назвою того плагіна.
Щоб користуватися цим аддоном, деактивуйте інший плагін. Або лишіть інший плагін і деактивуйте цей аддон.
Нарощуйте поступово
Заголовки мають різний ризик. Умикайте їх у такому порядку:
- Базові заголовки безпеки. Дуже низький ризик. Почніть тут.
- Cross-Origin-Opener-Policy і Origin-Agent-Cluster. Низький ризик.
- Permissions-Policy. Низький ризик, але прочитайте, що він блокує.
- HSTS. Безпечний, лише коли весь ваш сайт працює через HTTPS. Браузери пам’ятають його рік.
- Content-Security-Policy. Найсильніший. Спершу перевірте його в режимі лише звіту.
Налаштування
Усі перемикачі в одній групі. Головний перемикач має бути ввімкнений, інакше інші перемикачі нічого не роблять.
Важливо: збережіть панель один раз. Поки ви не натиснете збереження вперше, аддон не має збережених значень. Тоді він вважає головний перемикач і більшість перемикачів заголовків увімкненими й надсилає їх. Але панель показує їх вимкненими. Після того як ви збережете панель один раз, сайт робить точно те, що показує панель. Початкові значення нижче це те, що показує панель.
Налаштування заголовків
Увімкнути групу заголовків безпеки
За замовчуванням: Вимкнено
Головний перемикач. Коли він вимкнений, аддон не надсилає жодних заголовків.
Коли він увімкнений, аддон завжди захищає адмін-зону й сторінку входу від фреймів, навіть якщо базові заголовки вимкнені. Тож ніхто не може показати вашу сторінку входу у фреймі на іншому сайті.
Увімкнути заголовок HSTS
За замовчуванням: Вимкнено
HSTS каже браузеру: «Для цього сайту завжди використовуй HTTPS.» HTTPS це захищене зашифроване з’єднання із замком. Після того як відвідувач один раз отримає цю нотатку, його браузер сам переходить на https://, навіть якщо він введе http://. Тоді злодій у публічному Wi-Fi не може перехопити перший, незахищений запит.
Браузер пам’ятає це правило 1 рік. Аддон надсилає його, лише коли ваш сайт працює через HTTPS.
Ризик: протягом цього року браузер відмовляється від звичайної HTTP-версії вашого сайту. Якщо ваш сертифікат прострочиться або зламається, відвідувачі не зможуть перейти попередження. Увімкніть це, лише коли ваш сертифікат дійсний і поновлюється сам.
HSTS includeSubDomains
За замовчуванням: Вимкнено
Застосовує правило «лише HTTPS» також до всіх ваших піддоменів, наприклад shop.example.com і mail.example.com. Працює, лише коли Увімкнути заголовок HSTS ввімкнено.
Ризик: піддомен, який працює лише через звичайний HTTP, стає недоступним у браузерах на рік. Спершу перевірте кожен піддомен, зокрема старі.
HSTS preload
За замовчуванням: Вимкнено
Додає слово preload до нотатки HSTS. Браузери мають вбудований список сайтів лише з HTTPS. З preload вони користуються HTTPS для вашого сайту навіть у перший візит.
Саме це слово нічого не робить. Ви також маєте зареєструвати свій домен на hstspreload.org. Працює, лише коли Увімкнути заголовок HSTS ввімкнено.
Ризик: щоб вийти з того списку, потрібні місяці. Увімкніть це, лише якщо кожен піддомен лишиться на HTTPS роками.
Увімкнути базові заголовки безпеки
За замовчуванням: Вимкнено
Надсилає 5 поширених безпечних нотаток:
- X-Frame-Options: лише ваш власний сайт може показувати ваші сторінки у фреймі. Це зупиняє клікджекінг.
- X-Content-Type-Options: браузер не має вгадувати типи файлів. Тож завантажене зображення не може виконатися як скрипт.
- X-XSS-Protection: вимикає старий фільтр браузера, який створював більше проблем, ніж вирішував. Це сучасна порада.
- Referrer-Policy: коли відвідувач клікає посилання на інший сайт, той сайт дізнається лише ваш домен, а не повну адресу сторінки.
- X-Permitted-Cross-Domain-Policies: старі інструменти Flash і PDF не можуть завантажувати дані з вашого сайту.
Ця група майже ніколи нічого не ламає. Один виняток: якщо інший ваш сайт показує ваші сторінки у фреймі, це припиняється.
Увімкнути Permissions-Policy
За замовчуванням: Вимкнено
Вимикає функції браузера, якими більшість сайтів не користується. Тоді жоден скрипт на ваших сторінках, навіть погана реклама, не може ними скористатися.
Ці функції вимкнені для всіх, зокрема для вашого власного сайту: камера, мікрофон, місцеположення, датчики руху, захоплення екрана, USB, пристрої MIDI, автозапуск і оплата в браузері. Повноекранний режим і картинка в картинці досі працюють, але лише для вашого власного сайту.
Ризик: деякі функції справді використовуються на деяких сайтах. Наприклад:
- Контактна форма, яка питає місцеположення, або пошук магазинів перестає працювати.
- Кнопки Apple Pay і Google Pay можуть зникнути, бо оплата в браузері вимкнена.
- Відео не запускаються самі.
- Відео з YouTube, вбудоване на вашій сторінці, не може перейти в повноекранний режим.
Якщо ви користуєтеся чимось із цього, лишіть це вимкненим.
Увімкнути Cross-Origin-Opener-Policy
За замовчуванням: Вимкнено
Тримає вашу сторінку окремо від вікон інших сайтів. Наприклад, сайт, який ви відкриваєте за посиланням, не може керувати вашою вкладкою.
Він досі дозволяє виринаючі вікна, які ваша сторінка відкриває сама. Тож вікна «Оплатити через PayPal» і «Увійти через Google» працюють далі.
Увімкнути Origin-Agent-Cluster
За замовчуванням: Вимкнено
Просить браузер тримати ваш сайт у власному просторі пам’яті, окремо від інших сайтів. Відвідувачі не бачать різниці. Безпечно вмикати.
Увімкнути Content-Security-Policy
За замовчуванням: Вимкнено
CSP це список гостей для ваших сторінок. Він каже браузеру, з яких місць ваша сторінка може завантажувати скрипти, зображення, фрейми, шрифти та інше. Усе, чого немає в списку, браузер відхиляє. Тож якщо атакувальник вставить у вашу сторінку скрипт зі свого сервера, він не виконається.
На публічних сторінках початковий список такий:
- Скрипти, стилі, шрифти, відео й аудіо: лише з вашого власного сайту.
- Зображення: з вашого власного сайту й з будь-якої адреси HTTPS.
- Фрейми: лише ваш власний сайт.
- Форми: можуть надсилати дані лише на ваш власний сайт.
- Вебворкери: з вашого власного сайту й з адрес
blob:. Так запускають допоміжні воркери деякі функції браузера, наприклад завантажувач емодзі WordPress.
Аддон завжди додає до списку власні сервіси BotBlocker. Якщо ви користуєтеся Google reCAPTCHA в BotBlocker, він додає й домени Google. На сайтах з HTTPS він також просить браузер завантажувати елементи http:// через HTTPS.
Адмін-зона отримує вільніший список, щоб редактор та інші інструменти адмінки працювали далі.
Ризик: це перемикач, який найчастіше ламає сторінку. Що часто не працює:
- Скрипти з інших сервісів: аналітика, чати, платіжні форми, реклама. Додайте їх до Дозволених доменів (CSP).
- Вбудовані відео, наприклад з YouTube. Додайте домен відео до Дозволених доменів (CSP).
- Шрифти або таблиці стилів з інших сайтів, наприклад Google Fonts. Дозволені домени (CSP) тут не допоможуть. Розмістіть шрифти на своєму сайті або лишіть CSP вимкненим.
- Форми, які надсилають дані на інший сайт, наприклад деякі форми розсилок або платежів.
Завжди спершу перевіряйте з Режимом налагодження CSP (лише звіт).
Режим налагодження CSP (лише звіт)
За замовчуванням: Вимкнено
Запускає список гостей у тестовому режимі. Браузер нічого не блокує. Він лише пише повідомлення у свою консоль (інструменти розробника) для кожного елемента, який список заблокував би. Працює, лише коли Увімкнути Content-Security-Policy ввімкнено.
Наприклад: увімкніть обидва перемикачі, відкрийте свій магазин і покладіть товар у кошик. Консоль покаже, що js.stripe.com буде заблоковано. Додайте його до Дозволених доменів (CSP), перевірте знову, і коли консоль чиста, вимкніть цей режим налагодження.
Дозволені домени (CSP)
За замовчуванням: порожньо
Додаткові домени для списку гостей CSP. Пишіть по одному домену в рядку, наприклад:
js.stripe.com
www.googletagmanager.com
www.youtube.com
Якщо ви не напишете http:// або https://, аддон додасть https://. Він лишає лише назву домену, тож шлях на кшталт /v3/ прибирається. Кожен домен дозволений для скриптів, зображень, фреймів і з’єднань за даними. Вебворкери він не додає: вони вже дозволені з вашого сайту й з адрес blob:. Джерела-схеми на кшталт blob: тут написати не можна.
Не додавайте домени BotBlocker або reCAPTCHA. Аддон додає їх сам.
Ризик: кожен домен у списку має повну довіру. Додавайте лише сервіси, якими справді користуєтеся.
Тест установлених заголовків
На панелі є кнопка Перевірити встановлені заголовки. Вона завантажує живу сторінку й порівнює відповідь із налаштуваннями аддона.
Результат показує кожну групу, чи є заголовок уже на сторінці, чи ввімкнено перемикач аддона та рекомендацію. Вимкнути означає, що сервер або інший плагін уже надсилає цей заголовок, тож копія аддона зайва. Причина написана поруч: дубльований HSTS, наявний CSP з unsafe-eval, базова група заголовків, що належить серверу, або відсутнє HTTPS-з’єднання. Залишити означає, що аддон — єдиний власник цієї групи.
Тест не змінює налаштування. Скористайтеся рекомендацією, щоб вимкнути зайвий перемикач, потім збережіть. Для дубльованого HSTS або конфліктного CSP залиште лише одного власника.
Якщо тест не може прочитати сторінку, він повідомляє про це. Сторінка перевірки або блокування у відповіді означає, що запит не дійшов до звичайного вмісту; додайте IP сервера до списку дозволених або перевірте з браузера.
Перед запуском
Ваша тестова копія отримує ці налаштування теж. Коли ви копіюєте базу даних на локальний або тестовий сайт, налаштування йдуть разом із нею. Якщо в тієї копії немає HTTPS, HSTS і CSP можуть її зламати. Вимкніть їх там. Панель попереджає вас про це.
Сканер заголовків може побачити сторінку перевірки BotBlocker, а не ваш сайт. Сканери на кшталт securityheaders.com це боти. BotBlocker може надіслати їх на сторінку перевірки, тож вони оцінюють не ту сторінку. Панель пояснює виправлення: знайдіть сканер у своїх звітах BotBlocker й додайте його адресу до Білі боти → Пошукові системи.
Коли заголовки створюють проблеми
- Сторінка виглядає зламаною або напівзавантаженою після ввімкнення CSP? CSP імовірна причина, не ваша тема. Вимкніть Увімкнути Content-Security-Policy й перезавантажте. Сторінка одразу відновлюється.
- Хочете знайти, що блокує CSP? Увімкніть CSP і Режим налагодження CSP (лише звіт). Відкрийте сторінку й консоль браузера. Додайте кожен заблокований домен до Дозволених доменів (CSP). Потім вимкніть режим налагодження.
- Google Fonts зникли з увімкненим CSP? Дозволені домени не покривають шрифти й таблиці стилів. Розмістіть шрифти на своєму сайті або лишіть CSP вимкненим.
- Місцеположення, камера, Apple Pay чи Google Pay перестали працювати? Вимкніть Увімкнути Permissions-Policy.
- Заголовки не показуються, і ви бачите попередження про конфліктний плагін? Деактивуйте плагін, який називає попередження.
- Сайт більше не відкривається через звичайний HTTP? HSTS працює як задумано. Переконайтеся, що ваш сертифікат HTTPS дійсний. Вимкнення HSTS не допоможе відвідувачам, які вже мають правило. Їхні браузери пам’ятають його рік.
- Заголовки показуються, а панель каже, що вони вимкнені? Збережіть панель один раз.
Здібності заголовків для автоматизації
Аддон може публікувати Отримати заголовки безпеки (botblocker/get-security-headers) для WordPress Abilities API. Він повертає набір заголовків, які аддон надіслав би для поточного запиту. Перемикач є в налаштуваннях аддона й вимкнений за замовчуванням; головний перемикач у BotBlocker → Інтеграції → WP Abilities API теж має бути ввімкнений.
Другий перемикач, Відкрити здібність доменів CSP, публікує botblocker/set-security-headers-domains. Він читає й змінює Дозволені домени (CSP) з клієнта автоматизації. Запис вимагає токена підтвердження DOMAINS і може спершу виконати пробний запуск. Неправильні значення, порти, шляхи, шаблони й ключові слова CSP відхиляються, і одне погане значення зупиняє весь запис. Інші перемикачі заголовків не змінюються.