Заголовки безопасности
Попросите браузер каждого посетителя охранять ваш сайт — несколькими переключателями и без серверных файлов.
Браузеры могут соблюдать дополнительные правила безопасности для вашего сайта. Они могут отказываться показывать ваши страницы внутри фрейма на чужом сайте. Они могут всегда использовать защищённое соединение. Они могут отказываться от скриптов из мест, которым вы не доверяете. Но браузер соблюдает эти правила только тогда, когда ваш сайт их запрашивает.
Ваш сайт запрашивает их с помощью «заголовков безопасности». Заголовок — это короткая заметка, которую ваш сайт отправляет вместе с каждой страницей. Посетитель её не видит, но браузер читает её и подчиняется. Этот аддон пишет эти заметки за вас. Вам не нужно редактировать серверные файлы.
Сканеры безопасности проверяют эти заголовки и ставят вашему сайту оценку. Поэтому этот аддон — ещё и самый быстрый способ улучшить эту оценку.
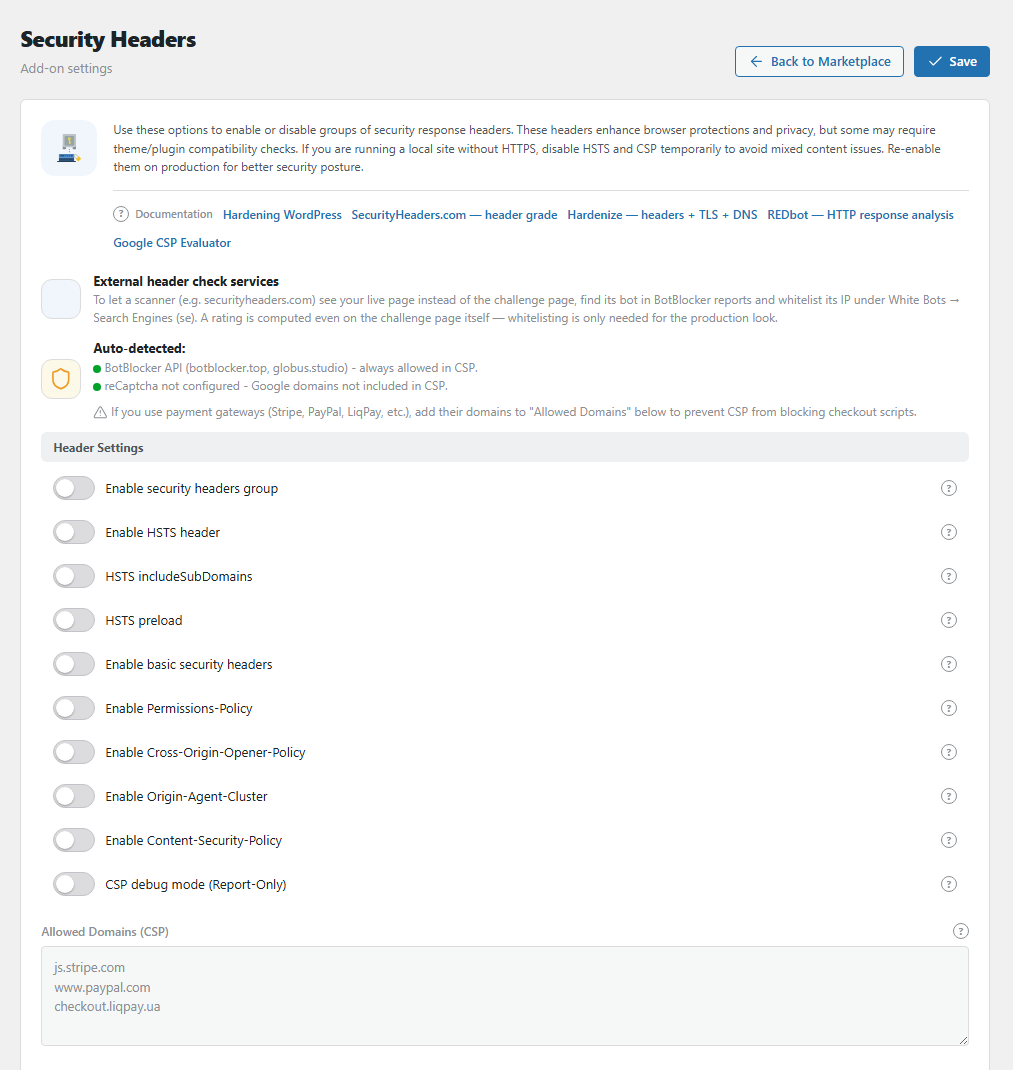
Панель настроек Заголовки безопасности. Откройте её через BotBlocker → Аддоны.
Заголовки направляют браузер, но не останавливают ботов
Боту нет дела до ваших заголовков. Он не браузер, который подчиняется правилам. Поэтому эти заголовки не блокируют плохой трафик. Это делает основная защита BotBlocker.
Заголовки защищают ваших настоящих посетителей. Например, если другой сайт пытается показать вашу страницу входа внутри скрытого фрейма, чтобы обманом заставить людей кликать (этот приём называется «кликджекинг»), браузер отказывается. Атака проваливается в собственном браузере посетителя.
Куда попадают заголовки
BotBlocker добавляет заголовки в каждый обычный ответ вашего сайта: публичные страницы, админ-зону, страницу входа и запросы REST (современный способ, которым приложения и скрипты общаются с WordPress).
Некоторые ответы их не получают:
- Собственные страницы проверки и блокировки BotBlocker.
- Фоновые запросы (AJAX) и запланированные задачи (cron).
Когда вы активируете аддон, он помещает небольшой вспомогательный файл в папку wp-content/mu-plugins. Этот файл загружается раньше других плагинов, поэтому заголовки готовы очень рано. Когда вы деактивируете аддон, файл исчезает. Если WordPress не может записать файл, вы видите сообщение об ошибке в админ-зоне. Тогда проверьте права на папку вместе со своим хостингом.
Он уступает другим плагинам заголовков
Два плагина, отправляющие разные правила для одного и того же заголовка, создают беспорядок. Поэтому этот аддон проверяет известные плагины заголовков, такие как HTTP Headers, Security Headers и SecuPress. Если один из них активен, этот аддон не отправляет заголовки вообще. Вы видите в админ-зоне предупреждение с именем этого плагина.
Чтобы использовать этот аддон, деактивируйте другой плагин. Или оставьте другой плагин и деактивируйте этот аддон.
Двигайтесь шаг за шагом
У заголовков разный риск. Включайте их в таком порядке:
- Базовые заголовки безопасности. Очень низкий риск. Начните отсюда.
- Cross-Origin-Opener-Policy и Origin-Agent-Cluster. Низкий риск.
- Permissions-Policy. Низкий риск, но прочитайте, что он блокирует.
- HSTS. Безопасен только когда весь ваш сайт работает по HTTPS. Браузеры помнят его год.
- Content-Security-Policy. Самый сильный. Сначала проверьте его в режиме Report-Only.
Настройки
Все переключатели находятся в одной группе. Основной переключатель обязан быть включён, иначе остальные переключатели ничего не делают.
Важно: сохраните панель один раз. Пока вы не нажмёте сохранить в первый раз, у аддона нет сохранённых значений. Тогда он считает основной переключатель и большинство переключателей заголовков включёнными и отправляет их. Но панель показывает их выключенными. После того как вы сохраните панель один раз, сайт делает ровно то, что показывает панель. Значения по умолчанию ниже — это то, что показывает панель.
Настройки заголовков
Включить группу заголовков безопасности
По умолчанию: Выкл.
Основной переключатель. Когда он выключен, аддон не отправляет заголовки.
Когда он включён, аддон всегда защищает админ-зону и страницу входа от фреймов, даже если базовые заголовки выключены. Так никто не может показать вашу страницу входа внутри фрейма на другом сайте.
Включить заголовок HSTS
По умолчанию: Выкл.
HSTS говорит браузеру: «Для этого сайта всегда используйте HTTPS». HTTPS — это защищённое, зашифрованное соединение с замком. После того как посетитель получит эту заметку один раз, его браузер сам переходит на https://, даже если он введёт http://. Тогда вор в публичном Wi-Fi не может перехватить первый, небезопасный запрос.
Браузер помнит это правило 1 год. Аддон отправляет его только когда ваш сайт работает по HTTPS.
Риск: в течение этого года браузер отказывается от версии вашего сайта по обычному HTTP. Если ваш сертификат истечёт или сломается, посетители не смогут пройти сквозь предупреждение. Включайте это только когда ваш сертификат действителен и продлевается сам.
HSTS includeSubDomains
По умолчанию: Выкл.
Применяет правило «только HTTPS» также ко всем вашим поддоменам, например shop.example.com и mail.example.com. Он работает только когда Включить заголовок HSTS включён.
Риск: поддомен, который работает только по обычному HTTP, на год станет недоступен в браузерах. Сначала проверьте каждый поддомен, в том числе старые.
HSTS preload
По умолчанию: Выкл.
Добавляет слово preload в заметку HSTS. У браузеров есть встроенный список сайтов «только HTTPS». С preload они используют HTTPS для вашего сайта даже при самом первом визите.
Одно это слово ничего не делает. Вы также обязаны зарегистрировать свой домен на hstspreload.org. Он работает только когда Включить заголовок HSTS включён.
Риск: чтобы убраться из этого списка, нужны месяцы. Включайте это только если каждый поддомен будет оставаться на HTTPS годами.
Включить базовые заголовки безопасности
По умолчанию: Выкл.
Отправляет 5 общих безопасных заметок:
- X-Frame-Options: только ваш собственный сайт может показывать ваши страницы во фрейме. Это останавливает кликджекинг.
- X-Content-Type-Options: браузер не должен угадывать типы файлов. Так загруженная картинка не может выполниться как скрипт.
- X-XSS-Protection: отключает старый фильтр браузера, который создавал больше проблем, чем решал. Это современная рекомендация.
- Referrer-Policy: когда посетитель кликает ссылку на другой сайт, этот сайт узнаёт только ваш домен, а не полный адрес страницы.
- X-Permitted-Cross-Domain-Policies: старые инструменты Flash и PDF не могут загружать данные с вашего сайта.
Эта группа почти никогда ничего не ломает. Одно исключение: если другой ваш сайт показывает ваши страницы во фрейме, это прекратится.
Включить Permissions-Policy
По умолчанию: Выкл.
Отключает возможности браузера, которые большинство сайтов не использует. Тогда ни один скрипт на ваших страницах, даже вредная реклама, не может тихо ими воспользоваться.
Эти возможности отключены для всех, в том числе для вашего собственного сайта: камера, микрофон, местоположение, датчики движения, захват экрана, USB, MIDI-устройства, автовоспроизведение и оплата в браузере. Полноэкранный режим и картинка в картинке всё ещё работают, но только для вашего собственного сайта.
Риск: некоторые возможности действительно используются на некоторых сайтах. Например:
- Контактная форма, которая запрашивает местоположение, или поиск магазинов перестаёт работать.
- Кнопки Apple Pay и Google Pay могут исчезнуть, потому что оплата в браузере отключена.
- Видео не запускается само.
- Видео с YouTube, встроенное на вашей странице, не может развернуться на весь экран.
Если вы используете что-то из этого, оставьте это выключенным.
Включить Cross-Origin-Opener-Policy
По умолчанию: Выкл.
Держит вашу страницу отдельно от окон других сайтов. Например, сайт, который вы открываете по ссылке, не может управлять вашей вкладкой.
Он всё ещё разрешает всплывающие окна, которые ваша страница открывает сама. Поэтому окна «Оплатить через PayPal» и «Войти через Google» продолжают работать.
Включить Origin-Agent-Cluster
По умолчанию: Выкл.
Просит браузер держать ваш сайт в собственном пространстве памяти, отдельно от других сайтов. Посетители не видят разницы. Включать безопасно.
Включить Content-Security-Policy
По умолчанию: Выкл.
CSP — это список гостей для ваших страниц. Он говорит браузеру, из каких мест ваша страница может загружать скрипты, картинки, фреймы, шрифты и другое. Всё, чего нет в списке, браузер отклоняет. Поэтому если атакующий разместит на вашей странице скрипт со своего сервера, он не выполнится.
На публичных страницах список по умолчанию такой:
- Скрипты, стили, шрифты, видео и аудио: только с вашего собственного сайта.
- Картинки: с вашего собственного сайта и с любого HTTPS-адреса.
- Фреймы: только ваш собственный сайт.
- Формы: могут отправлять данные только на ваш собственный сайт.
- Веб-воркеры: с вашего собственного сайта и с адресов
blob:. Так запускают вспомогательные воркеры некоторые функции браузера, например загрузчик эмодзи WordPress.
Аддон всегда добавляет в список собственные сервисы BotBlocker. Если вы используете Google reCAPTCHA в BotBlocker, он добавляет также домены Google. На сайтах с HTTPS он также просит браузер загружать элементы http:// по HTTPS.
Админ-зона получает более свободный список, чтобы редактор и другие инструменты админки продолжали работать.
Риск: это переключатель, который чаще всего ломает страницу. Часто отказывает следующее:
- Скрипты из других сервисов: аналитика, виджеты чата, платёжные формы, реклама. Добавьте их в Разрешённые домены (CSP).
- Встроенные видео, например с YouTube. Добавьте домен видео в Разрешённые домены (CSP).
- Шрифты или таблицы стилей с других сайтов, например Google Fonts. Разрешённые домены (CSP) здесь не помогут. Разместите шрифты на своём сайте или оставьте CSP выключенным.
- Формы, которые отправляют данные на другой сайт, например некоторые формы подписки или оплаты.
Всегда сначала проверяйте с Режим отладки CSP (только отчёты).
Режим отладки CSP (только отчёты)
По умолчанию: Выкл.
Запускает список гостей в тестовом режиме. Браузер ничего не блокирует. Он только записывает сообщение в свою консоль (инструменты разработчика) для каждого элемента, который список заблокировал бы. Он работает только когда Включить Content-Security-Policy включён.
Например: включите оба переключателя, откройте свой магазин и положите товар в корзину. Консоль показывает, что js.stripe.com был бы заблокирован. Добавьте его в Разрешённые домены (CSP), проверьте снова, и когда консоль чиста, выключите этот режим отладки.
Разрешённые домены (CSP)
По умолчанию: пусто
Дополнительные домены для списка гостей CSP. Пишите по одному домену на строку, например:
js.stripe.com
www.googletagmanager.com
www.youtube.com
Если вы не напишете http:// или https://, аддон добавит https://. Он оставляет только имя домена, поэтому путь вроде /v3/ удаляется. Каждый домен разрешён для скриптов, фреймов и соединений данных. Картинки и так загружаются с любого HTTPS-сайта, поэтому список их не трогает. Веб-воркеры он не добавляет: они уже разрешены с вашего сайта и с адресов blob:. Источники-схемы вроде blob: здесь написать нельзя.
Список очищается от повторов и от доменов API BotBlocker, а его длина ограничена, поэтому вставкой его нельзя растить без предела.
Не добавляйте домены BotBlocker или reCAPTCHA. Аддон добавляет их сам.
Риск: каждому домену в списке доверяют полностью. Добавляйте только сервисы, которыми действительно пользуетесь.
Тест установленных заголовков
На панели есть кнопка Проверить установленные заголовки. Она загружает живую страницу и сравнивает ответ с настройками аддона.
Результат показывает каждую группу, есть ли заголовок уже на странице, включён ли переключатель аддона и рекомендацию. Отключить означает, что сервер или другой плагин уже отправляет этот заголовок, поэтому копия аддона лишняя. Причина написана рядом: дублирующий HSTS, существующий CSP с unsafe-eval, базовая группа заголовков, принадлежащая серверу, или отсутствующее HTTPS-соединение. Оставить означает, что аддон — единственный владелец этой группы.
Тест не меняет настройки. Используйте рекомендацию, чтобы выключить лишний переключатель, затем сохраните. Для дублирующего HSTS или конфликтующего CSP оставьте только одного владельца.
Если тест не может прочитать страницу, он сообщает об этом. Страница проверки или блокировки в ответе означает, что запрос не дошёл до обычного содержимого; добавьте IP сервера в список разрешённых или проверьте из браузера.
Перед запуском
Ваша тестовая копия тоже получает эти настройки. Когда вы копируете свою базу данных на локальный сайт или сайт-стенд, настройки переходят вместе с ней. Если у этой копии нет HTTPS, HSTS и CSP могут её сломать. Выключите их там. Панель предупреждает вас об этом.
Сканер заголовков может увидеть страницу проверки BotBlocker, а не ваш сайт. Сканеры вроде securityheaders.com — это боты. BotBlocker может отправить их на страницу проверки, поэтому они оценивают не ту страницу. Панель объясняет решение: найдите сканер в своих отчётах BotBlocker и добавьте его адрес в Белые боты → Поисковые системы.
Когда заголовки создают проблемы
- Страница выглядит сломанной или наполовину загруженной после включения CSP? Вероятная причина — CSP, а не ваша тема. Выключите Включить Content-Security-Policy и перезагрузите. Страница сразу восстанавливается.
- Хотите узнать, что блокирует CSP? Включите CSP и Режим отладки CSP (только отчёты). Откройте страницу и консоль браузера. Добавьте каждый заблокированный домен в Разрешённые домены (CSP). Затем выключите режим отладки.
- Google Fonts пропали при включённом CSP? Разрешённые домены не покрывают шрифты и таблицы стилей. Разместите шрифты на своём сайте или оставьте CSP выключенным.
- Перестали работать местоположение, камера, Apple Pay или Google Pay? Выключите Включить Permissions-Policy.
- Заголовки не отображаются, и вы видите предупреждение о конфликтующем плагине? Деактивируйте плагин, который называет предупреждение.
- Сайт больше не открывается по обычному HTTP? HSTS работает как задумано. Убедитесь, что ваш сертификат HTTPS действителен. Выключение HSTS не помогает посетителям, у которых уже есть это правило. Их браузеры помнят его год.
- Отображаются заголовки, которые панель показывает выключенными? Сохраните панель один раз.
Способности для автоматизации
Аддон может публиковать Get security headers (botblocker/get-security-headers) для WordPress Abilities API. Способность возвращает набор заголовков, который аддон отправил бы для текущего запроса. Переключатель находится в настройках аддона и по умолчанию выключен; главный выключатель в BotBlocker → Интеграции → WP Abilities API тоже должен быть включён.
Второй переключатель, Expose the CSP domains ability, публикует botblocker/set-security-headers-domains. Через него клиент автоматизации читает и меняет Разрешённые домены (CSP). Запись требует токена подтверждения DOMAINS и может сначала выполняться в режиме проверки. Неверные значения, порты, пути, маски и ключевые слова CSP отклоняются, а одно плохое значение отменяет всю запись. Остальные переключатели заголовков не меняются.