Де застосовується захист
Вирішіть, яку частину сайту BotBlocker перевіряє і кому довіряти настільки, щоб пропускати перевірки.
Запит до вашого сайту не завжди надходить від людини, яка читає сторінку. Це може бути виклик REST API, AJAX-запит із форми, завдання WP-Cron або спроба входу. Атакувальники користуються всіма цими дверима, не лише публічними сторінками. Якщо BotBlocker стежить лише за сторінками, інші двері лишаються відчиненими.
Найширші налаштування в BotBlocker вирішують, які запити перевіряти, як часто перевіряти підтвердженого відвідувача знову і які авторизовані люди пропускають перевірки. Початкові значення захищають усе й підходять більшості сайтів.
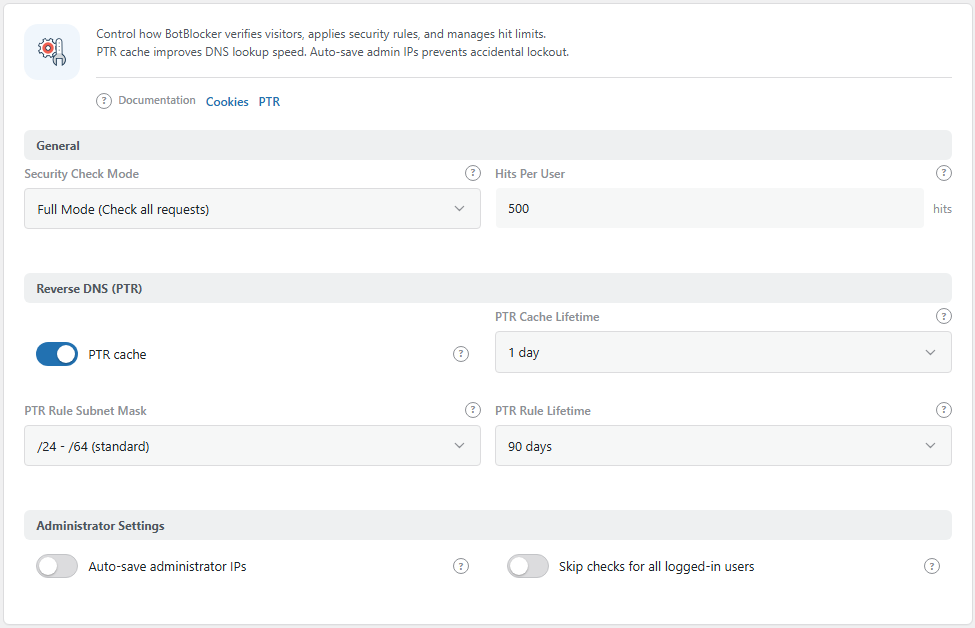
Група Основні. Відкрийте її через BotBlocker → Налаштування → Система → Основні.
Повний режим перевіряє всі двері
Режим перевірки безпеки вирішує, які запити перевіряє BotBlocker:
- Повний режим перевіряє всі запити: публічні сторінки, екрани адмінки, REST API, AJAX і cron. BotBlocker перевіряє запит рано, поки WordPress ще завантажується. Поганий запит зупиняють до того, як WordPress зробить більшу частину роботи.
- Режим фронтенду перевіряє лише публічні сторінки. Запити, які не показують сторінку, як-от виклики API чи AJAX, не перевіряються.
Повний режим це початкове значення для нових інсталяцій, і його варто залишити. Атаки на вхід, зондування API й спам через AJAX-форми приходять саме через ті двері, за якими режим фронтенду не стежить.
Довірені люди пропускають перевірки
BotBlocker ніколи не перевіряє авторизованих користувачів із цими ролями: адміністратор, редактор, модератор і менеджер магазину. Вони керують сайтом, і перевірки лише заважали б їм.
Інших авторизованих користувачів, наприклад підписників і клієнтів, перевіряють як будь-якого відвідувача. Це змінює налаштування Не перевіряти авторизованих користувачів.
Сам WordPress теж має звертатися до вашого сайту: завдання cron, оновлення та інші запити від вашого власного сервера. Ними керують налаштування власних з’єднань у розділі Типи мережевих з’єднань.
Сервіси, які мають завжди проходити
Не кожен відвідувач це людина. Монітори доступності, платіжні провайдери, вебхуки з інших сервісів, інструменти резервного копіювання й застосунки, що звертаються до вашого сайту через REST API, теж надсилають запити. У них немає браузера й cookie, тож вони не можуть пройти перевірку.
Ось чому це важливо: для BotBlocker такий сервіс може виглядати як швидкий бот. Він отримує сторінку перевірки, яку не може пройти. Якщо він надсилає багато запитів, обмеження швидкості блокує його адресу на деякий час. На вашому сайті нічого не видно, але сервіс тихо перестає працювати. Ваш монітор повідомляє, що сайт лежить, замовлення лишається «в обробці», або застосунок не може ввійти.
BotBlocker уже пропускає підтверджені пошукові системи й ваш власний сервер. Про інші сервіси він не може знати, тож ви маєте йому сказати:
- Додайте адресу сервісу до білого списку у списках IP. Дозволена адреса пропускає перевірки й обмеження швидкості. Більшість сервісів публікують свої адреси на сторінках допомоги.
- Для платіжних провайдерів скористайтеся Платіжними колбеками. Ці налаштування пропускають колбеки, не відчиняючи широких дверей.
Зробіть це, коли встановлюєте BotBlocker, а не після того, як щось зламалося. Якщо сервіс уже перестав працювати, пошукайте його адресу в журналі.
Підтверджених відвідувачів перевіряють знову через деякий час
Після того як відвідувач пройшов перевірку, BotBlocker рахує його запити. Коли лічильник перевищує Запитів на одного користувача (500 за замовчуванням), BotBlocker скасовує пропуск, і відвідувач має пройти перевірку знову. Це не дає боту, що пройшов один раз, користуватися цим пропуском вічно.
Рахується лише справжня активність на сторінках: відкриття сторінки, надсилання форми. Зображення, стилі, скрипти й шрифти не рахуються.
Інші налаштування на панелі «Основні»
На панелі Основні є також група Зворотний DNS (PTR). Ці налаштування керують тим, як BotBlocker підтверджує справжніх пошукових ботів. Їх пояснено в розділі Кеш зворотного DNS.
Пов’язані теми мають власні сторінки: Типи мережевих з’єднань, Блокування та відповіді, Пошук і поведінка референтів та Посилені перевірки. Аддон Early Init переносить частину перевірок ще раніше, до старту WordPress.
Налаштування
Основні
Які запити BotBlocker перевіряє і як часто він перевіряє підтвердженого відвідувача знову.
Режим перевірки безпеки
За замовчуванням: Повний режим (перевірка всіх запитів)
Вибирає, які запити перевіряє BotBlocker.
- Повний режим (перевірка всіх запитів): публічні сторінки, адмінка, REST API, AJAX і cron. Перевірки відбуваються рано, поки завантажується WordPress.
- Режим фронтенду (лише перевірка фронтенду): лише публічні сторінки. Перевірки відбуваються пізніше, безпосередньо перед показом сторінки.
Залиште Повний режим. Режим фронтенду це застарілий варіант. Не користуйтеся ним, навіть для тесту.
У Повному режимі правило, яке надто суворе, може заблокувати вас і від адмінки. Майте напоготові посилання з розділу Секрети аварійного відновлення, перш ніж посилювати правила.
Запитів на одного користувача
За замовчуванням: 500 запитів
Скільки запитів може зробити підтверджений відвідувач, перш ніж йому доведеться пройти перевірку знову. Найменше значення — 1.
- Менше число: боти, що пройшли перевірку, втрачають пропуск раніше, але справжні відвідувачі бачать перевірку частіше.
- Більше число: справжніх відвідувачів перевіряють рідше, але бот, що пройшов один раз, встигає зробити більше до наступної перевірки.
Підніміть його, якщо справжні відвідувачі магазину, сторінки пошуку або великої галереї знову бачать сторінку перевірки під час перегляду. Знижуйте його лише тоді, коли ваші звіти показують відвідувачів, які проходять перевірку, а потім роблять сотні запитів.
Налаштування адміністратора
Не дайте людям, які керують сайтом, замкнути себе назовні.
Автоматичне збереження IP-адрес адміністратора
За замовчуванням: Вимкнено
Коли адміністратор, редактор, модератор або менеджер магазину користується сайтом, BotBlocker зберігає його IP-адресу як постійне правило Дозволити з коментарем «Admin IP». Ви знайдете ці правила в BotBlocker → Правила.
- Увімкнено: ваша адреса дозволена завжди. Надто суворе правило не замкне вас назовні, поки ви працюєте з цієї адреси.
- Вимкнено: жодна адреса не зберігається автоматично.
Будьте обережні: правило дозволу стосується адреси, а не вашого облікового запису. Усі, хто пізніше користується цією адресою, теж пропускають перевірки, навіть коли вони не авторизовані. Домашні адреси змінюються, а офіси, готелі й VPN спільні. Правила не спливають. Якщо ви це ввімкнете, час від часу переглядайте правила «Admin IP» і видаляйте старі.
Не перевіряти авторизованих користувачів
За замовчуванням: Вимкнено
Дозволяє кожному авторизованому користувачу пропускати перевірки BotBlocker, не лише довіреним ролям.
- Увімкнено: підписники, клієнти, автори, учасники й усі інші авторизовані користувачі пропускають перевірки.
- Вимкнено: перевірки пропускають лише адміністратори, редактори, модератори й менеджери магазинів. Інших авторизованих користувачів перевіряють як відвідувачів.
Увімкніть його, якщо ваші учасники або клієнти надто часто бачать сторінку перевірки. Майте на увазі, що боти теж можуть реєструвати облікові записи або входити в чужі. На сайті з відкритою реєстрацією боту досить зареєструватися, щоб пропускати всі перевірки.
Коли щось іде не так
- Ніхто не може дістатися сайту після зміни? Поставте захист на паузу в Майстерні або скористайтеся посиланнями з розділу Секрети аварійного відновлення. Скасуйте зміну, потім увімкніть захист знову.
- Не працюють оновлення, завдання cron або інша фонова робота? Перевірте налаштування власних з’єднань у розділі Типи мережевих з’єднань. Якщо ввімкнено аддон Early Init, прочитайте також Рання фаза та режим MU.
- Перестала працювати адмінка або з’єднання з API? Відкрийте BotBlocker → Звіти і знайдіть заблокований запит. Речення рішення каже, яке правило його заблокувало. Виправте це правило. Див. Розслідування одного відвідувача, крок за кроком.
- Учасники або клієнти надто часто бачать сторінку перевірки? Підніміть Запитів на одного користувача або увімкніть Не перевіряти авторизованих користувачів.