Захист входу від перебору
Зупиніть інструменти перебору паролів на вашій сторінці входу, перш ніж вони знайдуть правильний пароль.
Кожен сайт WordPress має форму входу за однією добре відомою адресою. Автоматизовані інструменти це знають. Вони надсилають один пароль за одним, узяті зі списків поширених і злитих паролів, і однієї правильної здогадки достатньо, щоб захопити обліковий запис. Навіть коли вони зазнають невдачі, вони навантажують ваш сервер і забивають журнали шумом.
BotBlocker рахує невдалі входи з кожної IP-адреси. Коли одна адреса зазнає невдачі забагато разів за короткий час, BotBlocker блокує цю адресу на якийсь час. Якщо та сама адреса повертається й знову зазнає невдачі, наступне блокування довше. Справжня людина, яка один-два рази помилилася в паролі, цього зовсім не помітить.
Цей захист увімкнено за замовчуванням, і стандартні значення підходять більшості сайтів. Змінювати їх потрібно, лише якщо ви бачите конкретну проблему.
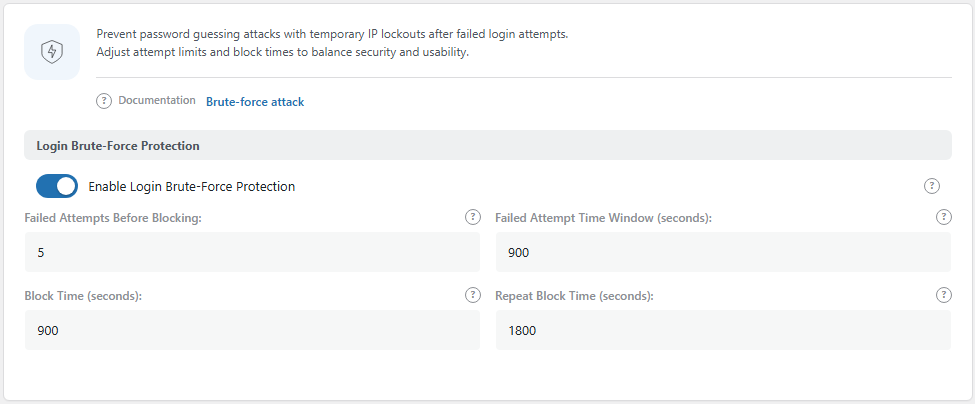
Панель Захист входу від перебору. Відкрийте її через BotBlocker → Налаштування → Контроль доступу → Захист входу від перебору.
Він рахує невдалі входи за адресою
BotBlocker слухає стандартну подію WordPress «failed login». Щоразу, коли вхід не вдається, BotBlocker додає 1 до лічильника для IP-адреси відвідувача. Лічильнику байдуже, яке ім’я користувача пробували. Десять неправильних паролів для десяти різних імен рахуються як 10 невдач з однієї адреси.
Лічба тримається у вікні часу. Вікно починається з першої невдачі. Якщо вікно закінчується раніше, ніж адреса сягне ліміту, лічба починається знову з 1 за наступної невдачі. Зі стандартними значеннями адреса може зазнати невдачі 4 рази за 15 хвилин, і нічого не станеться. П’ята невдача в цьому вікні запускає блокування.
Успішний вхід очищає запис. Коли людина нарешті вводить правильний пароль, BotBlocker видаляє лічильник для цієї адреси, а також забуває будь-яке попереднє блокування для неї. Тож чесна помилка не наближає наступну людину в цій мережі до блокування.
Що відбувається, коли адреса сягає ліміту
BotBlocker додає тимчасове правило Блокування для цієї IP-адреси у ваші правила IP, з коментарем «Login brute force block (auto)». Правило має час завершення й прибирає себе, коли той час настає. Вам не треба нічого чистити.
Блокування охоплює весь сайт, не лише сторінку входу. Це звичайне правило блокування IP. Поки воно діє, заблокована адреса отримує сторінку блокування BotBlocker на кожній сторінці вашого сайту. Це повністю зупиняє інструмент атаки, але означає й те, що справжня людина, яку заблокували, теж не може читати ваш сайт, доки блокування не закінчиться.
Ви бачите кожне активне блокування входу в BotBlocker → Правила, у списку IPv4 або IPv6. Шукайте коментар «Login brute force block (auto)». Щоб завершити блокування достроково, видаліть це правило. Про те, як працюють списки, див. Списки IP і проксі.
Порушники чекають довше
Після блокування BotBlocker пам’ятає адресу якийсь час. Якщо адреса знову сягне ліміту протягом цього часу, вона отримує Час повторного блокування замість звичайного Часу блокування. За замовчуванням це 30 хвилин замість 15.
Пам’ять триває вдвічі довше за Час повторного блокування. Зі стандартними значеннями це 1 година. Інструмент перебору, який починає знову одразу після завершення першого блокування, швидко зупиняють надовше. Людина, яку одного разу заблокували помилково й яка повертається наступного дня, починає з чистого аркуша.
Ось приклад зі стандартними значеннями:
- О 10:00 інструмент починає вгадувати паролі. На 5-й невдачі BotBlocker блокує його адресу на 15 хвилин.
- О 10:15 блокування закінчується. Інструмент пробує знову й зазнає невдачі ще 5 разів.
- BotBlocker бачить, що цю адресу блокували протягом останньої години. Він блокує її знову, цього разу на 30 хвилин.
Спільні мережі рахуються як одна адреса
Багато справжніх людей можуть ділити одну публічну IP-адресу: офіс, школа, готель, Wi-Fi у кафе або мобільний оператор. Їхні невдачі додаються в один лічильник. Якщо троє колег в одному офісі двічі помиляться в паролі, офіс може сягнути ліміту разом, і тоді заблокують усіх.
Якщо ви часто отримуєте скарги з одного місця, трохи підніміть Невдалих спроб до блокування. Не вимикайте захист.
Він працює разом з іншим захистом входу
Захист від перебору сповільнює вгадування. Двофакторна автентифікація робить правильну здогадку марною без телефону. Використовуйте обидва для облікових записів адміністраторів. Аддони, які захищають вхід, перелічені в Огляді безпеки облікового запису.
Налаштування
Усі налаштування в одній групі. Стандартні значення (5 невдач за 15 хвилин, потім 15 або 30 хвилин блокування) це добрий баланс для більшості сайтів.
Захист входу від перебору
Керує тим, коли адресу, що вгадує паролі, блокують і на скільки.
Увімкнути захист входу від перебору
За замовчуванням: Увімкнено
Вмикає або вимикає підрахунок невдалих входів і автоматичне блокування.
- Увімкнено: BotBlocker рахує невдачі й блокує адреси, що вгадують паролі, як описано на цій сторінці.
- Вимкнено: BotBlocker не рахує невдалі входи. Інструменти перебору можуть пробувати скільки завгодно паролів, обмежені лише іншим вашим захистом.
Тримайте його ввімкненим. Вимикайте, лише якщо інший плагін безпеки вже блокує невдалі входи й ви хочете, щоб відповідав тільки він. Два інструменти, які блокують те саме, ускладнюють з’ясування, хто саме заблокував людину.
Невдалих спроб до блокування:
За замовчуванням: 5
Скільки невдалих входів з однієї адреси у вікні часу спричиняють блокування. Найнижче значення — 1.
- Менше число: інструменти перебору зупиняють раніше, але й людей, які помилилися в паролі, блокують раніше.
- Більше число: більше простору для чесних помилок і спільних мереж, але інструмент може спробувати більше паролів, перш ніж його зупинять.
Не ставте 1 або 2. Це блокує людей за одну помилку й не робить сайт набагато безпечнішим, ніж 5.
Вікно часу невдалих спроб (секунди):
За замовчуванням: 900 (15 хвилин)
Як довго BotBlocker додає невдачі разом. Вікно починається з першої невдачі. Коли воно закінчується, лічба починається заново.
- Коротше вікно: ловляться лише швидкі сплески вгадування. Повільний інструмент, який пробує один пароль кожні кілька хвилин, може лишатися нижче ліміту.
- Довше вікно: повільне вгадування теж ловиться, але старі помилки довше лишаються в лічбі.
Час блокування (секунди):
За замовчуванням: 900 (15 хвилин)
Як довго триває перше блокування. Пам’ятайте, що блокування охоплює весь сайт для цієї адреси.
- Коротше блокування: людина, яку заблокували помилково, може повернутися раніше.
- Довше блокування: інструмент перебору втрачає більше часу, але й справжня людина в спільній мережі теж.
Час повторного блокування (секунди):
За замовчуванням: 1800 (30 хвилин)
Як довго триває блокування, коли та сама адреса знову сягає ліміту невдовзі після попереднього блокування. Це значення також задає, як довго BotBlocker пам’ятає попереднє блокування: удвічі довше за цей час (1 година за замовчуванням).
Тримайте його довшим за Час блокування. Якщо обидва значення однакові, інструмент, який повертається, не платить за це додатково.
Коли щось іде не так
- Вас заблоковано на власному сайті? Зачекайте, доки блокування закінчиться (15 хвилин за замовчуванням). Або скористайтеся іншою мережею, наприклад мобільним інтернетом із телефона, і видаліть правило «Login brute force block (auto)» у BotBlocker → Правила. Якщо ви взагалі не можете дістатися Майстерні, скористайтеся посиланнями з розділу Секрети аварійного відновлення.
- Колега або клієнт каже, що весь сайт заблоковано? Запитайте його публічну IP-адресу. Знайдіть правило з коментарем «Login brute force block (auto)» для цієї адреси в BotBlocker → Правила й видаліть його.
- Людей з одного офісу чи школи блокують знову й знову? Вони ділять одну адресу. Підніміть Невдалих спроб до блокування, наприклад до 10.
- У журналах багато невдалих входів, але мало блокувань? Можливо, вгадування повільне. Зробіть Вікно часу невдалих спроб довшим, наприклад 3600 (1 година). Також подивіться на аддон Приховування адмінки.
- Нікого ніколи не блокують? Перевірте, що Увімкнути захист входу від перебору ввімкнено, і що захист не призупинено в Майстерні (Пауза захисту).