Cookie та сесії
Перевірте відвідувача один раз, а далі дайте йому спокійно ходити сайтом.
Перевірка на кожній сторінці відігнала б ваших відвідувачів. Тож коли відвідувач проходить перевірку, BotBlocker дає його браузеру cookie. На наступних сторінках BotBlocker бачить cookie і знає, що цей браузер уже довів, що він людина. Відвідувач не бачить іншої перевірки, доки cookie не спливе.
Налаштування на цій панелі керують цією пам’яттю: ім’я cookie, скільки діє пропуск, як cookie поводиться, коли відвідувач приходить з іншого сайту, і як BotBlocker перевіряє, що cookie справжній. Друга група допомагає кешам сторінок і CDN правильно працювати з cookie.
Cookie потрібен лише для захисту від ботів. Він нікого не вводить у WordPress і не дає прав облікового запису. Якщо відвідувач видалить його, єдиний наслідок — ще одна перевірка.
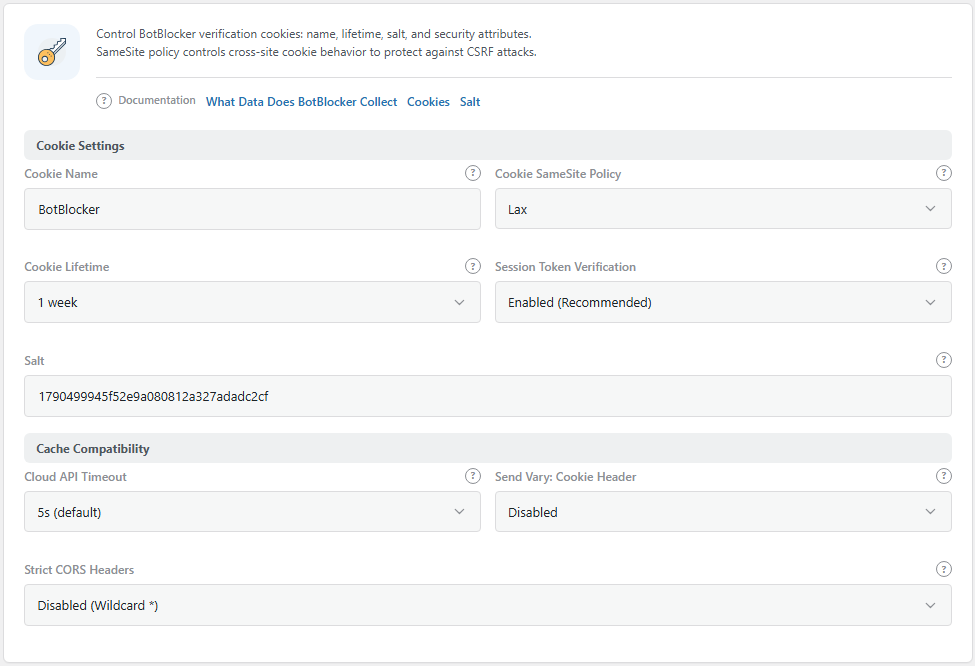
Панель Налаштування cookie. Відкрийте її через BotBlocker → Налаштування → Система → Налаштування cookie.
Що BotBlocker зберігає в браузері
BotBlocker використовує три cookie для перевірки:
- Cookie ідентифікатора. Його ім’я це Ім’я файлу cookie (за замовчуванням
BotBlocker). Він тримає випадковий ідентифікатор браузера й діє 1 рік. - Cookie пропуску. Його ім’я це випадковий ідентифікатор із cookie ідентифікатора. Він тримає доказ, що браузер пройшов перевірку. Він діє стільки, скільки задає Термін дії cookie (за замовчуванням 1 тиждень).
- Cookie лічильника. Його ім’я це Ім’я файлу cookie з
_hitsу кінці, наприкладBotBlocker_hits. Він рахує сторінки, які відкрив браузер, для ліміту Запитів на одного користувача у Де застосовується захист. Він діє 1 день.
Коли пропуск спливає, відвідувач отримує нову перевірку. Інші перевірки, як-от мережеві правила й обмеження швидкості, працюють окремо. Деякі мережеві правила діють і для відвідувачів із чинним пропуском. Прочитайте Типи мережевих з’єднань.
Cookie належить одному браузеру, а не одній людині. Приватне вікно, інший браузер або новий телефон починають без пропуску. Це нормально.
Як BotBlocker знає, що пропуск справжній
Бот міг би спробувати скопіювати cookie пропуску зі справжнього браузера. Тож BotBlocker не довіряє самому cookie.
З Верифікацією сесійного токена (типово) пропуск це випадковий ідентифікатор сесії з підписом. BotBlocker тримає відповідний запис на вашому сервері. Коли cookie повертається, BotBlocker перевіряє чотири речі: підпис правильний, запис існує, пропуск не старший за Термін дії cookie, і пропуск належить тому самому ідентифікатору браузера. Фальшивий або скопійований пропуск не проходить.
Сервер тримає до 50,000 записів. Коли їх більше, BotBlocker видаляє 5,000 найстаріших. На дуже жвавому сайті деякі відвідувачі тоді можуть отримати нову перевірку раніше, ніж спливе їхній пропуск.
Сесійний токен не залежить від адреси відвідувача. Це важливо для людей у мобільних мережах, VPN і проксі, бо їхня адреса може змінитися між двома сторінками. Зі старим методом нова адреса означала нову перевірку. Багато таких відвідувачів бачили перевірку знову й знову, це «цикл перевірки». Сесійний токен зупиняє ці цикли.
Сіль робить підписи неповторними для вашого сайту. Її створюють автоматично під час встановлення BotBlocker.
Кешам сторінок треба знати про cookie
Кеш сторінок або CDN зберігає копію сторінки й віддає ту саму копію наступному відвідувачу. Це робить сайт швидким. Але це може спричинити проблему з перевіркою: кеш може зберегти сторінку перевірки й показати її відвідувачу, який уже пройшов, або зберегти звичайну сторінку й показати її ботові, який не проходив.
Налаштування Надсилати хедер Vary: Cookie каже кешам тримати окремі копії для різних cookie. Користуйтеся ним, лише коли бачите цю проблему. Прочитайте Бекенди кешу і Хостинг і сумісність.
З Early Init плагін кешу всередині WordPress надсилає кешовані сторінки лише перевіреним відвідувачам. BotBlocker дає їм для цього окремий короткоживучий cookie: ім’я cookie з _cp у кінці.
Налаштування
Типові значення працюють для більшості сайтів. SameSite і Сесійний токен це налаштування, які найчастіше пояснюють цикл перевірки.
Налаштування cookie
Ці налаштування керують cookie перевірки та тим, як BotBlocker його перевіряє.
Ім’я файлу cookie
За замовчуванням: BotBlocker
Ім’я cookie ідентифікатора в браузері відвідувача. Змінюйте його лише з ясної причини, наприклад коли інший інструмент на тому самому домені використовує те саме ім’я.
Коли ви змінюєте ім’я, усі поточні пропуски перестають працювати. Кожен відвідувач отримує одну нову перевірку. На жвавому сайті ви побачите короткий сплеск перевірок після зміни. Панель попереджає про це, коли ви редагуєте поле.
Термін дії cookie
За замовчуванням: 1 тиждень
Скільки пропуск лишається чинним. Можна вибрати від 1 дня до 1 року: 1 день, 2 дні, 3 дні, 1 тиждень, 2 тижні, 1 місяць, 3 місяці, 6 місяців, 9 місяців або 1 рік.
- Коротший термін: відвідувачі, що повертаються, бачать перевірку частіше. Бот, який отримав пропуск, тримає його менше.
- Довший термін: менше перевірок для ваших постійних відвідувачів.
Довгий термін тримає ідентифікатор у браузері відвідувача довго. Аддон Cookie Alert може повідомити ваших відвідувачів про cookie. Прочитайте також Приватність і дані.
Політика SameSite щодо файлів cookie
За замовчуванням: Lax
Каже браузеру, коли він може надіслати cookie із запитом, що починається на іншому сайті. Докладніше про SameSite.
- Lax: cookie іде зі звичайними посиланнями з інших сайтів, але не з прихованими міжсайтовими запитами. Це пасує майже кожному сайту.
- Strict: cookie ніколи не йде із запитом з іншого сайту. Відвідувач, який повертається зі сторінки оплати або сервісу входу, виглядає новим і може побачити перевірку.
- None: cookie іде з усіма запитами, зокрема всередині фреймів на інших сайтах. Для цього потрібен HTTPS. На сайті без HTTPS BotBlocker натомість використовує Lax.
Змінюйте це лише для ясної проблеми, наприклад повернення з оплати або вбудована сторінка, яка знову й знову показує перевірку. Після зміни перевірте весь шлях.
Верифікація сесійного токена
За замовчуванням: Увімкнено (рекомендується)
Вибирає, як BotBlocker перевіряє пропуск.
- Увімкнено (рекомендується): підписаний токен сесії, який BotBlocker звіряє із записом на сервері. Він не залежить від адреси відвідувача, тож відвідувачі у VPN, проксі й мобільних мережах зберігають пропуск.
- Вимкнено (застаріле): старий метод. Пропуск це хеш адреси відвідувача, хоста й назви браузера. Коли щось із цього змінюється, пропуск перестає працювати, і відвідувач отримує нову перевірку.
Залиште ввімкненим. Не використовуйте Вимкнено (застаріле).
Сіль
Випадкове значення, яке робить підписи пропуску унікальними для вашого сайту. BotBlocker створює її автоматично, і поле доступне лише для читання. Прочитайте Секрети аварійного відновлення.
Сумісність з кешем
Ці налаштування допомагають кешам, CDN і браузерам правильно працювати з перевіркою.
Надсилати хедер Vary: Cookie
За замовчуванням: Вимкнено
Додає заголовок Vary: Cookie до кожної сторінки, яку BotBlocker віддає дозволеному відвідувачу, включно з дозволеними адресами й підтвердженими пошуковими системами. Тоді кеш тримає окремі копії для відвідувачів із різними cookie.
- Увімкнено: виправляє кеш, який показує сторінку перевірки відвідувачам, що вже пройшли.
- Вимкнено: кеш працює як раніше.
Заголовок робить кешування менш ефективним, бо кеш має тримати більше копій. Ваш показник влучань у кеш може впасти. Увімкніть його, лише коли бачите проблему з кешуванням.
Таймаут хмарного API і суворі хедери CORS
Ця група також має два налаштування, пояснені на інших сторінках:
- Таймаут хмарного API (за замовчуванням 5 секунд): скільки BotBlocker чекає на хмару BotBlocker. Прочитайте Хмарний API.
- Суворі хедери CORS (за замовчуванням вимкнено): виправляє перевірку, яка в деяких браузерах не завершується. Прочитайте Відповіді та доступ до API.
Коли щось іде не так
- Відвідувачі бачать перевірку на кожній сторінці? Відкрийте сайт у приватному вікні, пройдіть перевірку й подивіться на cookie браузера. Якщо cookie немає, їх може прибирати кеш або інструмент безпеки хостингу. Запитайте хост.
- Cookie є, але перевірка повертається? Переконайтеся, що Верифікація сесійного токена ввімкнена. Потім перевірте Політику SameSite щодо файлів cookie. Використовуйте Lax, якщо не маєте ясної причини для іншого значення.
- Відвідувачі бачать перевірку після оплати або входу на іншому сайті? Змініть Політику SameSite щодо файлів cookie з Strict на Lax.
- Відвідувачі, які пройшли, досі бачать сторінку перевірки з кешу? Увімкніть Надсилати хедер Vary: Cookie або виключіть сторінку перевірки з кешу. Прочитайте Бекенди кешу.
- Усі отримали нову перевірку одночасно? Так буває після зміни Імені файлу cookie. Це минає, коли кожен відвідувач проходить одну перевірку.
- Багато відвідувачів у мобільних мережах або VPN бачать перевірку знову й знову? Увімкніть Верифікацію сесійного токена. Не блокуйте VPN, щоб це виправити.